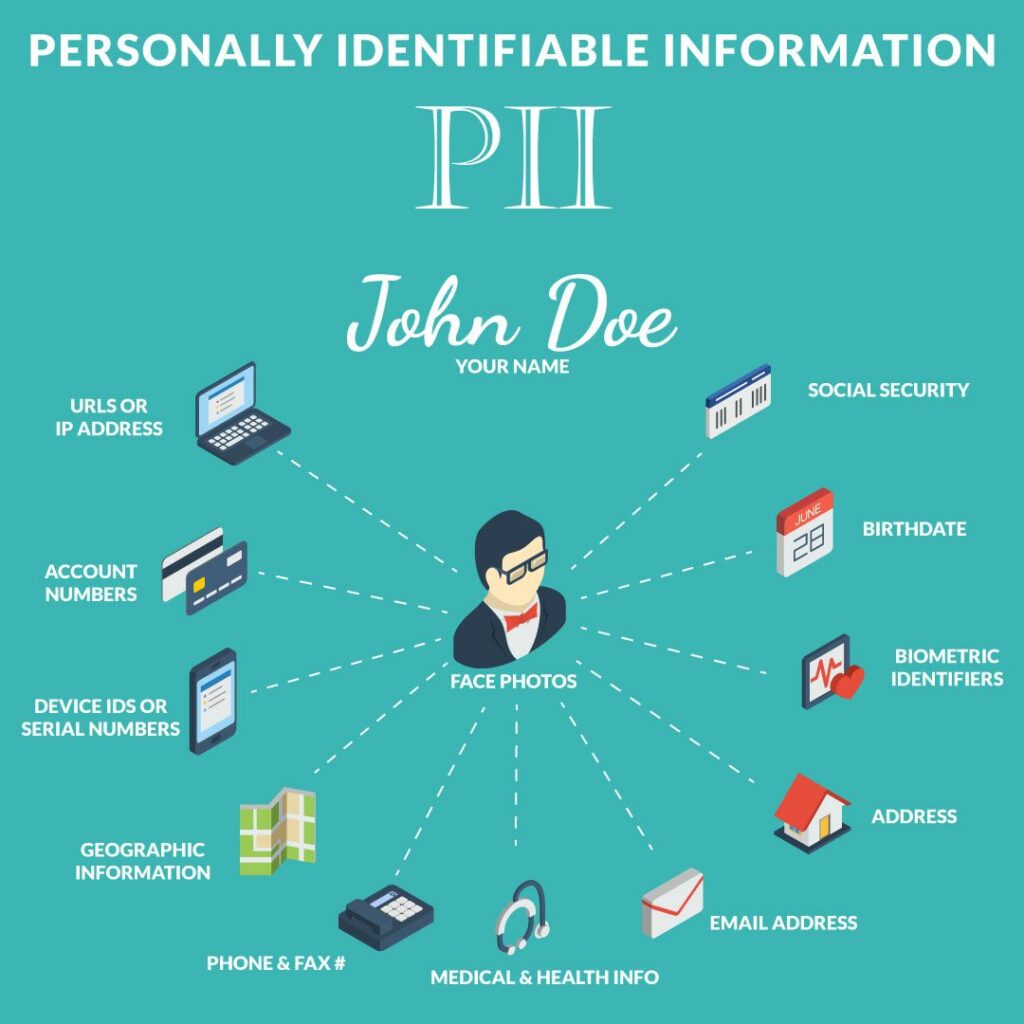
Le informazioni di identità personale , o informazioni di identificazione personale (PII), sono informazioni che consentono di dedurre, direttamente o indirettamente, l'identità di un individuo. Un esempio di PII potrebbe essere il nome completo di una persona combinato con il codice fiscale, il numero di passaporto o l'indirizzo email. Le informazioni di identificazione personale si trovano spesso su siti web pubblici e includono il nome completo, il codice postale, l'etnia, il sesso, l'indirizzo e la data di nascita.
Consiglio: CyberHoot suggerisce di rispondere alle domande di verifica, utilizzate dai siti web per aiutarti a recuperare l'accesso a un account online, con risposte inventate. Assicurati solo di salvare la risposta fasulla nel tuo gestore di password. È troppo facile per gli hacker scoprire le nostre vere informazioni personali (PII) su vari siti web pubblici e accedere nuovamente ai nostri account online se diciamo la verità nelle domande e risposte sulle informazioni personali (PII).
Numerose leggi sulla protezione dei dati, come il Regolamento generale sulla protezione dei dati (GDPR) e il California Consumer Privacy Act (CCPA), sono state adottate da diversi paesi e stati degli Stati Uniti per stabilire linee guida per le aziende che raccolgono, archiviano, elaborano e vendono le informazioni personali dei propri clienti. I principi fondamentali delineati da queste leggi stabiliscono restrizioni e diritti per i consumatori in merito alla gestione e al controllo dell'accesso alle proprie informazioni personali. La maggior parte di queste leggi sulla privacy consente agli utenti di porre le seguenti domande o di avanzare le seguenti richieste alle aziende:
E molti altri diritti, oltre a quelli sopra menzionati. Per maggiori dettagli, consultare le pagine di CyberHoot relative al CCPA e al GDPR.
La legislazione è in vigore in gran parte del mondo, quindi le aziende dovrebbero concentrarsi sull'esame dei diritti alla privacy dei dati del proprio Paese (o Stato) di residenza. Una volta compresi gli obblighi legali nel proprio Paese o Stato di residenza, è opportuno sviluppare ciascuno dei seguenti aspetti:
È fondamentale disporre di un piano per informare tutti gli utenti e le agenzie competenti coinvolti in una violazione dei dati. Il momento giusto per capire come effettuare la notifica e quali siano le leggi e i requisiti applicabili nel proprio Paese di origine non è durante una violazione, ma prima. Negli Stati Uniti esiste un mosaico di leggi sulla privacy dei dati applicate dai singoli Stati. Non esiste una legge federale in vigore. Nella preparazione del processo di notifica della violazione, assicuratevi di avvalervi di consulenti e competenze esterne per aiutarvi a rispettare le normative di ogni Stato (o Paese, a seconda dei casi) in cui potreste avere dati.
CyberHoot ti consiglia di conoscere le leggi che riguardano la tua azienda e di preparare un documento sulla procedura di notifica delle violazioni che le rispecchi. Non dimenticare di testare il processo anche annualmente.
Le aziende che raccolgono, elaborano e archiviano dati personali identificativi dei consumatori dovrebbero specificarlo in un'informativa sulla privacy online. CyberHoot fornisce un modello da adottare per tutti gli abbonati al nostro prodotto. Questo modello prevede l'impostazione di un indirizzo email per il Responsabile della Protezione dei Dati (DPO) per le richieste di informazioni sulla privacy dei dati da parte dei consumatori e un processo di autenticazione per convalidare la legittimità della richiesta.
Supponiamo che la tua azienda sia un hotel. Ricevi un'email di richiesta all'indirizzo DPO@HotelName.com da John Doe per tutte le date in cui hai soggiornato in quell'hotel nell'ultimo anno. L'email afferma che si tratta di una richiesta GDPR e che hai pieno diritto a una risposta. Proviene da JaneDoe@Emailprovider.com. Dovresti rispondere? No. Jane Doe non ha alcun diritto alle informazioni di John Doe ai sensi del GDPR, del CCPA o di qualsiasi altra normativa. Il tuo processo di autenticazione deve essere attivato tramite un identificativo univoco, che in genere è l'indirizzo email di proprietà della persona che effettua la richiesta. Ai sensi della normativa sulla privacy, sei tenuto a verificare l'identità del richiedente prima di fornire nuovamente dati personali identificativi (PII).
PROTEZIONI PER LE PMI OLTRE le normative sulla privacy dei dati
CyberHoot consiglia le seguenti best practice per proteggere individui e aziende dagli attacchi informatici online e limitarne i danni:
Fonte : Glossario NCSD, CNSSI 4009, Rapporto GAO 08-356, citato in NIST SP 800-63 Rev 1, Investopedia
CyberHoot offre anche altre risorse a tua disposizione. Di seguito trovi i link a tutte le nostre risorse, sentiti libero di consultarle quando vuoi:
Nota: se desideri iscriverti alla nostra newsletter, visita uno qualsiasi dei link qui sopra (ad eccezione delle infografiche), inserisci il tuo indirizzo email sul lato destro della pagina e clicca su " Inviami newsletter". Iscriviti alla newsletter mensile per aiutare CyberHoot nella sua missione di rendere il mondo "Più consapevole e più sicuro!".
Scopri e condividi le ultime tendenze, i suggerimenti e le best practice in materia di sicurezza informatica, oltre alle nuove minacce a cui prestare attenzione.

Cosa è successo? Giovedì 12 novembre 2026, intorno alle 11:00 ora della costa orientale degli Stati Uniti, Microsoft Outlook ha smesso di funzionare...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: “Il potere tende a corrompere,...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Per anni ci siamo allenati...
Leggi di piùOttieni una visione più attenta dei rischi per l'uomo, con un approccio positivo che supera i tradizionali test di phishing.