संपादक: क्रेग टेलर
मैंने 30 साल पहले साइबर सुरक्षा के क्षेत्र में एक फ़ायरवॉल कंपनी (बॉर्डर नेटवर्क टेक्नोलॉजीज़, जिसे बाद में सिक्योर कंप्यूटिंग ने खरीद लिया) में काम करना शुरू किया था। उस समय WWW का अस्तित्व ही नहीं था, ईमेल एक टेक्स्ट आधारित टूल था जिसने संचार के द्वार खोल दिए थे। मेरी मनोविज्ञान की डिग्री शुरू में ज़्यादा काम नहीं आई, लेकिन ओ'रेली की वो किताबें मेरे लिए बाइबिल बन गईं। TCP/IP, DNS और Bind, SMTP, क्या इसे पढ़ने वाले किसी को एक्टिव और पैसिव FTP याद है?
फायरवॉल की बात पर वापस आते हैं। 1990 के दशक के उत्तरार्ध में हमने लोगों और कंपनियों को, जो अपने आंतरिक नेटवर्क (टोकन रिंग, IPX/SPX, वाइन्स, नेटबीयूआई, एप्पलटॉक) को इंटरनेट से जोड़ रही थीं, यह समझाने में बहुत समय व्यतीत किया कि फायरवॉल न्यूनतम आवश्यक सुरक्षा आवश्यकता है । उस समय, फायरवॉल दो श्रेणियों में विभाजित थे - धीमे, संभवतः अधिक सुरक्षित प्रॉक्सी-आधारित फायरवॉल और तेज़ थ्रूपुट वाले स्टेटफुल-इंस्पेक्शन फायरवॉल । ये फायरवॉल, इंटरनेट से पहले और बाद में, अधिकांश कंपनियों की सुरक्षा के लिए प्रमुख सुरक्षा घेरा थे। जब किसी फायरवॉल में सुरक्षा संबंधी समस्या आती थी, तो हर किसी की सर्वोच्च प्राथमिकता उस समस्या को ठीक करना और जोखिम को कम करना होता था।
फ्रंटियर मॉडल्स द्वारा फायरवॉल सहित सॉफ्टवेयर का व्यवस्थित रूप से परीक्षण किया जा रहा है, जिसकी क्षमताएं किसी भी इंसान की क्षमताओं से कहीं अधिक हैं। इसलिए, यह आश्चर्य की बात नहीं है कि 2026 के अंतिम 5 महीनों में खोजी गई कमजोरियों और जारी किए गए पैचों में भारी वृद्धि देखने को मिल रही है! प्रमुख विक्रेताओं ने पैचों की संख्या दोगुनी या तिगुनी नहीं, बल्कि लगभग 5 से 20 गुना अधिक जारी की है!
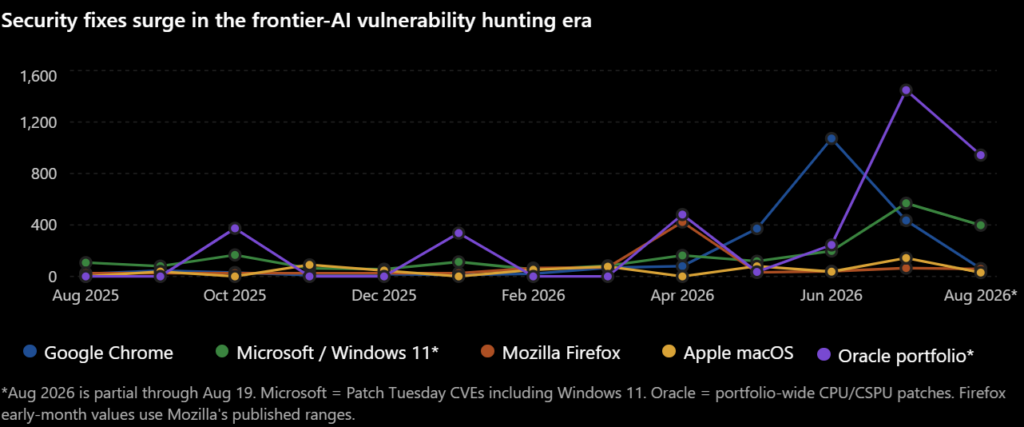
इसी संदर्भ में साइबरहूट ने सोनिकवॉल के फ़ायरवॉल में हाल ही में पाए गए दो ज़ीरो-डे सुरक्षा उल्लंघनों के बारे में लिखा था। सोनिकवॉल एकमात्र फ़ायरवॉल विक्रेता नहीं है जिसके फ़ायरवॉल में ज़ीरो-डे सुरक्षा उल्लंघन पाए गए हैं, बल्कि यह अत्याधुनिक कृत्रिम बुद्धिमत्ता (फ्रंटियर एआई) द्वारा किए जा रहे भेदन परीक्षण और सुरक्षा उल्लंघनों की पहचान में हुई हालिया तेज़ी का प्रतीक है। यह आने वाले तूफान की शुरुआती लहरें हैं। यह तूफान श्रेणी 5 का चक्रवात हो सकता है, जिससे हाल के इतिहास में हमने जितने भी सुरक्षा उल्लंघन देखे हैं, उससे कहीं अधिक उल्लंघन हो सकते हैं। फाइव आइज़ की इस सलाह के अनुसार , हमारे पास तैयारी के लिए महीने हैं, साल नहीं।
साइबरहूट की सलाह है कि आप सभी एक एआई तत्परता मूल्यांकन पूरा करें (AIReadiness@CyberHoot.com पर ईमेल करें और हम आपको एक भेज देंगे)। यह मूल्यांकन उन 6 चीजों से थोड़ा आगे जाता है जिनसे आपको शुरुआत करनी चाहिए:
उम्मीद है कि इस मदद करता है,
क्रेग टेलर, संपादक
हमारे दूसरे ब्लॉग लेख में यह बताया गया है कि संगठन अनावश्यक सुरक्षा और गोपनीयता जोखिम पैदा किए बिना एआई को कैसे अपना रहे हैं। एआई को पूरी तरह से रोकना व्यावहारिक नहीं है, लेकिन इसके उपयोग को नज़रअंदाज़ करना भी सही समाधान नहीं है। स्पष्ट दिशानिर्देश, कर्मचारियों को शिक्षित करना और सोच-समझकर नियंत्रण स्थापित करना टीमों को एआई का लाभ उठाने में मदद कर सकता है, साथ ही कंपनी, ग्राहक और कर्मचारी की संवेदनशील जानकारी को सुरक्षित रख सकता है।
अब हम एक अलग तकनीक की ओर रुख करते हैं जो गोपनीयता और भरोसे से जुड़े महत्वपूर्ण सवाल खड़े करती है: फ्लॉक कैमरे। लाइसेंस प्लेट पहचान और इसी तरह की निगरानी तकनीकें सुरक्षा के लिहाज़ से तो फायदेमंद हैं ही, साथ ही ये एक ऐसा सबक भी सिखाती हैं जो हर आकार के व्यवसायों पर लागू होता है। डेटा इकट्ठा करने से ज़िम्मेदारी पैदा होती है। ग्राहक और कर्मचारी यह जानना चाहते हैं कि संगठन कौन सी जानकारी इकट्ठा करते हैं, उसका इस्तेमाल कैसे किया जाता है, कौन उस तक पहुंच सकता है और उसे कितने समय तक रखा जाता है। अपनी गोपनीयता नीति की समीक्षा करें और उसे अपडेट करें, जिसमें फ्लॉक कैमरों के इस्तेमाल, प्रशिक्षण और ग्राहकों से इकट्ठा किए गए डेटा की सुरक्षा, गोपनीयता और निजता का ज़िक्र हो।
दोनों कहानियों में एक समान विषय है: नई तकनीक अपार लाभ प्रदान कर सकती है, लेकिन विश्वास इस बात पर निर्भर करता है कि उस तकनीक का उपयोग कितनी जिम्मेदारी से किया जाता है। चाहे आपका संगठन एआई टूल्स अपना रहा हो या ग्राहक एवं परिचालन डेटा एकत्र कर रहा हो, पारदर्शिता, सुविचारित नीतियां और मजबूत सुरक्षा उपाय आवश्यक हैं।
इस महीने हम आपको निम्नलिखित करने के लिए प्रोत्साहित करते हैं:
क्रेग सीईओ,
साइबरहूट के सह-संस्थापक

साइबरहूट ने आखिरकार लियो लापोर्टे और स्टीव गिब्सन के मशहूर पॉडकास्ट " सिक्योरिटी नाउ! " पर फीचर होने का अपना लंबे समय से चला आ रहा सपना पूरा कर लिया है। स्पष्ट रूप से कहें तो, यह पॉडकास्ट की एक सशुल्क स्पॉन्सरशिप है।
इसके अलावा, लियो लापोर्टे ने व्यक्तिगत रूप से साइबरहूट का समर्थन किया:
“ साइबरहूट से पहले जब हम फ़िशिंग का शिकार हुए , तब यह साफ़ हो गया कि हमें अपनी कंपनी की सुरक्षा के लिए और भी बहुत कुछ करने की ज़रूरत है। वही पुरानी ट्रेनिंग काम नहीं कर रही थी। साइबरहूट ने हमारी मदद की। यह मज़ेदार है, हमारी टीम को यह बहुत पसंद है, और सबसे अच्छी बात यह है कि यह हमें सुरक्षित रखने में मदद कर रहा है। साइबरहूट जारी रखें!” — लियो लापोर्टे
कृपया इस 3 मिनट के संक्षिप्त वीडियो को देखें जिसमें लियो लापोर्टे हूटफिश के साथ अपने अनुभव साझा करते हैं और बताते हैं कि साइबरहूट के फिशिंग शिक्षा के सकारात्मक सुदृढ़ीकरण दृष्टिकोण ने उनका ध्यान क्यों आकर्षित किया।
क्या आपको CyberHoot पसंद आ रहा है? हमें आपकी मदद चाहिए। कृपया G2.com पर अपनी समीक्षा दें!
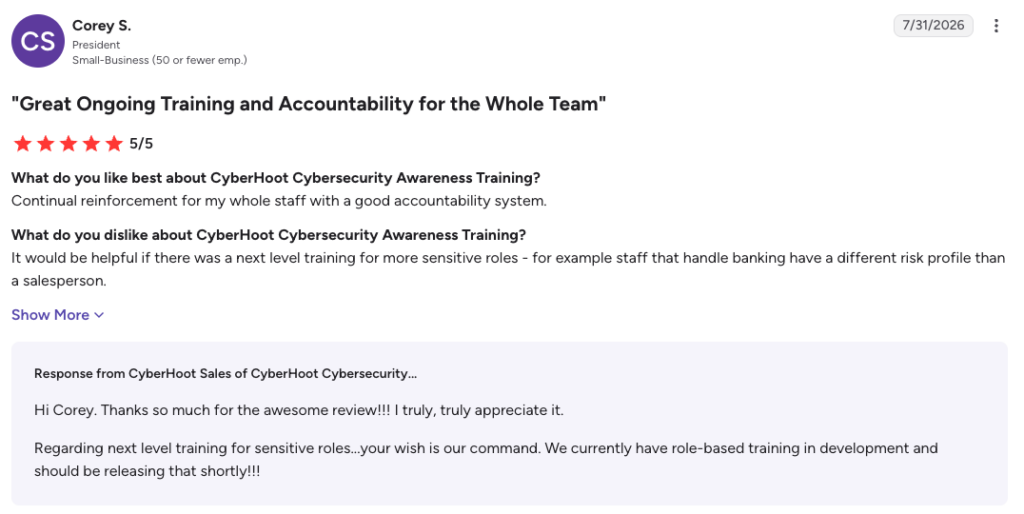
जी 2 -
CyberHoot पर समीक्षा कैसे दें, इस बारे में अधिक जानकारी के लिए, कृपया नीचे दिया गया संक्षिप्त वीडियो देखें। ध्यान दें: फर्जी समीक्षाओं से बचने के लिए, प्रत्येक समीक्षा वेबसाइट को ईमेल खाता पंजीकरण प्रक्रिया के माध्यम से आपकी पहचान बनाने और सत्यापित करने की आवश्यकता होगी।
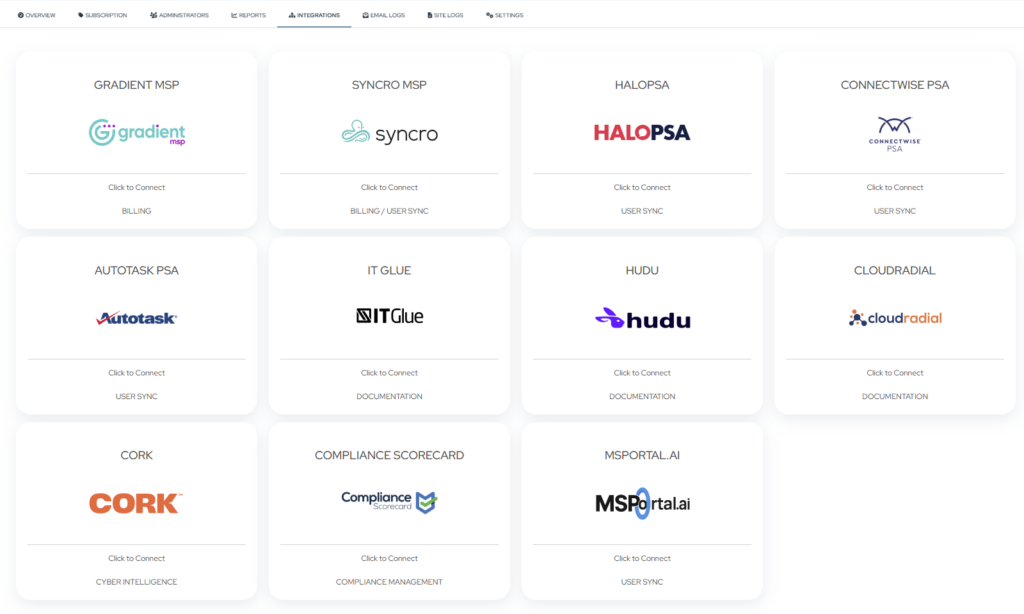
हमें यह बताते हुए खुशी हो रही है कि हमने अपने पार्टनर इंटीग्रेशन पेज में कई नए फीचर जोड़े हैं, जिससे पार्टनर्स के लिए CyberHoot को उन टूल्स से जोड़ना आसान हो गया है जिनका वे रोज़ाना इस्तेमाल करते हैं। ये नए इंटीग्रेशन क्लाइंट और यूज़र सिंकिंग को सुव्यवस्थित करने, ट्रेनिंग मैनेजमेंट को सरल बनाने और आपके सभी सिस्टम्स में डॉक्यूमेंटेशन को अपडेट रखना आसान बनाते हैं।
“हमारे साझेदारों ने हमसे अनुरोध किया कि हम उनके द्वारा प्रतिदिन उपयोग किए जाने वाले उपकरणों के भीतर ही उनकी जरूरतों को पूरा करें, और हमने वही किया। साझेदार कुछ ही मिनटों में ग्राहकों और उपयोगकर्ताओं को साइबरहूट में सिंक कर लेते हैं, और अपने मौजूदा उपकरणों के भीतर ही प्रशिक्षण की प्रगति देख सकते हैं। इसका मतलब है कम मैन्युअल काम, स्वचालित बिलिंग, बेहतर ग्राहक प्रतिधारण, कम लागत और अधिक सुरक्षित ग्राहक!” साइबरहूट के सीईओ और सह-संस्थापक क्रेग टेलर, सीआईएसएसपी ने कहा।
HaloPSA, Autotask PSA, ConnectWise PSA, Hudu और IT Glue के लिए नए इंटीग्रेशन अब उपलब्ध हैं । चाहे आप प्रशिक्षण के लिए कंपनियों और उपयोगकर्ताओं को CyberHoot में सिंक करना चाहते हों या किरायेदार प्रशिक्षण स्थिति को सीधे अपने दस्तावेज़ीकरण प्लेटफ़ॉर्म में प्रकाशित करना चाहते हों, ये इंटीग्रेशन मैन्युअल कार्य को कम करने और आपके ग्राहकों को अधिक कुशलता से प्रबंधित करने में आपकी सहायता करने के लिए डिज़ाइन किए गए हैं।
हम चुपचाप साइबरहूट के इतिहास में साइबर जागरूकता गेमिफिकेशन का सबसे बड़ा अपग्रेड तैयार कर रहे हैं - और यह आपके उपयोगकर्ताओं के प्रशिक्षण अनुभव को पूरी तरह बदल देगा। उन बिंदुओं के बारे में सोचें जिन्हें आप वास्तव में समझ सकते हैं। कमानागर्व करने लायक उपलब्धियां, अवतार, लीडरबोर्ड और आपके संगठन की साइबर शक्ति को प्रदर्शित करने का एक बिल्कुल नया तरीका।
अपना प्रशिक्षण पूरा करें। उन फ़िशिंग हमलों की रिपोर्ट करें। अब हर कदम पहले से कहीं ज़्यादा महत्वपूर्ण होने वाला है।
देखते रहिए — झुंड उड़ान भरने ही वाला है।
कृपया ध्यान दें: CyberHoot सभी पावर यूजर्स को ऑटोपायलट में मुफ्त अपग्रेड दे रहा है। मुफ्त अपग्रेड शेड्यूल करने के लिए support@cyberhoot.com पर संपर्क करें। पावर प्लेटफॉर्म को इस साल सितंबर 2026 में बंद कर दिया जाएगा।
डार्क वेब मॉनिटरिंग एक निरंतर प्रक्रिया है जिसके तहत छिपे हुए ऑनलाइन बाज़ारों, फ़ोरमों, डेटा डंप और आपराधिक वेबसाइटों को स्कैन करके किसी संगठन से संबंधित चोरी की गई जानकारी, जैसे ईमेल पते, पासवर्ड, ग्राहक डेटा, वित्तीय जानकारी या बौद्धिक संपदा, की खोज की जाती है।
इसका उद्देश्य उजागर हुए क्रेडेंशियल्स या संवेदनशील जानकारी का जल्द पता लगाना है ताकि साइबर अपराधी इसका फायदा उठाने से पहले ही संगठन कार्रवाई कर सकें।
स्वयं सक्रिय रूप से डार्क वेब की खोज करने के विपरीत, डार्क वेब मॉनिटरिंग सेवाएं स्वचालित रूप से उन ज्ञात स्रोतों की निगरानी करती हैं जहां साइबर अपराधी चोरी किए गए डेटा को खरीदते, बेचते और साझा करते हैं और जब उनकी जानकारी दिखाई देती है तो संगठनों को सचेत करती हैं।
ज़्यादा पढ़ने के लिए यहां क्लिक करें!

आज ही CyberHoot के रेफरल प्रोग्राम में शामिल हों और अपने एक्सक्लूसिव रेफरल लिंक के माध्यम से रजिस्टर करने वाले सभी ग्राहकों से एक वर्ष तक होने वाली कुल आय का 20% हिस्सा कमाना शुरू करें। रेफरल पार्टनर के रूप में, आपको न केवल वित्तीय पुरस्कार मिलेंगे, बल्कि दूसरों को सुरक्षा के प्रति जागरूक बनाने और उन्हें साइबर खतरों से बचाने में मदद करने की संतुष्टि भी मिलेगी। देर न करें, अभी https://cyberhoot.com/referral-program/ पर साइन अप करें ।
ऑटोपायलट के डैशबोर्ड के माध्यम से रेफरल:
एक ज़्यादा जागरूक और सुरक्षित दुनिया बनाने के हमारे मिशन में साइबरहूट से जुड़ें! अपने किसी दोस्त को साइबरहूट ऑटोपायलट की सिफ़ारिश करें, और उन्हें पहले महीने का मुफ़्त लाभ मिलेगा। आपके रेफ़रल लिंक का इस्तेमाल करने वाले हर नए साइन-अप के लिए, आपको अपने खाते में एक मुफ़्त महीना मिलेगा। यह ऑफ़र सिर्फ़ पहली बार साइबरहूट में पंजीकरण कराने वालों के लिए है।

क्या आप किसी ऐसे व्यक्ति को जानते हैं जो हाल ही में साइबर हमले, फ़िशिंग ईमेल या सोशल इंजीनियरिंग फ़ोन कॉल से बाल-बाल बचा है? साइबरहूट के मुफ़्त साइबर सुरक्षा प्रशिक्षण की सिफ़ारिश करें। उन्हें छह (6) वीडियो (प्रत्येक वीडियो 3-4 मिनट का) और हमारे सकारात्मक सुदृढीकरण, अति-यथार्थवादी, फ़िशिंग सिमुलेशन में से एक मिलेगा। और वह भी मुफ़्त।
पंजीकरण : https://cyberhoot.com/individuals
साइबरहूट श्वेत पत्र डाउनलोड करें - हूटफिश, अटैकफिश से कैसे बेहतर है
बिल्कुल नया: साइबर सुरक्षा सांख्यिकी पर 2025 इन्फोग्राफिक्स
नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

कल्पना कीजिए कि आप हाईवे पर हैं और बाकी वाहनों के साथ तय सीमा से करीब 20 की रफ्तार से गाड़ी चला रहे हैं। आगे अचानक ब्रेक लगाइए...
अधिक पढ़ें
गुरुवार, 12 नवंबर, 2026 को पूर्वी समयानुसार सुबह लगभग 11 बजे, माइक्रोसॉफ्ट आउटलुक ने काम करना बंद कर दिया...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: “सत्ता भ्रष्ट करती है,...”
अधिक पढ़ेंपारंपरिक फिश परीक्षण को मात देने वाले सकारात्मक दृष्टिकोण के साथ मानवीय जोखिमों पर अधिक पैनी नजर रखें।