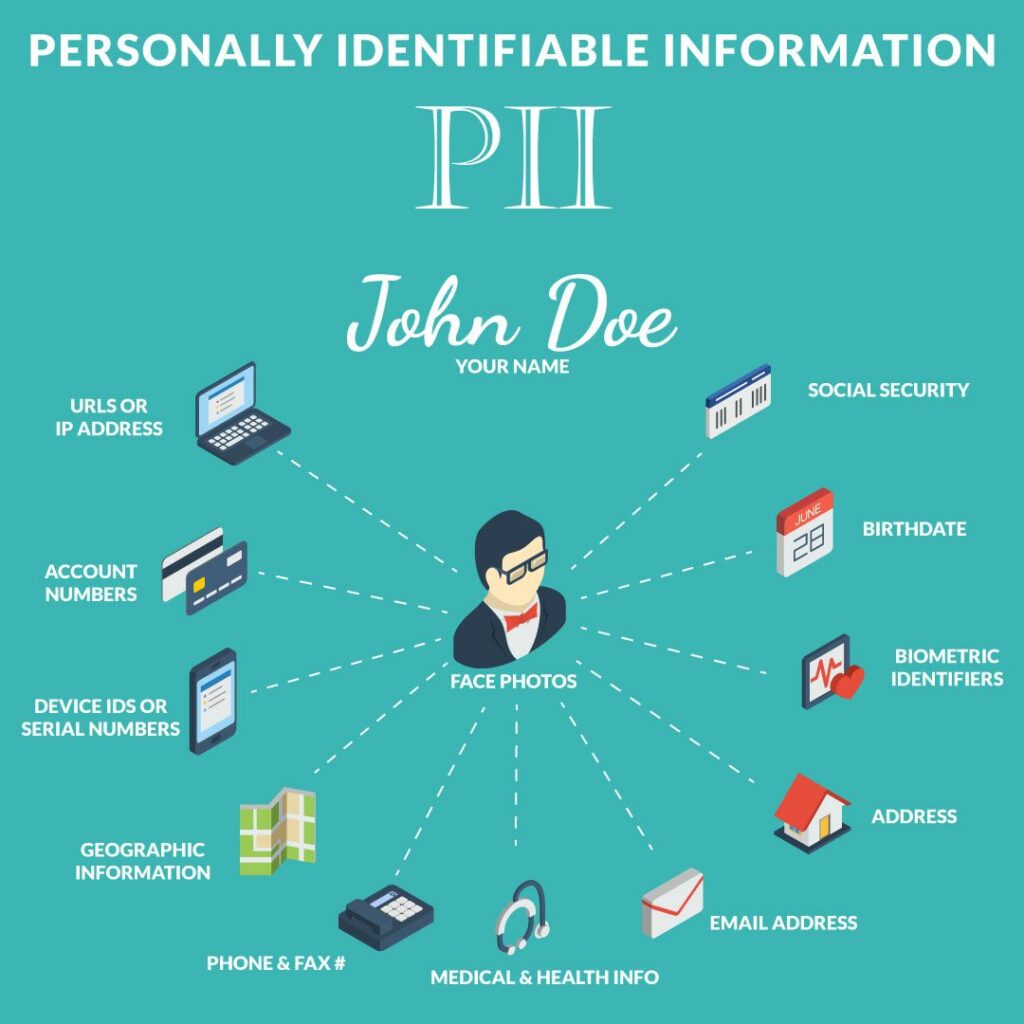
व्यक्तिगत पहचान संबंधी जानकारी या व्यक्तिगत रूप से पहचान योग्य जानकारी (PII) वह जानकारी है जिससे किसी व्यक्ति की पहचान प्रत्यक्ष या अप्रत्यक्ष रूप से पता लगाई जा सकती है। PII का एक उदाहरण किसी व्यक्ति का पूरा नाम, सामाजिक सुरक्षा संख्या, पासपोर्ट संख्या या ईमेल पता हो सकता है। व्यक्तिगत रूप से पहचान योग्य जानकारी अक्सर सार्वजनिक वेबसाइटों पर पाई जाती है, जिसमें आपका पूरा नाम, ज़िप कोड, जाति, लिंग, पता और जन्मतिथि शामिल होती है।
प्रो टिप: साइबरहूट सुझाव देता है कि ऑनलाइन अकाउंट तक पहुँच बहाल करने में मदद के लिए वेबसाइटों द्वारा इस्तेमाल किए जाने वाले चुनौतीपूर्ण सवालों के जवाब बनावटी उत्तरों से दें। बस यह सुनिश्चित करें कि आप अपने पासवर्ड मैनेजर में फर्जी जवाब सेव कर लें। अगर हम PII प्रश्नोत्तर में सच बताते हैं, तो हैकर्स के लिए विभिन्न सार्वजनिक वेबसाइटों पर हमारी असली PII ढूंढना और हमारे ऑनलाइन अकाउंट में सेंध लगाना बहुत आसान है।
जनरल डेटा प्रोटेक्शन रेगुलेटर (जीडीपीआर) और कैलिफोर्निया कंज्यूमर प्रोटेक्शन एक्ट (सीसीपीए) जैसे कई डेटा सुरक्षा कानूनों को विभिन्न देशों और अमेरिकी राज्यों द्वारा उन कंपनियों के लिए दिशानिर्देश बनाने हेतु अपनाया गया है जो अपने ग्राहकों की व्यक्तिगत पहचान योग्य जानकारी (पीआईआई) को एकत्र, संग्रहीत, संसाधित और बेचती हैं। इन कानूनों द्वारा उल्लिखित बुनियादी सिद्धांत उपभोक्ताओं को उनकी अपनी संवेदनशील जानकारी (पीआईआई) तक पहुंच को प्रबंधित और नियंत्रित करने के लिए प्रतिबंध और अधिकार प्रदान करते हैं। इनमें से अधिकांश गोपनीयता कानून उपयोगकर्ताओं को कंपनियों से निम्नलिखित प्रश्न पूछने या ये मांगें करने की अनुमति देते हैं:
ऊपर बताए गए कुछ अधिकारों के अलावा भी कई अन्य अधिकार मौजूद हैं। अधिक जानकारी के लिए साइबरहूट के CCPA और GDPR संबंधी साइबर लाइब्रेरी पेज देखें।
दुनिया के अधिकांश हिस्सों में कानून लागू हैं, इसलिए व्यवसायों को अपने स्थानीय देश (या राज्य) के डेटा गोपनीयता अधिकारों की जाँच पर ध्यान केंद्रित करना चाहिए। एक बार जब आप अपने देश या राज्य में अपने कानूनी दायित्वों को समझ लेते हैं, तो आपको निम्नलिखित में से प्रत्येक को विकसित करना होगा:
डेटा उल्लंघन में शामिल किसी भी उपयोगकर्ता और संबंधित एजेंसियों को सूचित करने की योजना बनाना बेहद ज़रूरी है। यह तय करने का समय कि कैसे सूचित किया जाए और उस देश के लागू कानून और आवश्यकताएँ क्या हैं, उल्लंघन के दौरान नहीं, बल्कि उल्लंघन से पहले होता है। अमेरिका में अलग-अलग राज्यों द्वारा बनाए गए डेटा गोपनीयता कानूनों का एक ढर्रा मौजूद है। कोई संघीय कानून प्रभावी नहीं है। अपनी उल्लंघन सूचना प्रक्रिया तैयार करते समय, सुनिश्चित करें कि आप बाहरी सलाह और विशेषज्ञता लें ताकि आप उन सभी राज्यों (या देश, जैसा भी मामला हो) के साथ अनुपालन कर सकें जिनका डेटा आपके पास हो सकता है।
साइबरहूट आपको सलाह देता है कि आप अपनी कंपनी को प्रभावित करने वाले कानूनों को जानें और उन कानूनों को दर्शाते हुए एक उल्लंघन सूचना प्रक्रिया दस्तावेज़ तैयार करें। इस प्रक्रिया का सालाना परीक्षण करना भी न भूलें।
उपभोक्ताओं से व्यक्तिगत पहचान संबंधी जानकारी (PII) एकत्रित, संसाधित और संग्रहीत करने वाली कंपनियों को अपनी ऑनलाइन गोपनीयता नीति में इसका उल्लेख करना चाहिए। साइबरहूट हमारे उत्पाद के सभी ग्राहकों के लिए अपनाने हेतु एक टेम्पलेट प्रदान करता है। इसमें उपभोक्ताओं द्वारा डेटा गोपनीयता संबंधी पूछताछ के लिए एक डेटा सुरक्षा अधिकारी का ईमेल पता स्थापित करने और अनुरोध की वैधता की पुष्टि के लिए एक प्रमाणीकरण प्रक्रिया की रूपरेखा दी गई है।
मान लीजिए कि आपकी कंपनी एक होटल है। आपको DPO@HotelName.com पर जॉन डो से पिछले साल उस होटल में आपके ठहरने की सभी तारीखों के लिए एक अनुरोध ईमेल प्राप्त होता है। ईमेल में कहा गया है कि यह एक GDPR अनुरोध है और आपको इसका उत्तर पाने का पूरा अधिकार है। यह JaneDoe@Emailprovider.com से आया है। क्या आपको जवाब देना चाहिए? नहीं। GDPR, CCPA या किसी अन्य कानून के तहत जेन डो को जॉन डो की जानकारी प्राप्त करने का कोई अधिकार नहीं है। आपकी प्रमाणीकरण प्रक्रिया एक विशिष्ट पहचानकर्ता के माध्यम से होनी चाहिए, जो आमतौर पर अनुरोध करने वाले व्यक्ति का ईमेल पता होता है। गोपनीयता कानून के तहत, आपको कोई भी PII डेटा वापस देने से पहले गोपनीयता अनुरोधकर्ता की पहचान सत्यापित करनी होगी।
डेटा गोपनीयता विनियमों से परे SMB सुरक्षा
साइबरहूट ऑनलाइन साइबर हमलों से व्यक्तियों और व्यवसायों की सुरक्षा करने तथा उनसे होने वाले नुकसान को सीमित करने के लिए निम्नलिखित सर्वोत्तम प्रथाओं की सिफारिश करता है:
स्रोत : एनसीएसडी शब्दावली, सीएनएसएसआई 4009, जीएओ रिपोर्ट 08-356, जैसा कि एनआईएसटी एसपी 800-63 रेव 1, इन्वेस्टोपीडिया में उद्धृत है।
साइबरहूट के पास आपके उपयोग के लिए कुछ अन्य संसाधन भी उपलब्ध हैं। नीचे हमारे सभी संसाधनों के लिंक दिए गए हैं, जब चाहें इन्हें देख सकते हैं:
नोट: यदि आप हमारे न्यूज़लेटर की सदस्यता लेना चाहते हैं, तो ऊपर दिए गए किसी भी लिंक (इन्फोग्राफिक्स को छोड़कर) पर जाएं और पृष्ठ के दाईं ओर अपना ईमेल पता दर्ज करें, और ' मुझे न्यूज़लेटर भेजें' पर क्लिक करें। दुनिया को 'अधिक जागरूक और अधिक सुरक्षित' बनाने के साइबरहूट के मिशन में सहयोग करने के लिए मासिक न्यूज़लेटर के लिए साइन अप करें!
नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: “सत्ता भ्रष्ट करती है,...”
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर द्वारा लिखित संपादकीय: वर्षों से हम प्रशिक्षण देते आ रहे हैं...
अधिक पढ़ें
अधिकांश फ़िशिंग परीक्षण आपके कर्मचारियों से झूठ बोलते हैं। लेकिन यह परीक्षण पहले ही नमस्कार कर लेता है! HootPhish लोगों को सीधे-सीधे बता देता है: यह...
अधिक पढ़ेंपारंपरिक फिश परीक्षण को मात देने वाले सकारात्मक दृष्टिकोण के साथ मानवीय जोखिमों पर अधिक पैनी नजर रखें।