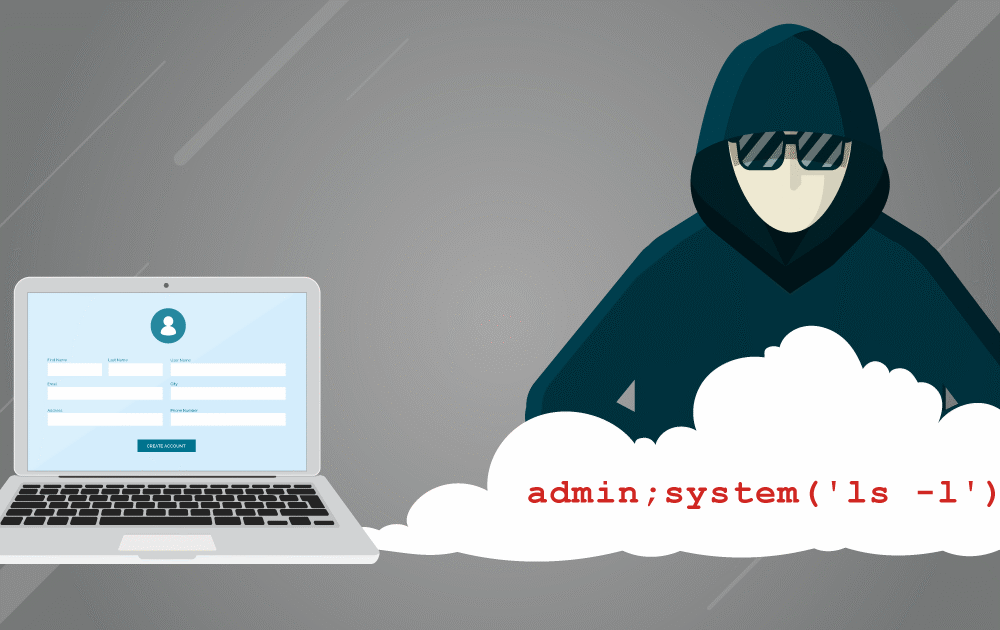
इनपुट वैलिडेशन, जिसे डेटा वैलिडेशन भी कहा जाता है, उपयोगकर्ता या एप्लिकेशन द्वारा प्रदान किए गए किसी भी इनपुट (या डेटा) का अपेक्षित मानदंडों के आधार पर परीक्षण करना है। इनपुट वैलिडेशन दुर्भावनापूर्ण या खराब गुणवत्ता वाले डेटा को सूचना प्रणाली में प्रवेश करने से रोकता है। हमलों और गलतियों को रोकने के लिए एप्लिकेशन को सिस्टम में दर्ज किए गए सभी इनपुट की जांच और सत्यापन करना चाहिए। बाहरी पक्षों या स्रोतों से डेटा प्राप्त करते समय भी इनपुट वैलिडेशन महत्वपूर्ण है। गलत इनपुट वैलिडेशन से इंजेक्शन हमले , मेमोरी लीक और अंततः सिस्टम के असुरक्षित होने का खतरा हो सकता है।
इनपुट सत्यापन के लिए दो अलग-अलग मानदंडों का उपयोग किया जा सकता है। तुलना के लिए ये मानदंड अनुमति सूची या अस्वीकार सूची हो सकते हैं । अनुमति सूची डेटा सत्यापन, अस्वीकार सूची डेटा सत्यापन की तुलना में बेहतर है। अस्वीकार सूची में आईटी कर्मचारियों को सभी संभावित हमलों (विशेष रूप से किन हमलों को अस्वीकार करना है) की जानकारी होनी चाहिए, जिनका उपयोग आपके एप्लिकेशन या सिस्टम के विरुद्ध किया जा सकता है। अनुमति सूची में आईटी कर्मचारियों को यह जानकारी होनी चाहिए कि कौन से कमांड और डेटा प्रकार अनुमत या स्वीकार्य हैं, और उन्हें अपने सिस्टम से गुजरने की अनुमति देनी चाहिए (सिस्टम द्वारा फ़िल्टर द्वारा स्कैन किए गए सभी दुर्भावनापूर्ण डेटा को अस्वीकार करना)।
आपके डेटा प्रबंधन प्रणालियों और अनुप्रयोगों में मजबूत गहन सुरक्षा के लिए अनुमति या अस्वीकार सूची स्थापित करना बहुत महत्वपूर्ण है।
'इनपुट वैलिडेशन अटैक' होते हैं जिनमें हैकर जानबूझकर दुर्भावनापूर्ण इनपुट डालते हैं ताकि एप्लिकेशन को भ्रमित किया जा सके, क्रैश किया जा सके या उसे दूषित किया जा सके। इन हमलों के परिणामस्वरूप अनियोजित कार्रवाई, सिस्टम में रुकावट या यहां तक कि रिमोट एक्सेस भी हो सकता है। दुर्भावनापूर्ण इनपुट में कोड, स्क्रिप्ट और कमांड शामिल हो सकते हैं, जिन्हें सही ढंग से मान्य न करने पर कमजोरियों का फायदा उठाया जा सकता है। सबसे आम इनपुट वैलिडेशन हमलों में बफर ओवरफ्लो , XSS हमले और SQL इंजेक्शन शामिल हैं। OWASP टॉप 10 में SQL इंजेक्शन और XSS दोनों के लिए एक निवारक रणनीति के रूप में इनपुट वैलिडेशन का उल्लेख किया गया है, लेकिन इसे इन हमलों को रोकने के प्राथमिक तरीके के रूप में इस्तेमाल नहीं किया जाना चाहिए, हालांकि यदि इसे ठीक से लागू किया जाए, तो यह उनके प्रभाव को काफी हद तक कम कर सकता है। एप्लिकेशन सुरक्षा में काम करने वालों को इन खतरों के साथ-साथ OWASP टॉप टेन में सूचीबद्ध अन्य 9 खतरों के बारे में भी अच्छी तरह से पता होना चाहिए ।
साइबरहूट में डेवलपर्स के लिए एक प्रशिक्षण कार्यक्रम शामिल है जो अनुप्रयोग विकास में प्रोग्रामरों द्वारा की जाने वाली शीर्ष 10 गलतियों का अवलोकन कराता है।
डेवलपर्स द्वारा आपके एप्लिकेशन की सुरक्षा को मजबूत करने के अलावा, आपके व्यवसाय के सभी कर्मचारियों द्वारा कुछ कदम उठाए जा सकते हैं, जिससे किसी भी साइबर हमले का शिकार होने की संभावना कम हो जाती है:
CyberHoot पर अपनी मजबूत, गहन सुरक्षा वाली साइबर सुरक्षा योजना बनाना शुरू करें ।
सूत्रों का कहना है:
अतिरिक्त पढ़ना:
जेबीएस रैनसमवेयर हमले ने बैकअप के महत्व को दर्शाया
कोलोनियल पाइपलाइन पर रैनसमवेयर के ज़रिए हमला
पाइपलाइन उल्लंघन के बाद TX को साइबर प्रशिक्षण की आवश्यकता
संबंधित शर्तें:
नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

गुरुवार, 12 नवंबर, 2026 को पूर्वी समयानुसार सुबह लगभग 11 बजे, माइक्रोसॉफ्ट आउटलुक ने काम करना बंद कर दिया...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: “सत्ता भ्रष्ट करती है,...”
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर द्वारा लिखित संपादकीय: वर्षों से हम प्रशिक्षण देते आ रहे हैं...
अधिक पढ़ेंपारंपरिक फिश परीक्षण को मात देने वाले सकारात्मक दृष्टिकोण के साथ मानवीय जोखिमों पर अधिक पैनी नजर रखें।