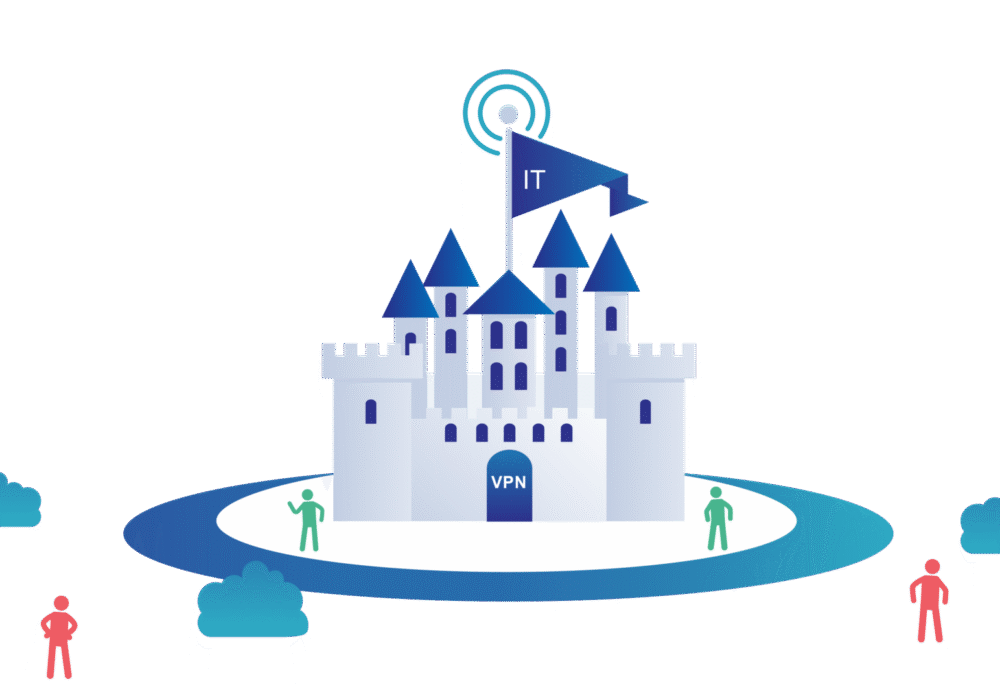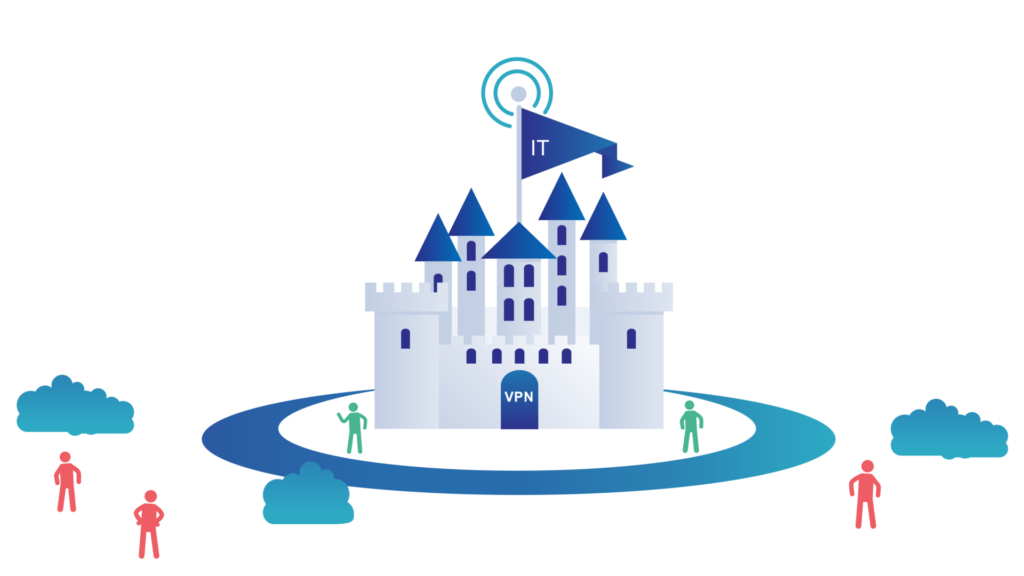
कैसल-एंड-मोएट एक नेटवर्क सुरक्षा मॉडल है जिसमें नेटवर्क के बाहर का कोई भी व्यक्ति अंदर के डेटा तक नहीं पहुंच सकता, लेकिन नेटवर्क के अंदर मौजूद हर कोई पहुंच सकता है। किसी संगठन के नेटवर्क को एक किले और नेटवर्क फ़ायरवॉल को खाई की तरह समझें। एक बार जब पुल नीचे कर दिया जाता है और कोई उसे पार कर लेता है, तो उसे किले के अंदर पूरी तरह से प्रवेश करने की स्वतंत्रता मिल जाती है। इसी तरह, इस मॉडल में एक बार जब कोई उपयोगकर्ता नेटवर्क से जुड़ जाता है, तो वह उस नेटवर्क के सभी एप्लिकेशन और डेटा तक पहुंच सकता है।
इस मॉडल का उपयोग करने वाले संगठन अपने नेटवर्क की सुरक्षा के लिए बहुत सारे संसाधन लगाते हैं, ठीक वैसे ही जैसे कोई किला पुल के पास सबसे ज़्यादा पहरेदार तैनात करता है। वे फ़ायरवॉल , घुसपैठ पहचान प्रणाली (IDS) , घुसपैठ रोकथाम प्रणाली (IPS) और अन्य सुरक्षा उपकरण तैनात करते हैं जो कई बाहरी खतरों को रोकते हैं। हालाँकि, यदि किले को सीवर के रास्ते (या मार्च 2021 के एक्सचेंज सर्वर उल्लंघनों के समान इंटरनेट-सक्षम सेवा में नेटवर्क की खामी के माध्यम से ) भेद दिया जा सकता है, तो किले और खाई वाली रणनीति साइबर हमलों को रोकने में अप्रभावी साबित होती है।
फिर अंदरूनी ख़तरे का मुद्दा भी है। अगर कोई व्यक्ति जो पहले से ही किले की दीवारों के अंदर है, उत्सुक हो जाए, तो क्या उसे अपनी इच्छानुसार कुछ भी देखने और इस्तेमाल करने की अनुमति दी जानी चाहिए?
कैसल-एंड-मोएट अब उपयुक्त साइबर सुरक्षा रणनीति नहीं है। इस शब्द का प्रयोग पारंपरिक नेटवर्क आर्किटेक्चर और ज़ीरो ट्रस्ट मॉडल के बीच अंतर बताने के लिए किया जाता है ।
किले और खाई वाली सुरक्षा पद्धति अब पुरानी पड़ चुकी है, इसलिए शून्य-विश्वास दृष्टिकोण अपनाने की सलाह दी जाती है। सूचना सुरक्षा का शून्य-विश्वास मॉडल उस पुरानी रणनीति को खत्म करता है जिसमें संगठन केवल अपनी सुरक्षा घेरा मजबूत करने पर ध्यान केंद्रित करते थे और यह मान लेते थे कि अंदर मौजूद हर चीज से कोई खतरा नहीं है। विशेषज्ञों का तर्क है कि किले और खाई वाला दृष्टिकोण कारगर नहीं है। गेम ऑफ थ्रोन्स ने इसे बार-बार साबित किया है; जो भी किले की दीवारों को पार कर सकता है, वह आपको मार भी सकता है। हमारी दुनिया में, सबसे ज्यादा नुकसान पहुंचाने वाले डेटा उल्लंघन तब होते हैं जब हैकर्स कंपनियों के फायरवॉल में घुसपैठ कर लेते हैं और फिर बिना किसी खास प्रतिरोध के आंतरिक सिस्टम में घुसपैठ करने में सक्षम हो जाते हैं।
आईटी मैनेज्ड सर्विस प्रोवाइडर्स (एमएसपी) जीरो ट्रस्ट में आपकी मदद कर सकते हैं। वे टू-फैक्टर ऑथेंटिकेशन , आइडेंटिटी एक्सेस मैनेजमेंट (आईएएम), फाइल सर्वर फोल्डर्स पर ' कम से कम विशेषाधिकार ', लोकल वर्कस्टेशन से प्रशासनिक अधिकारों को हटाना और यहां तक कि नेटवर्क सेगमेंटेशन भी लागू कर सकते हैं ।
ज़ीरो ट्रस्ट, एस.एम.बी. के लिए अपनाने के लिए एक कठिन लेकिन आवश्यक मॉडल है: नेटवर्क को खंडित किया जाना चाहिए, दो-कारक प्रमाणीकरण सक्षम होना चाहिए और मजबूत पहचान और पहुंच प्रबंधन सुरक्षा के साथ संयुक्त होना चाहिए, और आपको महत्वपूर्ण और संवेदनशील डेटा तक पहुंच के लिए न्यूनतम विशेषाधिकार के सिद्धांतों का पालन करना चाहिए।
इन सुरक्षा उपायों के अलावा, साइबरहूट छोटे और मध्यम आकार के व्यवसायों (एसएमबी) को अपने व्यवसाय को सुरक्षित रखने के लिए निम्नलिखित कदम उठाने की भी सलाह देता है। ये उपाय लागत और समय के निवेश के लिए काफ़ी फ़ायदेमंद साबित होते हैं (खासकर जब साइबरहूट के ज़रिए लागू किए जाते हैं)।
इनमें से अधिकांश अनुशंसाएँ CyberHoot में अंतर्निहित हैं। CyberHoot के साथ आप अपने कर्मचारियों का प्रबंधन, प्रशिक्षण, मूल्यांकन और परीक्षण कर सकते हैं। CyberHoot.com पर जाएँ और आज ही हमारी सेवाओं के लिए साइन अप करें। कम से कम , नवीनतम साइबर सुरक्षा अपडेट से अवगत रहने के लिए हमारे मासिक साइबर सुरक्षा न्यूज़लेटर की सदस्यता लेकर सीखते रहें ।
सूत्रों का कहना है:
अतिरिक्त पढ़ना:
महल और खाई से शून्य-विश्वास मॉडल की ओर बढ़ना
संबंधित शर्तें:
साइबरहूट के पास आपके उपयोग के लिए कुछ अन्य संसाधन भी उपलब्ध हैं। नीचे हमारे सभी संसाधनों के लिंक दिए गए हैं, जब चाहें इन्हें देख सकते हैं:
नोट: यदि आप हमारे न्यूज़लेटर की सदस्यता लेना चाहते हैं, तो ऊपर दिए गए किसी भी लिंक (इन्फोग्राफिक्स को छोड़कर) पर जाएं और पृष्ठ के दाईं ओर अपना ईमेल पता दर्ज करें, और ' मुझे न्यूज़लेटर भेजें' पर क्लिक करें।
नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

गुरुवार, 12 नवंबर, 2026 को पूर्वी समयानुसार सुबह लगभग 11 बजे, माइक्रोसॉफ्ट आउटलुक ने काम करना बंद कर दिया...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: “सत्ता भ्रष्ट करती है,...”
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर द्वारा लिखित संपादकीय: वर्षों से हम प्रशिक्षण देते आ रहे हैं...
अधिक पढ़ेंपारंपरिक फिश परीक्षण को मात देने वाले सकारात्मक दृष्टिकोण के साथ मानवीय जोखिमों पर अधिक पैनी नजर रखें।