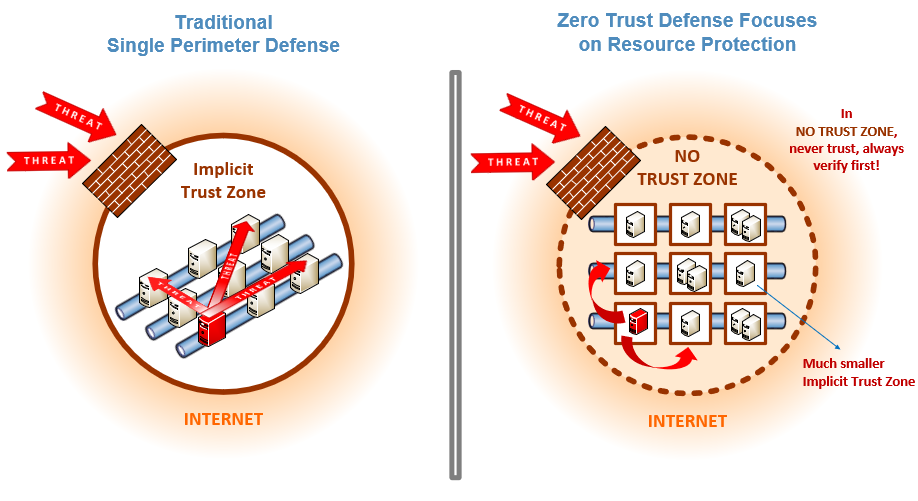
ज़ीरो ट्रस्ट एक सुरक्षा रणनीति है जो इस विश्वास पर आधारित है कि संगठनों को अपनी सीमाओं के अंदर या बाहर किसी भी चीज़ पर आँख बंद करके भरोसा नहीं करना चाहिए, बल्कि सिस्टम से जुड़ने की कोशिश करने वाली हर चीज़ को एक्सेस देने से पहले उसकी जाँच करनी चाहिए। ज़ीरो ट्रस्ट "कभी भरोसा न करें, हमेशा जाँच करें" के सिद्धांत पर आधारित है। इसे नेटवर्क विभाजन का उपयोग करके, पार्श्व आवागमन को रोककर, लेयर 7 खतरे की रोकथाम प्रदान करके और उपयोगकर्ता-पहुँच नियंत्रण को लागू करके आधुनिक डिजिटल वातावरण की सुरक्षा के लिए डिज़ाइन किया गया है।
सूचना सुरक्षा का ज़ीरो ट्रस्ट मॉडल पुरानी 'किले और खाई' वाली रणनीति को खत्म करता है, जिसमें संगठन अपनी बाहरी सुरक्षा पर ध्यान केंद्रित करते थे और यह मान लेते थे कि अंदर मौजूद कोई भी चीज़ खतरा नहीं है। कई विशेषज्ञ तर्क देते हैं कि किले और खाई वाली रणनीति कारगर नहीं है। गेम ऑफ थ्रोन्स ने इसे बार-बार साबित किया; जो कोई भी किले की दीवारों को पार कर सकता था, वह आपको मार सकता था और मार भी देता था। हमारी दुनिया में, सबसे ज़्यादा नुकसान पहुंचाने वाले डेटा उल्लंघन तब हुए जब हैकर्स ने कॉर्पोरेट फ़ायरवॉल के अंदर पहुँच हासिल कर ली और बिना किसी प्रतिरोध के आंतरिक सिस्टम में घुसपैठ करने में सक्षम हो गए।
विशेषज्ञों का कहना है कि कई आईटी कंपनियां पहले से ही जीरो ट्रस्ट के कई पहलुओं को अपना रही हैं। वे अक्सर टू-फैक्टर ऑथेंटिकेशन , आइडेंटिटी एक्सेस मैनेजमेंट (आईएएम) और ' न्यूनतम विशेषाधिकार ' जैसी व्यवस्थाएं लागू करती हैं।
एक सक्रिय, शून्य विश्वास (कभी भरोसा न करें/हमेशा सत्यापित करें) दृष्टिकोण अपनाने की सलाह दी जाती है। सूचना सुरक्षा का शून्य विश्वास मॉडल पुरानी 'किले और खाई' वाली रणनीति को खत्म करता है, जिसमें संगठन अपनी बाहरी सुरक्षा पर ध्यान केंद्रित करते थे और यह मान लेते थे कि अंदर मौजूद हर चीज से कोई खतरा नहीं है। विशेषज्ञों का तर्क है कि किले और खाई वाला दृष्टिकोण कारगर नहीं है। गेम ऑफ थ्रोन्स ने इसे बार-बार साबित किया है; जो कोई भी किले की दीवारों को पार कर सकता है, वह आपको मार सकता है। हमारी दुनिया में, सबसे ज्यादा नुकसान पहुंचाने वाले डेटा उल्लंघन तब होते हैं जब हैकर्स कॉर्पोरेट फायरवॉल के अंदर पहुंच जाते हैं और फिर बिना किसी खास प्रतिरोध के आंतरिक सिस्टम में घुसपैठ करने में सक्षम हो जाते हैं।
विशेषज्ञों का कहना है कि कई आईटी कंपनियां पहले से ही जीरो ट्रस्ट के कई पहलुओं को अपना रही हैं। वे अक्सर टू-फैक्टर ऑथेंटिकेशन , आइडेंटिटी एक्सेस मैनेजमेंट (आईएएम) और ' न्यूनतम विशेषाधिकार ' जैसी व्यवस्थाएं लागू करती हैं।
ज़ीरो ट्रस्ट, SMBs के लिए अपनाने के लिए एक कठिन लेकिन ज़रूरी मॉडल है। ज़ीरो ट्रस्ट का इस्तेमाल करते समय, नेटवर्क को अक्सर श्रम विभाजन के आधार पर विभाजित किया जाता है। SMBs को दो-कारक प्रमाणीकरण, मज़बूत पहचान और पहुँच प्रबंधन (IAM) सुरक्षा अपनानी चाहिए, और महत्वपूर्ण एवं संवेदनशील डेटा तक पहुँच के लिए हमेशा न्यूनतम विशेषाधिकार के सिद्धांतों का पालन करने का प्रयास करना चाहिए।
इन सुरक्षा उपायों के अलावा, साइबरहूट छोटे और मध्यम आकार के व्यवसायों (एसएमबी) को अपने व्यवसाय को सुरक्षित रखने के लिए निम्नलिखित कदम उठाने की भी सलाह देता है। ये उपाय लागत और समय के निवेश के लिए काफ़ी फ़ायदेमंद साबित होते हैं (खासकर जब साइबरहूट के ज़रिए लागू किए जाते हैं)।
इनमें से अधिकांश अनुशंसाएँ CyberHoot में अंतर्निहित हैं। CyberHoot के साथ आप अपने कर्मचारियों का प्रबंधन, प्रशिक्षण, मूल्यांकन और परीक्षण कर सकते हैं। CyberHoot.com पर जाएँ और आज ही हमारी सेवाओं के लिए साइन अप करें। कम से कम , नवीनतम साइबर सुरक्षा अपडेट से अवगत रहने के लिए हमारे मासिक साइबर सुरक्षा न्यूज़लेटर की सदस्यता लेकर सीखते रहें ।
सूत्रों का कहना है:
अतिरिक्त पढ़ना:
मई 2021 साइबर सुरक्षा कार्यकारी आदेश (ज़ीरो ट्रस्ट आर्किटेक्चर)
DISA ने रक्षा के लिए शून्य विश्वास संरचना जारी की
संबंधित शर्तें:
न्यूनतम विशेषाधिकार का सिद्धांत
नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: क्लाउड कोड के आने से पहले भी...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: हम यहाँ कुछ समय से जानते हैं...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: एक कैप्चा को यह जांचना चाहिए कि क्या...
अधिक पढ़ेंपारंपरिक फिश परीक्षण को मात देने वाले सकारात्मक दृष्टिकोण के साथ मानवीय जोखिमों पर अधिक पैनी नजर रखें।

