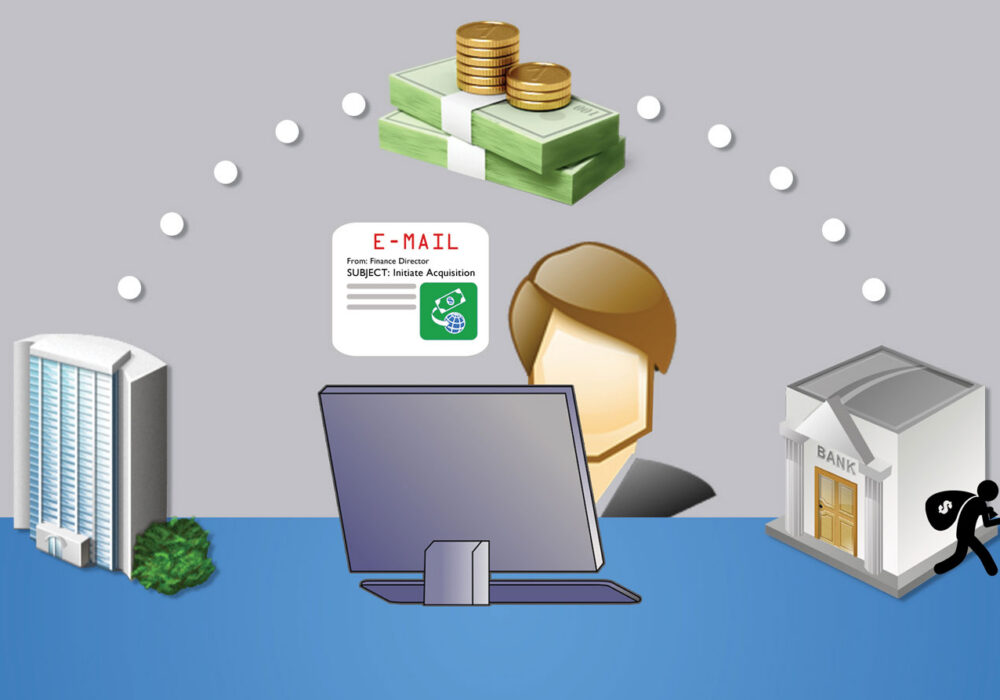
बिजनेस ईमेल कॉम्प्रोमाइज़ (बीईसी) तब होता है जब किसी ईमेल अकाउंट, अक्सर कंपनी के वित्त विभाग में, किसी हैकर द्वारा हैक कर लिया जाता है और उस पर नियंत्रण कर लिया जाता है। यह अक्सर फ़िशिंग हमले के ज़रिए होता है, जिससे क्रेडेंशियल चोरी हो जाते हैं, जैसा कि साइबरहूट के ' डोमिनो अटैक' नामक लेख में बताया गया है । क्रेडेंशियल तब चोरी होते हैं जब कोई पीड़ित किसी फ़र्ज़ी फ़िशिंग ईमेल लिंक पर क्लिक करता है या कोई फ़र्ज़ी इनवॉइस खोलता है। ऐसा करने से पीड़ित एक दुर्भावनापूर्ण लेकिन विश्वसनीय वेबसाइट पर पहुँच जाता है जो असली विक्रेता की वेबसाइट जैसी दिखती है और उपयोगकर्ता से अपना ईमेल और पासवर्ड डालने के लिए कहती है। बीईसी हमले अक्सर किसी ऐसे व्यक्ति द्वारा किए जाते हैं जिसे आपका सीएफओ पहले से जानता है, यानी भेजने वाला ईमेल पता वास्तव में सही और अपेक्षित होता है। आमतौर पर यह पता चलता है कि दूसरे वित्त अधिकारी का ईमेल हैकरों द्वारा हैक कर लिया गया है और अब वे आपके वित्तीय अधिकारियों को निशाना बना रहे हैं। इस तरह एक के बाद एक कंपनियों में डोमिनो अटैक होते चले जाते हैं।
एक बार जब कोई हैकर किसी मुख्य वित्तीय अधिकारी (CFO) के ईमेल खाते में घुस जाता है, तो वह वित्तीय लेनदेन की तलाश में उनके ईमेल पढ़ता है। वे बिल्कुल सही समय पर हमला करते हैं और धोखाधड़ी वाले निर्देशों के साथ एक सामान्य वायर ट्रांसफर को सीधे आपके ईमेल-आधारित लेनदेन में भेज देते हैं। इन घोटालों की सफलता पूरी तरह से इस बात पर निर्भर करती है कि दोनों पक्ष ईमेल के अलावा, जैसे कि फोन पर, नए वायर ट्रांसफर निर्देशों की पुष्टि न करें। फोन या आमने-सामने सभी वायर ट्रांसफर निर्देशों में बदलाव की पुष्टि न करने के कारण हर साल दुनिया भर में अरबों डॉलर हैकरों के खातों में ट्रांसफर हो जाते हैं। धोखाधड़ी से ट्रांसफर किए गए ये फंड शायद ही कभी बरामद होते हैं। FBI द्वारा दिए गए कुछ वास्तविक मामलों के उदाहरण इस प्रकार हैं:
एफबीआई और साइबरहूट आपको " जागरूकता और प्रशिक्षण कार्यक्रम लागू करने " की सलाह देते हैं ताकि आपका व्यवसाय इन हमलों के बारे में जानकार और तैयार रहे। सौभाग्य से, व्यावसायिक ईमेल समझौता (बिजनेस ईमेल कॉम्प्रोमाइज) के मामले में, तैयारी अपेक्षाकृत सरल है। आप जो सबसे अच्छा उपाय कर सकते हैं, वह है अपनी वायर ट्रांसफर प्रक्रिया (डब्ल्यूटीपी) की समीक्षा करना और उसे दस्तावेज़ित करना। डब्ल्यूटीपी के लिए, साइबरहूट निम्नलिखित सुझाव देता है:
एक मजबूत वायर ट्रांसफर प्रक्रिया लागू करने के अलावा, साइबरहूट निम्नलिखित कदम उठाने की भी सिफारिश करता है:
सूत्रों का कहना है:
अतिरिक्त पढ़ना:
बीईसी हैकर्स को एफबीआई ने पकड़ा
2020 का सबसे महंगा साइबर अपराध क्या था?
संबंधित शर्तें:
नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: हम यहाँ कुछ समय से जानते हैं...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: एक कैप्चा को यह जांचना चाहिए कि क्या...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: मैं भाग्यशाली हूं कि मुझे...
अधिक पढ़ेंपारंपरिक फिश परीक्षण को मात देने वाले सकारात्मक दृष्टिकोण के साथ मानवीय जोखिमों पर अधिक पैनी नजर रखें।