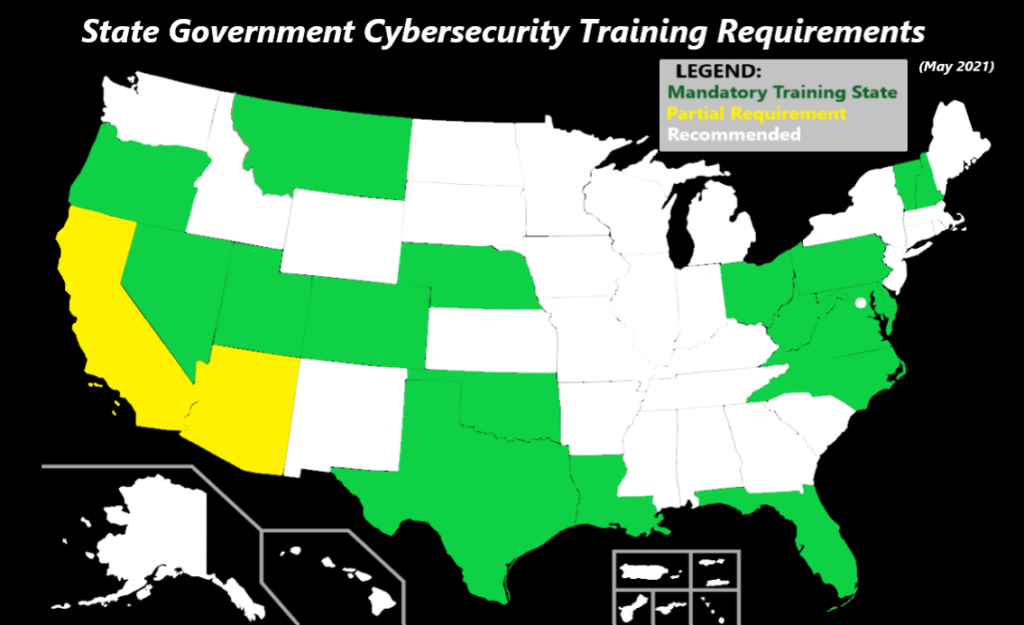
17 मई, 2021 : कॉलोनियल पाइपलाइन पर हुए रैंसमवेयर हमले के बाद , टेक्सास के गवर्नर ग्रेग एबॉट ने कार्रवाई करते हुए एक नए साइबर सुरक्षा कानून पर हस्ताक्षर करने की घोषणा की, जो पहले से लागू साइबर सुरक्षा प्रशिक्षण आवश्यकताओं का पालन न करने वालों को दंडित करता है ( HB3834 )। पाइपलाइन पर हुए हमले में 100GB डेटा 'लॉक' हो गया और अमेरिका की सबसे बड़ी पाइपलाइन बंद हो गई। यह पाइपलाइन अमेरिका के पूर्वी तट पर उपयोग होने वाले ईंधन का 45% परिवहन करती है और टेक्सास से न्यूयॉर्क खाड़ी क्षेत्र तक चलती है। इस हमले के साथ-साथ रैंसमवेयर हमलों की बढ़ती संख्या के कारण, जैसा कि ऊपर दिए गए मानचित्र में दिखाया गया है, हाल के वर्षों में कई राज्यों ने अपनी विधायिकाओं में साइबर सुरक्षा प्रशिक्षण आवश्यकताओं को पारित किया है।
राज्य एजेंसियों को पता है कि ज़्यादातर डेटा उल्लंघन मानवीय भूल से शुरू होते हैं। टेक्सास ने अब राज्य की सरकारी एजेंसियों के लिए वार्षिक साइबर सुरक्षा जागरूकता प्रशिक्षण अनिवार्य कर दिया है, अन्यथा अनुपालन न करने पर दंडित किया जाएगा। ऊपर दिखाए गए अन्य राज्यों में भी उपयोगकर्ताओं के लिए साइबर सुरक्षा जागरूकता प्रशिक्षण अनिवार्य करने वाले कानून हैं। इन राज्यों में शामिल हैं:
अगर आपका राज्य इस सूची में है, तो यह ज़रूरी है कि आपका संगठन साइबरहूट जैसी किसी कंपनी के साथ मिलकर काम करे ताकि यह सुनिश्चित हो सके कि आप अपने राज्य की साइबर सुरक्षा प्रशिक्षण आवश्यकताओं का अनुपालन कर रहे हैं। इससे भी ज़रूरी बात यह है कि आपको इसका पालन करना चाहिए क्योंकि आपके उपयोगकर्ता फ़िशिंग हमलों को पहचानने और उनसे बचने, पासवर्ड की सुरक्षा के लिए पासवर्ड मैनेजरों की अहमियत जानने और अपनी सार्वजनिक भूमिकाओं और क्षमताओं में उन्हें सौंपी गई व्यक्तिगत पहचान योग्य जानकारी (PII) की सुरक्षा करने के तरीके जानने के लिए बेताब हैं।
आपके संगठन को अपने सिस्टम, उपयोगकर्ताओं और डेटा की सुरक्षा के लिए कदम उठाने होंगे। हाल के वर्षों में 45% सार्वजनिक संस्थाओं पर रैंसमवेयर हमले हुए हैं । अमेरिका भर में सार्वजनिक संस्थाओं और रैंसमवेयर के साथ जो कुछ हो रहा है, उसे देखते हुए अब स्थिति बेहद गंभीर है और सक्रिय उपाय करना बेहद जरूरी है।
साइबर सुरक्षा जागरूकता प्रशिक्षण को आपके संगठन के सुरक्षा कार्यक्रम का अभिन्न अंग बनाना अत्यंत आवश्यक है। साइबरहूट के सह-संस्थापक क्रेग टेलर के अनुसार, " उत्पादकता, सुरक्षा और विश्वास साइबर सुरक्षा जागरूकता प्रशिक्षण और परीक्षण से ही आते हैं ", इसलिए उपयोगकर्ताओं को प्रशिक्षित करना और उनका परीक्षण करना आपके संगठन की सुरक्षा स्थिति को बेहतर बनाने में सहायक सिद्ध होगा। साइबर सुरक्षा जागरूकता प्रशिक्षण के माध्यम से उपयोगकर्ताओं को सर्वोत्तम सेवाएं प्रदान करने के लिए आपका संगठन निम्नलिखित कदम उठा सकता है:
सूत्रों का कहना है:
एबॉट की घोषणा पर फॉक्स बिजनेस रिपोर्ट
अतिरिक्त पठन सामग्री:
नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: हम यहाँ कुछ समय से जानते हैं...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: एक कैप्चा को यह जांचना चाहिए कि क्या...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: मैं भाग्यशाली हूं कि मुझे...
अधिक पढ़ेंपारंपरिक फिश परीक्षण को मात देने वाले सकारात्मक दृष्टिकोण के साथ मानवीय जोखिमों पर अधिक पैनी नजर रखें।