गार्डिकोर के साइबर सुरक्षा विशेषज्ञों ने माइक्रोसॉफ्ट के "ऑटोडिस्कवर" फ़ीचर में सुरक्षा संबंधी चिंताओं से जुड़े अपने शोध परिणामों का सारांश प्रस्तुत करते हुए एक रिपोर्ट प्रकाशित की है। उनकी रिपोर्ट में कहा गया है कि उन्होंने चार महीने की अवधि में अपने अनधिकृत एक्सचेंज सर्वरों पर 372,072 से अधिक डोमेन क्रेडेंशियल और लगभग 100 अद्वितीय पासवर्ड एकत्र किए । यह सब उन्होंने केवल "autodiscover.com" टॉप लेवल डोमेन (TLD) जैसे कि autodiscover.com.br (ब्राज़ील) या autodiscover.com.uk (यूनाइटेड किंगडम) को पंजीकृत करके किया। माइक्रोसॉफ्ट के इस यूटिलिटी में मौजूद "ऑटोडिस्कवर" की खामी के कारण, इंटरनेट पर मौजूद अनजान आउटलुक उपयोगकर्ताओं द्वारा उपयोगकर्ता क्रेडेंशियल गार्डिकोर एक्सचेंज सर्वरों पर अपलोड कर दिए गए थे।
Microsoft का Autodiscover फ़ीचर , जिसका इस्तेमाल Outlook समेत Windows के कई हिस्सों में होता है, नए अकाउंट सेट अप करने और कनेक्ट करने को आसान बनाता है। Autodiscover को Microsoft Office यूज़र्स को Microsoft सेवाओं से कनेक्ट करने में मदद करने के लिए बनाया गया था। उदाहरण के लिए, अगर आप अपने लैपटॉप पर Outlook को अपने IT विभाग द्वारा चलाए जा रहे “Exchange सर्वर” से कनेक्ट करना चाहते हैं, तो आपको दोनों को कनेक्ट करने के लिए किसी तकनीकी जानकारी की ज़रूरत नहीं है। यूज़र्स अपना ईमेल एड्रेस डालते हैं, सिस्टम को बताते हैं कि वे Exchange सर्वर ढूंढ रहे हैं, और Outlook अपने आप कॉन्फ़िगरेशन की जानकारी खोज लेता है।
शोधकर्ताओं ने पाया कि जब कोई उपयोगकर्ता Microsoft टूल से कनेक्ट करने का प्रयास करता है, तो Autodiscover पृष्ठभूमि में Microsoft डेटाबेस में उपयोगकर्ता के डोमेन की खोज करता है। ऐसा होने पर, कनेक्शन अपने साथ लॉगिन क्रेडेंशियल भी ले जाते हैं; जिससे डेटाबेस प्रमाणीकरण के लिए क्रेडेंशियल की जांच कर सकता है। उदाहरण के लिए, यदि ईमेल 'CyberAl@CyberHoot.com' का डोमेन 'CyberHoot.com' है, तो टूल उस डोमेन से संबंधित उपलब्ध कनेक्शनों के लिए डेटाबेस में खोज करेगा। समस्या यह है कि यदि उस डोमेन से कनेक्ट करने के लिए कुछ भी नहीं मिलता है, तो सिस्टम ' autodiscover.com ' की खोज शुरू कर देगा, और उस डोमेन से जुड़े किसी भी पिछले 'AutoDiscover' कनेक्शन को खोजेगा। शोधकर्ताओं ने पाया कि वे ' autodiscover.com ' के आधार पर अपने स्वयं के डोमेन सेट कर सकते हैं और अनजान उपयोगकर्ताओं के क्रेडेंशियल चुरा सकते हैं। इससे भी बुरी बात यह है कि शोधकर्ताओं ने इन Autodiscover कनेक्शनों को "HTTP बेसिक ऑथेंटिकेशन" में डाउनग्रेड करने का एक तरीका खोजा है, जो उन्हें भेजे गए सभी क्रेडेंशियल को " प्लेन टेक्स्ट " में बदल देता है।
गार्डिकोर के शोधकर्ताओं ने कई “AutoDiscover.com.[देश कोड]” डोमेन पंजीकृत किए और उन सभी पर सुनने वाले वेब सर्वर स्थापित किए, जिनमें शामिल हैं:
एक बार ये डोमेन स्थापित हो जाने के बाद, गार्डिकोर ने अनचाहे और अप्रत्याशित ऑटोडिस्कवर अनुरोध एकत्र किए, जिनमें प्रमाणीकरण टोकन या सादे टेक्स्ट पासवर्ड शामिल थे, जिनसे उन्हें लीक हुए खातों (यानी वे खाते जो दो-कारक प्रमाणीकरण पर नहीं थे) तक पहुंच प्राप्त हो गई।
autodiscover आपके वेब फ़िल्टरिंग फ़ायरवॉल परयह आपके नेटवर्क के अंदर मौजूद किसी भी ऐप को दुर्भावनापूर्ण, बाहरी ऑटोडिस्कवर सर्वर से कनेक्ट होने से रोक देगा। आपको अपने नेटवर्क में कुछ वैध क्लाउड साइट्स जोड़ने की ज़रूरत होगी। अनुमति सूचीउदाहरण के लिए, autodiscover.outlook.com यदि आप इन सेवाओं का उपयोग करते हैं।
बहु-कारक प्रमाणीकरण आपके व्यवसाय को चोरी हुए पासवर्ड से बचाता है क्योंकि हैकर्स के पास आपके द्वितीयक प्रमाणीकरण तंत्र, जैसे टेक्स्ट संदेश या प्रमाणीकरण टोकन, उपलब्ध नहीं होते। इससे उन उपयोगकर्ताओं को आंशिक सुरक्षा मिलेगी जिन्होंने इस खामी के कारण अपने क्रेडेंशियल्स दे दिए थे।
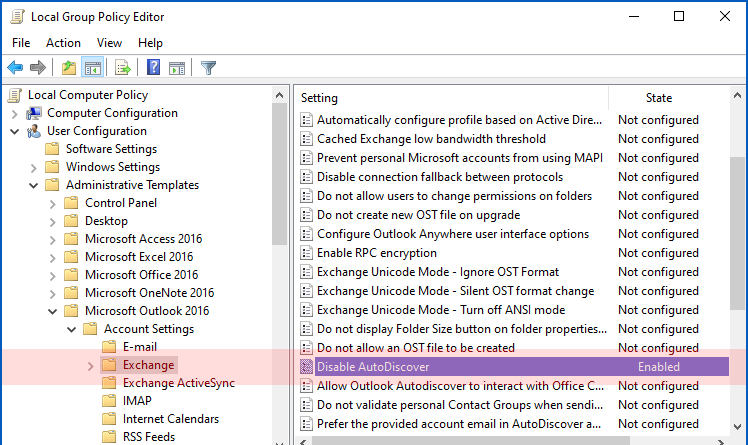
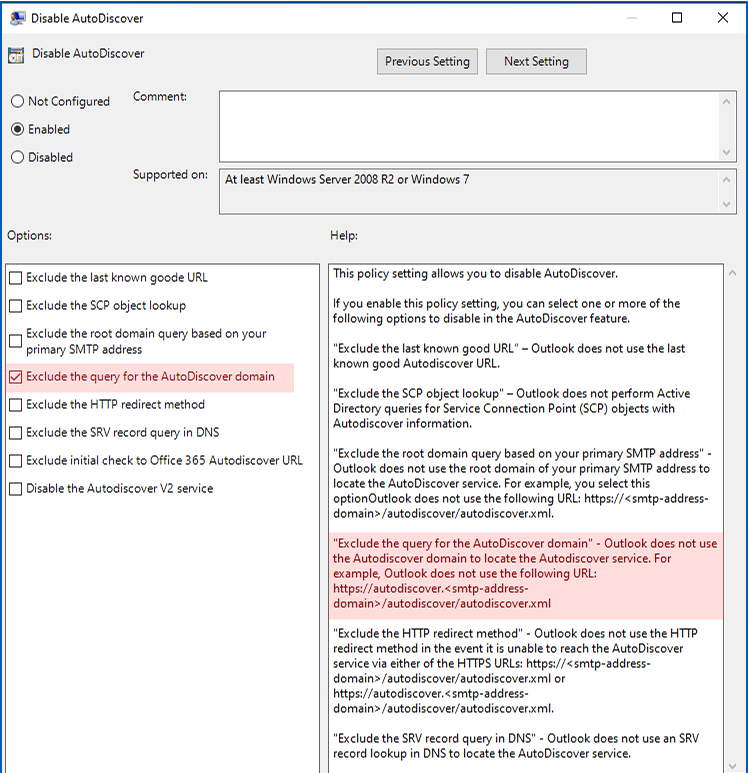
GPEDIT नीति संपादक में या समूह नीति प्रबंधन कंसोल से, पर जाएँ प्रयोक्ता विन्यास > प्रशासनिक टेम्पलेट > माइक्रोसॉफ्ट आउटलुक 2016 [संस्करण के अनुसार संशोधित करें] > खाता सेटिंग्स > विनिमय. पर क्लिक करें Disable Autodiscover, चुनें [Enable] और चालू करें ऑटोडिस्कवर डोमेन के लिए क्वेरी को बाहर करेंमाइक्रोसॉफ्ट के अनुसार, इसका मतलब है कि “आउटलुक निम्नलिखित URL का उपयोग नहीं करेगा: https://autodiscover.[DOMAIN]]/autodiscover/autodiscover.xml”।
नीचे दी गई छवियां इस सुरक्षा उपाय के संदर्भ में आपके लिए हैं।
ऑटोडिस्कवर को अक्षम करने के अलावा, यह याद रखना ज़रूरी है कि आपकी साइबर सुरक्षा को बेहतर बनाने के और भी तरीके हैं। साइबरहूट ऑनलाइन साइबर हमलों से व्यक्तियों और व्यवसायों की सुरक्षा और उनसे होने वाले नुकसान को सीमित करने के लिए निम्नलिखित सर्वोत्तम तरीकों की सलाह देता है:
स्रोत:
अतिरिक्त पढ़ना:
वेब अनुरोधों और क्रेडेंशियल्स को एकत्रित करने के लिए Microsoft Autodiscover का दुरुपयोग किया गया
माइक्रोसॉफ्ट एक्सचेंज में क्रेडेंशियल लीक होने की ऑटोडिस्कवर खामी
नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

कल्पना कीजिए कि आप हाईवे पर हैं और बाकी वाहनों के साथ तय सीमा से करीब 20 की रफ्तार से गाड़ी चला रहे हैं। आगे अचानक ब्रेक लगाइए...
अधिक पढ़ें
गुरुवार, 12 नवंबर, 2026 को पूर्वी समयानुसार सुबह लगभग 11 बजे, माइक्रोसॉफ्ट आउटलुक ने काम करना बंद कर दिया...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: “सत्ता भ्रष्ट करती है,...”
अधिक पढ़ेंपारंपरिक फिश परीक्षण को मात देने वाले सकारात्मक दृष्टिकोण के साथ मानवीय जोखिमों पर अधिक पैनी नजर रखें।