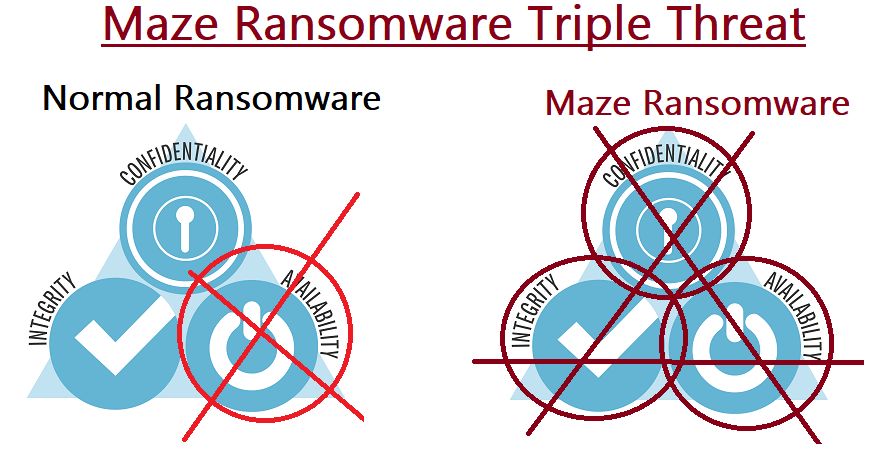
हाल ही में कॉग्निजेंट और उसके कुछ ग्राहकों के साथ हुए MAZE रैंसमवेयर हमले से यह साबित होता है कि रैंसमवेयर का इस्तेमाल हैकिंग गिरोह कंपनियों पर हमला करने के लिए एक हथियार के रूप में तेजी से लोकप्रिय हो रहा है। पहली नजर में, इसे व्यवसायों, सरकारी संस्थाओं और गैर-लाभकारी संगठनों पर हुए रैंसमवेयर हमलों की लंबी श्रृंखला में एक और घटना मानकर नजरअंदाज किया जा सकता है। हालांकि, यह सिर्फ एक और रैंसमवेयर हमला नहीं है। MAZE आपके डेटा की सुरक्षा के लिए तिहरा खतरा है। इन हैकर्स के पास आपके डेटा तक पहुंच है और वे इसे बदल सकते हैं (जिससे इसकी अखंडता को नुकसान पहुंचता है )। महत्वपूर्ण बात यह है कि जो कंपनियां फिरौती देने से इनकार करती हैं, MAZE उनका डेटा निर्यात करके इंटरनेट पर जारी कर देता है, जिससे आपके डेटा की गोपनीयता खतरे में पड़ जाती है । CyberHoot का अनुमान है कि इससे कई और कंपनियों को फिरौती देने के लिए मजबूर होना पड़ेगा, भले ही वे बैकअप से अपना डेटा पुनर्स्थापित कर सकें।
रैनसमवेयर पारंपरिक रूप से डेटा को एन्क्रिप्ट करके और डिक्रिप्शन कुंजी को बिटकॉइन में फिरौती के बदले बेचकर उसकी उपलब्धता को निशाना बनाता है। जिन कंपनियों के पास पर्याप्त संसाधन तो हैं, लेकिन बैकअप व्यवस्था कमजोर है, उन्हें अपनी " डिक्रिप्शन कुंजी " प्राप्त करने के लिए दसियों हज़ार से लेकर लाखों डॉलर तक खर्च करने पड़ सकते हैं । रैनसमवेयर हमले का यह पारंपरिक रूप हैकर्स के लिए काफी सफल रहा है। हीमडाल सिक्योरिटी के अनुसार, 2019 में रैनसमवेयर भुगतानों के आंकड़े इस प्रकार हैं :
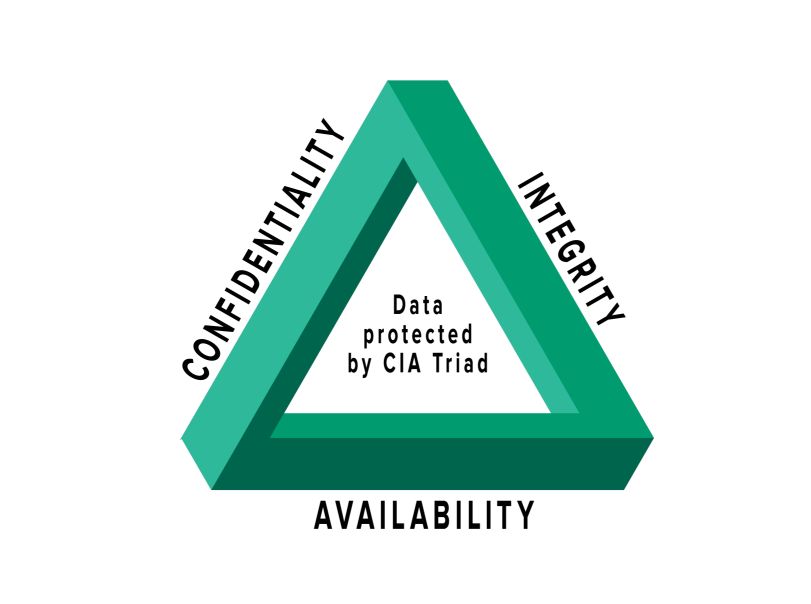
मेज़ रैंसमवेयर डेटा सुरक्षा के तीनों सिद्धांतों (उपलब्धता, गोपनीयता और अखंडता) को खतरे में डालता है। उपलब्धता इसलिए खतरे में है क्योंकि आपका डेटा एन्क्रिप्टेड है और आपके पास उसकी कुंजी नहीं है। एक ठोस बैकअप रणनीति ज़्यादातर कंपनियों को रैंसमवेयर हमले से कुछ ही दिनों में, या घंटों में, उबरने में मदद करती है। हालाँकि, मेज़ और इसके लेखकों ने इस बात को पहचान लिया है और इसलिए अब वे डेटा गोपनीयता को निशाना बना रहे हैं, अगर आप समय पर भुगतान नहीं करते हैं तो आपका डेटा निर्यात करके उसे ऑनलाइन सार्वजनिक कर देंगे।
मेज़ आपके डेटा को इंटरनेट पर एक्सपोर्ट कर देता है जिससे हैकर्स उसे सार्वजनिक कर सकते हैं। इतना ही नहीं, वे डेटा के साथ छेड़छाड़ भी कर सकते हैं जिससे डेटा की अखंडता भी भंग हो सकती है। क्या हम निश्चित रूप से जान सकते हैं कि ऑनलाइन प्रकाशित डेटा सही और सत्य है?
MAZE कंपनी के डेटा के लिए तिहरा खतरा है। गोपनीय डेटा सार्वजनिक रूप से उजागर हो सकता है। इसमें बदलाव करके इसकी अखंडता को नुकसान पहुंचाया जा सकता है। ठोस बैकअप के बिना आप अपना डेटा खो सकते हैं ( उपलब्धता )।
जी हां। छोटे और मध्यम आकार के व्यवसायों (एसएमबी) को MAZE रैंसमवेयर से सावधान रहना चाहिए। हैकर्स आमतौर पर कंपनियों को निशाना बनाने के लिए सबसे आसान रास्ता अपनाते हैं। अगर उन्हें कोई ऐसा वीपीएन मिल जाता है जिसमें टू-फैक्टर ऑथेंटिकेशन चालू नहीं है , तो वे डार्क वेब से किसी कर्मचारी का पासवर्ड ढूंढकर इसका फायदा उठाते हैं और सीधे लॉग इन करके आपके सिस्टम में MAZE रैंसमवेयर डाल देते हैं। अगर यह भी संभव नहीं है, तो वे बेहद दिलचस्प फ़िशिंग हमले करते हैं। साइबरहूट का वह लेख यहां देखें जिसमें COVID-19 से जुड़े खतरनाक फ़िशिंग हमलों का विस्तार से वर्णन किया गया है ।
नीचे बताए गए मानक साइबर सुरक्षा के सर्वोत्तम अभ्यास, MAZE और कई अन्य ऑनलाइन खतरों के जोखिम को कम करने में आपकी मदद करेंगे। अभी कार्रवाई करें इससे पहले कि बहुत देर हो जाए और आप खतरे में पड़ जाएँ।
यदि आप कोई व्यवसाय करते हैं, तो आपको ये कार्य करने होंगे:
ये सभी सुझाव CyberHoot में अंतर्निहित हैं। CyberHoot के साथ आप अपने कर्मचारियों का प्रबंधन, प्रशिक्षण, बीमा और परीक्षण कर सकते हैं। CyberHoot.com पर जाएं और आज ही हमारी सेवाओं के लिए साइन अप करें। कम से कम हमारे मासिक साइबर सुरक्षा न्यूज़लेटर की सदस्यता लेकर सीखते रहें ।
संबंधित लेख: अलबामा शहर ने हैकरों को 300,000 डॉलर की फिरौती दी
https://youtube.com/watch?v=MTed3ffpmNY
नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: “सत्ता भ्रष्ट करती है,...”
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर द्वारा लिखित संपादकीय: वर्षों से हम प्रशिक्षण देते आ रहे हैं...
अधिक पढ़ें
अधिकांश फ़िशिंग परीक्षण आपके कर्मचारियों से झूठ बोलते हैं। लेकिन यह परीक्षण पहले ही नमस्कार कर लेता है! HootPhish लोगों को सीधे-सीधे बता देता है: यह...
अधिक पढ़ेंपारंपरिक फिश परीक्षण को मात देने वाले सकारात्मक दृष्टिकोण के साथ मानवीय जोखिमों पर अधिक पैनी नजर रखें।

