फिलहाल, नकद भुगतान ही सर्वोपरि है। अमेरिकी फेडरल रिजर्व द्वारा हाल ही में किए गए एक सर्वेक्षण के अनुसार , इलेक्ट्रॉनिक भुगतान अनुप्रयोगों का उपयोग लगातार बढ़ रहा है, लेकिन 2020 में नकद भुगतान कुल भुगतानों का केवल 26% था । 65% भुगतान क्रेडिट कार्ड और इलेक्ट्रॉनिक भुगतान अनुप्रयोगों के माध्यम से किए गए , जबकि 9% भुगतान बैंक से सीधे वायर ट्रांसफर के माध्यम से हुए। नकद रहित भुगतान और ई-कॉमर्स की इस लहर ने कई अलग-अलग भुगतान अनुप्रयोगों को जन्म दिया है। Apple Pay, Google Pay, PayPal, Venmo और Trello Pay कुछ सबसे लोकप्रिय मोबाइल भुगतान ऐप हैं। हालांकि, इन अनुप्रयोगों में अक्सर जोखिम भी होते हैं, क्योंकि साइबर अपराधी हमें ठगने के लिए नए-नए हथकंडे अपनाते रहते हैं – चाहे वह नकद हो या वास्तविक नकद।
अन्य उपकरणों की तरह, स्मार्टफोन भी मैलवेयर का शिकार हो सकते हैं । साइबर अपराधी आपकी संवेदनशील जानकारी प्राप्त करने के लिए कीलॉगर का उपयोग करते हैं। यह मैलवेयर आपके स्मार्टफोन (या कंप्यूटर) पर होने वाली प्रत्येक गतिविधि (टैप) को रिकॉर्ड करता है और हैकर्स को भेजता है, जिससे वे आपके द्वारा किसी भी एप्लिकेशन या वेबसाइट पर दर्ज किए गए खाते के क्रेडेंशियल देख सकते हैं। हैकर्स नकली ऐप्स का भी उपयोग कर सकते हैं जो वैध होने का दिखावा करते हैं और आपके भुगतान ऐप्स का दुरुपयोग करते हैं। इसका एक उदाहरण इस लेख के अंत में दिया गया है, जहां ESET के शोधकर्ताओं ने एक ट्रोजन का पता लगाया जो बैटरी ऑप्टिमाइजेशन टूल के रूप में छिपा हुआ था और आधिकारिक PayPal ऐप के उपयोगकर्ताओं को निशाना बना रहा था, हैकर के खाते में €1,000 ($1,200) स्थानांतरित करने का प्रयास कर रहा था।
अधिकांश हैकर्स डिवाइसों का फायदा उठाकर फ़िशिंग ईमेल के ज़रिए मैलवेयर फैलाते हैं। विशेष रूप से रैंसमवेयर इन ईमेल के माध्यम से फैलाया जा सकता है, जो आपके संवेदनशील डेटा को लॉक करके और फिरौती न देने पर उसे सार्वजनिक करने की धमकी देकर आपके व्यवसाय को पंगु बना सकता है। साइबर हमले न केवल आपके व्यवसाय बल्कि आपके निजी जीवन के लिए भी विनाशकारी हो सकते हैं।
स्मार्टफ़ोन का इस्तेमाल करते समय, ख़ासकर मोबाइल भुगतान करते समय, आप सुरक्षित रहने के लिए कुछ कदम उठा सकते हैं। स्मार्टफ़ोन सुरक्षा के लिए साइबरहूट के सर्वोत्तम तरीकों का पालन करें:
यह समझना ज़रूरी है कि आप कौन से ऐप्लिकेशन इस्तेमाल कर रहे हैं और वे कैसे प्रमाणित होते हैं, और लेन-देन के सार्वजनिक शेयरिंग को अक्षम करें। नीचे दिया गया ग्राफ़िक सबसे आम भुगतान ऐप्लिकेशन और आपको सुरक्षित रखने के उनके विभिन्न तरीकों को दर्शाता है:
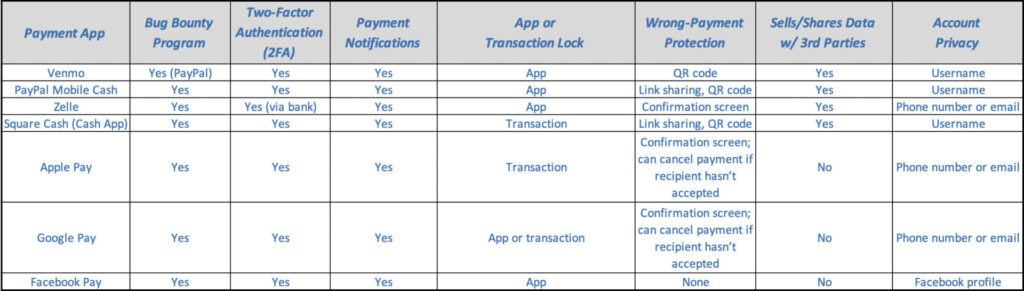
भुगतान सुरक्षा परिभाषाएँ: बग बाउंटी | दो-कारक प्रमाणीकरण | लेनदेन लॉक
हालाँकि स्मार्टफ़ोन इस्तेमाल करते समय ये सभी ज़रूरी हैं, लेकिन आपको कंप्यूटर इस्तेमाल करते समय, खासकर काम पर, इन अतिरिक्त तरीकों का भी पालन करना चाहिए। साइबरहूट साइबर हमलों से बचने, नुकसान को सीमित करने और कभी-कभी उनसे बचने के लिए निम्नलिखित सर्वोत्तम तरीकों की सलाह देता है:
आज ही CyberHoot के साथ अपनी मजबूत, गहन सुरक्षा वाली साइबर सुरक्षा योजना बनाना शुरू करें ।
सूत्रों का कहना है:
एनवाई टाइम्स - मोबाइल भुगतान अनुसंधान
अतिरिक्त पठन सामग्री:
हैकर्स नकली कॉन्टैक्ट ट्रेसिंग एप्लिकेशन जारी कर रहे हैं
नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: हम यहाँ कुछ समय से जानते हैं...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: एक कैप्चा को यह जांचना चाहिए कि क्या...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: मैं भाग्यशाली हूं कि मुझे...
अधिक पढ़ेंपारंपरिक फिश परीक्षण को मात देने वाले सकारात्मक दृष्टिकोण के साथ मानवीय जोखिमों पर अधिक पैनी नजर रखें।