उत्तर कोरियाई हैकर्स आईटी फ्रीलांसरों के रूप में पेश आ रहे हैं

24 मई 2022 | ब्लॉग , चिपचिपा उत्तर कोरियाई हैकर्स आईटी फ्रीलांसरों के रूप में पेश आ रहे हैं


उत्तर कोरिया के फ्रीलांसर

साइबरहूट के साथ आज ही अपना व्यवसाय सुरक्षित करें!!!


अभी साइनअप करें

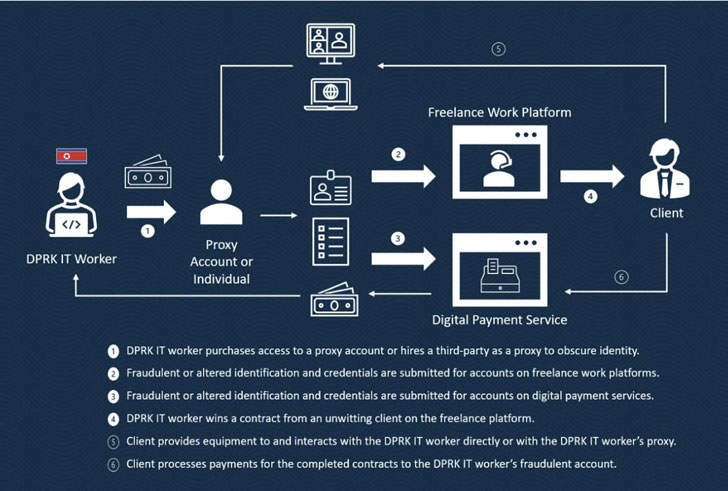
अमेरिकी विदेश विभाग, वित्त विभाग और संघीय जांच ब्यूरो (एफबीआई) की एक संयुक्त सलाह के अनुसार , डेमोक्रेटिक पीपुल्स रिपब्लिक ऑफ कोरिया (डीपीआरके) के उच्च कुशल सॉफ्टवेयर और मोबाइल ऐप डेवलपर "गैर-डीपीआरके नागरिकों" के रूप में खुद को पेश कर रहे हैं, ताकि वे फ्रीलांस रोजगार प्राप्त कर सकें और शासन के दुर्भावनापूर्ण साइबर घुसपैठ को सक्षम बना सकें ।

लक्ष्य में उत्तरी अमेरिका, यूरोप और पूर्वी एशिया में स्थित वित्तीय, स्वास्थ्य, सोशल मीडिया, खेल, मनोरंजन और जीवनशैली-केंद्रित कंपनियां शामिल हैं, जिनमें से अधिकांश कर्मचारी चीन, रूस, अफ्रीका और दक्षिण-पूर्व एशिया में स्थित हैं।

उनका लक्ष्य क्या है?

अमेरिकी एजेंसियों ने चेतावनी दी है कि इसका लक्ष्य राजस्व का एक निरंतर प्रवाह उत्पन्न करना है जो देश पर लगे अंतरराष्ट्रीय प्रतिबंधों को दरकिनार कर दे और परमाणु तथा बैलिस्टिक मिसाइलों के विकास सहित उसकी आर्थिक और सुरक्षा प्राथमिकताओं को पूरा करने में मदद करे। एडवाइजरी में कहा गया है कि उत्तर कोरियाई सरकार "विदेशी कर्मचारियों के वेतन का 90 प्रतिशत तक रोक लेती है जिससे सरकार को सालाना करोड़ों डॉलर का राजस्व प्राप्त होता है।"

उत्तर कोरिया के आईटी कर्मचारी जिन प्रमुख क्षेत्रों में काम करते पाए गए हैं, उनमें सॉफ्टवेयर विकास, क्रिप्टो प्लेटफॉर्म, ग्राफिक एनिमेशन, ऑनलाइन जुआ, मोबाइल गेम, डेटिंग साइट, कृत्रिम बुद्धिमत्ता (एआई) , वर्चुअल रियलिटी ऐप, हार्डवेयर और फर्मवेयर विकास, बायोमेट्रिक पहचान सॉफ्टवेयर और डेटाबेस प्रबंधन शामिल हैं। कर्मचारी वर्चुअल मुद्रा से संबंधित परियोजनाओं पर भी काम करते हैं, जो प्रौद्योगिकी में देश की निरंतर रुचि और वित्तीय क्षेत्र को लक्षित हमलों के उसके इतिहास को दर्शाता है।

इसके अतिरिक्त, ऐसा कहा जाता है कि वे ठेकेदार के रूप में प्राप्त विशेषाधिकार का दुरुपयोग करके उत्तर कोरियाई राज्य प्रायोजित समूहों को रसद सहायता प्रदान करते हैं, आभासी अवसंरचना तक पहुंच साझा करते हैं, चुराए गए डेटा की बिक्री में सहायता करते हैं, तथा धन शोधन और आभासी मुद्रा हस्तांतरण में सहायता करते हैं।

उत्तर कोरिया के फ्रीलांसर

लाल झंडों पर नजर रखनी होगी

आपको लग सकता है कि आप दक्षिण कोरिया से किसी को अपनी कंपनी के आईटी संबंधी प्रोजेक्ट्स में मदद के लिए नियुक्त कर रहे हैं, लेकिन ये उत्तर कोरिया के आईटी कर्मचारी वर्चुअल प्राइवेट नेटवर्क (वीपीएन) का उपयोग करके जानबूझकर अपनी पहचान, स्थान और राष्ट्रीयता को ऑनलाइन छिपाते हैं। उत्तर कोरिया के आईटी कर्मचारियों की संलिप्तता दर्शाने वाले संभावित संकेत ये हैं:

  • अल्पावधि में विभिन्न IP पतों से एक खाते में एकाधिक लॉगिन
  • एक ही आईपी पते से एक ही प्लेटफ़ॉर्म पर कई खातों में लॉग इन करना
  • एक बार में एक या अधिक दिनों तक लगातार खातों में लॉग इन किया गया
  • का उपयोग 3389 जैसे पोर्ट जो रिमोट डेस्कटॉप शेयरिंग सॉफ़्टवेयर से जुड़े हैं
  • डेवलपर खाता रेटिंग बढ़ाने के लिए फ्रीलांस कार्य प्लेटफार्मों पर नकली क्लाइंट खातों का उपयोग करना
  • एक ही क्लाइंट खाते से कम समय में कई डेवलपर खातों को उच्च रेटिंग प्राप्त होना
  • भुगतान प्लेटफार्मों के माध्यम से चीन स्थित बैंक खातों में बार-बार धन हस्तांतरण, और
  • आभासी मुद्रा में भुगतान की मांग

आप इन परिस्थितियों से कैसे बच सकते हैं?

अगर आप फ्रीलांसरों को नियुक्त कर रहे हैं, तो पूरी जाँच-पड़ताल करना ज़रूरी है, खासकर अगर वे दक्षिण कोरिया या किसी ऐसे ही भौगोलिक क्षेत्र से होने का दावा कर रहे हों। अपने व्यवसाय को सहयोग देने के लिए ठेकेदारों को नियुक्त करते समय निम्नलिखित बातों पर ध्यान दें।

  • किसी ऐसे व्यक्ति को नौकरी पर रखें जिसे आप जानते हों: यदि आपकी कंपनी में या आपके द्वारा संचालित क्षेत्र में कोई ऐसा व्यक्ति है जिसे आप जानते हैं, या जो आपके द्वारा नियुक्त किए जा रहे ठेकेदार के पक्ष में गवाही दे सकता है, तो अपने उपठेकेदारों के बारे में प्रत्यक्ष जानकारी प्राप्त करना अच्छा विचार है।
  • व्यक्तिगत रूप से या वेब कॉन्फ्रेंस के माध्यम से वर्चुअल साक्षात्कार: Mकिसी भी समय, एक व्यक्तिगत या वर्चुअल इंटरव्यू आपको उम्मीदवार की वैधता निर्धारित करने में मदद कर सकता है। किसी ऐसे व्यक्ति को नौकरी पर न रखें जिससे आप कम से कम वर्चुअल तौर पर तो कभी मिले ही न हों।
  • पृष्ठभूमि की जांच - पड़तालऐसी कंपनियाँ हैं जो अंतरराष्ट्रीय पृष्ठभूमि जाँच में विशेषज्ञता रखती हैं। किसी को भी प्रस्ताव देने से पहले उसकी वित्तीय स्थिति, आपराधिक रिकॉर्ड और शैक्षिक डिग्रियों की वैधता की जाँच अवश्य कर लें।
  • कार्य प्रोफ़ाइल की समीक्षा करेंफ्रीलांस कार्य प्लेटफार्मों पर की गई नौकरियों के केवल पिछले विवरणों की जांच न करें, बल्कि उनके काम की गुणवत्ता और पोस्टिंग की वैधता को सत्यापित करने के लिए उनके पिछले नियोक्ताओं में से कम से कम एक से संपर्क करें।
  • निष्कर्षअपने अंतर्मन पर भरोसा करें। अगर किसी फ्रीलांस प्लेटफ़ॉर्म से रिमोट वर्कर को नियुक्त करते समय आपको कुछ भी ठीक न लगे, तो सावधानी बरतें और किसी ऐसे व्यक्ति को चुनें जिसे आप अच्छा, भरोसेमंद और सक्षम जानते हों। आज के ज़माने में या कहीं से भी (उत्तर कोरिया सहित) रिमोट वर्क करते समय आप कभी भी बहुत ज़्यादा सावधान नहीं रह सकते।

इन बातों के अलावा, कुछ अन्य तरीके भी हैं जिनसे आप गोपनीयता और सुरक्षा सुनिश्चित कर सकते हैं, जो नीचे सूचीबद्ध हैं। 

साइबरहूट की न्यूनतम आवश्यक साइबर सुरक्षा अनुशंसाएँ

निम्नलिखित सुझाव आपको और आपके व्यवसाय को दिन-प्रतिदिन के विभिन्न खतरों से सुरक्षित रखने में मदद करेंगे। नीचे सूचीबद्ध सभी सुझाव साइबरहूट की vCISO प्रोग्राम विकास सेवाओं का लाभ उठाकर प्राप्त किए जा सकते हैं।

  1. नीतियों और प्रक्रियाओं के ज़रिए कर्मचारियों को नियंत्रित करें। आपको कम से कम एक पासवर्ड नीति, एक स्वीकार्य उपयोग नीति, एक सूचना प्रबंधन नीति और एक लिखित सूचना सुरक्षा कार्यक्रम (WISP) की आवश्यकता होगी।
  2. कर्मचारियों को प्रशिक्षित करें कि वे कैसे पहचानें और कैसे बचें फ़िशिंग हमलेकर्मचारियों को अधिक आत्मविश्वासी, उत्पादक और सुरक्षित बनने के लिए आवश्यक कौशल सिखाने के लिए साइबरहूट जैसी लर्निंग मैनेजमेंट प्रणाली को अपनाएं।
  3. अभ्यास के लिए कर्मचारियों को फ़िशिंग हमलों के साथ परीक्षण करें। साइबरहूट का फ़िश परीक्षण व्यवसायों को विश्वसनीय फ़िशिंग हमलों के साथ कर्मचारियों का परीक्षण करने और विफल होने वालों को सुधारात्मक फ़िश प्रशिक्षण में रखने की अनुमति देता है।
  4. महत्वपूर्ण साइबर सुरक्षा प्रौद्योगिकी को तैनात करना, जिसमें शामिल हैं दो तरीकों से प्रमाणीकरण सभी महत्वपूर्ण खातों पर। ईमेल स्पैम फ़िल्टरिंग सक्षम करें, बैकअप सत्यापित करें, और DNS सुरक्षा लागू करें, एंटीवायरस, और आपके सभी एंडपॉइंट्स पर एंटी-मैलवेयर।
  5. आधुनिक वर्क-फ्रॉम-होम युग में, सुनिश्चित करें कि आप अपने नेटवर्क से कनेक्ट होने वाले व्यक्तिगत उपकरणों का प्रबंधन उनकी सुरक्षा (पैचिंग, एंटीवायरस, DNS सुरक्षा) को सत्यापित करके या उनके उपयोग को पूरी तरह से प्रतिबंधित करके कर रहे हैं।
  6. अगर आपने पिछले 3 सालों में किसी तीसरे पक्ष से जोखिम मूल्यांकन नहीं करवाया है, तो आपको अब करवा लेना चाहिए। अपने संगठन में एक जोखिम प्रबंधन ढाँचा स्थापित करना आपके सीमित समय और धन के साथ आपके सबसे गंभीर जोखिमों से निपटने के लिए बेहद ज़रूरी है।
  7. किसी भी भयावह दुर्घटना की स्थिति में अपनी सुरक्षा के लिए साइबर बीमा खरीदें। साइबर बीमा कार, आग, बाढ़ या जीवन बीमा से अलग नहीं है। यह तब काम आता है जब आपको इसकी सबसे ज़्यादा ज़रूरत होती है।

साइबर बीमा को छोड़कर, ये सभी अनुशंसाएँ साइबरहूट के उत्पाद और वर्चुअल चीफ इंफॉर्मेशन सिक्योरिटी ऑफिसर सेवाओं में अंतर्निहित हैं। साइबरहूट के साथ आप अपने कर्मचारियों का प्रबंधन, प्रशिक्षण, मूल्यांकन और परीक्षण कर सकते हैं। आज ही CyberHoot.com पर जाएँ और हमारी सेवाओं के लिए साइन अप करें। कम से कम , नवीनतम साइबर सुरक्षा अपडेट से अवगत रहने के लिए हमारे मासिक साइबर सुरक्षा न्यूज़लेटर की सदस्यता लेकर सीखते रहें ।

स्रोत: 

द हैकर न्यूज

अतिरिक्त संसाधन: 

साइबरवारफेयर साइबररी शब्द

राष्ट्र-राज्य हैकर्स साइबरी शब्द

नवीनतम ब्लॉग

नवीनतम जानकारी से अवगत रहें सुरक्षा अंतर्दृष्टि

नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

फ़ायरफ़ॉक्स में फ़ेक क्रिप्टो वॉलेट एक्सटेंशन का हमला हुआ है। जानिए अपने ब्राउज़र को सुरक्षित रखने के तरीके।

फ़ायरफ़ॉक्स में फ़ेक क्रिप्टो वॉलेट एक्सटेंशन का हमला हुआ है। जानिए अपने ब्राउज़र को सुरक्षित रखने के तरीके।

लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: क्लाउड कोड के आने से पहले भी...

अधिक पढ़ें

कॉर्पोरेट एमडीएम: वह फर्जी वर्क ऐप जो आपके टेक्स्ट मैसेज पढ़ना चाहता था

कॉर्पोरेट एमडीएम: वह फर्जी वर्क ऐप जो आपके टेक्स्ट मैसेज पढ़ना चाहता था

लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: हम यहाँ कुछ समय से जानते हैं...

अधिक पढ़ें

नकली चैटजीपीटी सहायक मैलवेयर फैला रहे हैं। इन्हें पहचानने का तरीका यहाँ बताया गया है।

नकली चैटजीपीटी सहायक मैलवेयर फैला रहे हैं। इन्हें पहचानने का तरीका यहाँ बताया गया है।

लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: एक कैप्चा को यह जांचना चाहिए कि क्या...

अधिक पढ़ें