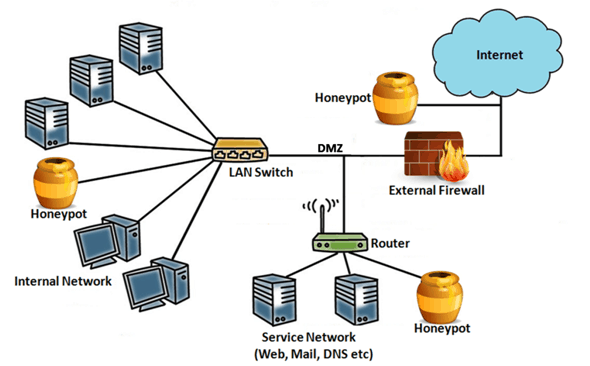
En cybersécurité, un pot de miel désigne une stratégie visant à piéger les cybercriminels lorsqu'ils tentent d'exploiter une vulnérabilité et de compromettre une entreprise. Un pot de miel peut être un logiciel vulnérable, un ordinateur vulnérable, ou, dans certains cas plus complexes, un segment de réseau vulnérable. Ces dispositifs sont conçus pour imiter à la perfection les cibles réelles des cyberattaques. Toutefois , lorsqu'ils sont compromis, ils n'ont aucun impact sur les réseaux de production ni sur les données et, surtout , ils déclenchent une alarme au sein de l'entreprise visée.
Dans la réalité, nous avons observé ces opérations sous forme d'opérations policières, où un agent infiltré se fait passer pour l'acheteur d'un produit illégal, rencontre le criminel et, avec l'aide de renforts, l'arrête lorsqu'il achète le produit. En cybersécurité, les mêmes activités peuvent se produire, bien que la capacité d'arrêter les auteurs soit considérablement réduite. En cybersécurité, les pots de miel sont le plus souvent utilisés pour détecter les attaques de pirates informatiques sophistiqués qui peuvent ignorer ou ne pas reconnaître que le système ciblé est un piège. Dans d'autres cas, les pots de miel servent à détourner les attaques de cibles légitimes. Les pots de miel sont toujours utilisés pour obtenir des informations précieuses sur le mode opératoire des cybercriminels, leurs cibles et leurs méthodes d'attaque.
Source : Norton/Symantec
Lectures complémentaires : Ransomware, espionnage et tentatives de blocage
De manière générale, les pots de miel sont réservés aux grandes entreprises et aux organismes de sécurité qui les utilisent pour collecter des logiciels malveillants, identifier les nouvelles attaques, notamment les vulnérabilités « zero day », et surveiller les activités des pirates informatiques. CyberHoot n'a constaté aucun besoin ni utilité des pots de miel dans la plupart des PME. Bien qu'ils ne soient pas une mauvaise idée, leur retour sur investissement pourrait être moindre si les ressources ne sont pas allouées à la formation et à la gestion des employés.
Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Que se passe-t-il ? Le jeudi 12 novembre 2026, vers 11 h (heure de l'Est), Microsoft Outlook a cessé de fonctionner…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : « Le pouvoir tend à corrompre… »
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Depuis des années, nous nous entraînons…
Lire la suiteAyez une vision plus précise des risques humains, grâce à une approche positive qui surpasse les tests de phishing traditionnels.

