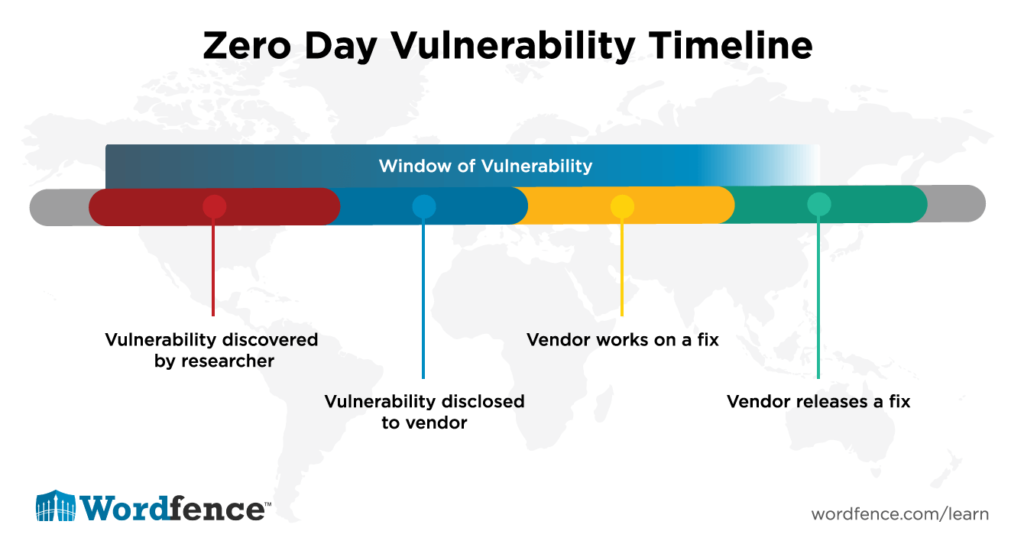
Une vulnérabilité zero-day est une faille de sécurité inconnue de l'éditeur du logiciel ou de l'entreprise concernée, et pour laquelle aucun correctif n'a encore été publié . Le terme « zero-day » signifie que les développeurs n'ont eu aucun jour pour corriger cette faille de sécurité récemment découverte dans leur logiciel ou matériel. Une attaque zero-day se produit lorsqu'une vulnérabilité non corrigée (voire inconnue) par les développeurs de matériel ou de logiciel est exploitée par des pirates informatiques. Cette exploitation leur permet de s'introduire dans un système via cette vulnérabilité zero-day.
En juillet 2014, Google a lancé l'« Initiative Zero Day », un programme regroupant des analystes en sécurité de Google chargés de détecter les vulnérabilités Zero Day. Cette équipe est appelée « Projet Zéro ». Les chercheurs du Projet Zéro identifient les vulnérabilités des solutions matérielles et logicielles et signalent leurs découvertes au fabricant du produit. Ils collaborent pour corriger la faille de sécurité et publient les correctifs une fois la faille corrigée.
Le projet Zero est similaire aux programmes de primes aux bogues , qui sont des offres proposées par de nombreux sites web, organisations et développeurs de logiciels permettant aux individus de recevoir une reconnaissance et une rémunération pour le signalement de bogues ou de vulnérabilités dans les produits proposés par un fournisseur.
Termes associés : Programmes de primes aux bogues , Divulgation responsable , Vulnérabilité
Lectures connexes:
Sources:
« Découvrez le « Projet Zéro », l'équipe secrète de chasseurs de bugs de Google »
La manière dont votre entreprise réagit aux vulnérabilités zero-day dépend de si vous développez vous-même du matériel (HW) ou des logiciels (SW), ou si vous utilisez le matériel et les logiciels d'autres entreprises.
Pour les entreprises qui ne développent ni matériel ni logiciel, il suffit de mettre en place une politique et un processus de gestion des alertes de vulnérabilité afin de traiter les failles de sécurité signalées pour le matériel et les logiciels utilisés. Ce processus définit la rapidité avec laquelle vous devez corriger vos équipements en fonction de la criticité ou de l'ampleur du risque encouru. En cas de risque de violation totale de vos réseaux, lorsque du code d'exploitation est disponible et que les ports et protocoles des services attaqués sont accessibles via Internet, votre politique exigera l'arrêt immédiat de toute autre opération et l'application du correctif. Compte tenu de l'avènement et de la rapidité des outils de détection de vulnérabilités zero-day basés sur l'IA, activez les correctifs automatiques. Attendre, c'est s'exposer à une violation, car l'IA peut reproduire les nouveaux correctifs critiques en quelques minutes ou quelques heures. Mettez à jour vos processus de gestion des alertes de vulnérabilité pour en tenir compte, même au prix d'une interruption de service. À notre avis, il est préférable de subir des interruptions de service plutôt qu'une violation de données.
Nouvelle approche: Pour les entreprises développant du matériel ou des logiciels, il est indispensable de trouver et d'utiliser un outil de détection des failles zero-day de l'IA sur vos propres données. Ne pas diffuser le code jusqu'à ce que vous ayez corrigé les bugs liés à l'IA dans votre matériel et vos logiciels.
Ancienne approche : Pour les entreprises développant du matériel ou des logiciels, Vous devriez intégrer un programme ou un processus de primes aux bogues et de divulgation responsable à vos processus de développement. Sur votre site web, indiquez comment signaler les bogues critiques de votre logiciel et la méthode appropriée pour ce faire.
Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Je me souviens des débuts de…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Le blog de cette semaine…
Lire la suite
De temps à autre, un logiciel malveillant fait son apparition, doté d'une astuce suffisamment ingénieuse pour faire réfléchir les chercheurs en sécurité et…
Lire la suiteAyez une vision plus précise des risques humains, grâce à une approche positive qui surpasse les tests de phishing traditionnels.