Bienvenue dans la newsletter d'avril de CyberHoot !
Le printemps est peut-être en pleine floraison, mais dans le monde numérique, les acteurs de la menace prospèrent avec la même intensité.
Ce mois-ci, nous analysons la dernière tactique d'évasion du groupe de ransomware Medusa : le déploiement d'un pilote de noyau malveillant capable de désactiver les outils de sécurité et d'opérer sans être détecté. Nous passons également en revue Polymorphic Extensions , une nouvelle menace furtive qui imite les modules complémentaires légitimes des navigateurs et peut modifier son apparence pour ressembler à celle des gestionnaires de mots de passe courants (et dérober votre clé secrète !). Enfin, nous examinons de plus près EncryptHub , un acteur en pleine ascension dans l'écosystème du Malware-as-a-Service (MaaS), qui propose des kits d'attaque de niveau professionnel aux cybercriminels du monde entier.
À mesure que les menaces deviennent plus intelligentes et plus accessibles, rester informé est votre première ligne de défense.


Vous aimez CyberHoot ? Nous avons besoin de votre aide. Laissez-nous un avis en utilisant les liens ci-dessous !
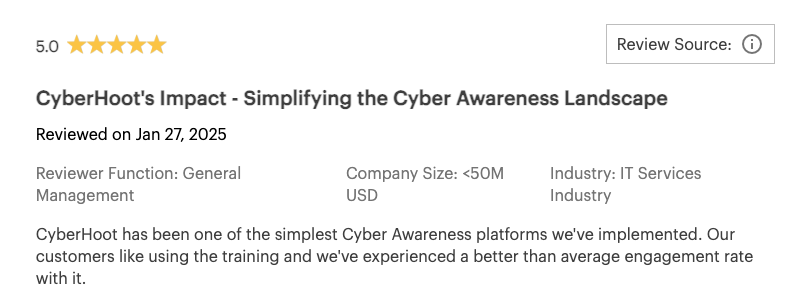
-Gartner
Pour plus d'informations sur la procédure de publication d'un avis sur CyberHoot, veuillez visionner les courtes vidéos de présentation ci-dessous. Remarque : afin d'éviter les avis frauduleux, chaque site d'avis vous demandera de créer et de valider votre identité en vous inscrivant avec une adresse électronique.

Une URL malveillante est un lien créé dans le but de promouvoir des escroqueries, des attaques et des fraudes. En cliquant sur une URL infectée, vous risquez de télécharger un logiciel malveillant ou un cheval de Troie capable de prendre le contrôle de votre appareil, ou d'être incité à fournir des informations personnelles sur un faux site web, comme votre nom d'utilisateur et votre mot de passe. Les URL malveillantes sont souvent utilisées dans les attaques d'hameçonnage , incitant les utilisateurs à cliquer sur le(s) lien(s). Les pirates informatiques utilisent des techniques comme le « typosquatting » pour rendre les URL malveillantes plus crédibles. Par exemple, l'URL « rn icrosoft.com » au lieu de « m icrosoft.com » peut tromper les utilisateurs car elle paraît légitime au premier abord.
Cliquez ici pour en lire plus!
Explorez la vaste bibliothèque de cybersécurité de plus de 950 termes de CyberHoot
Créez un défi HootPhish pour tester vos connaissances en matière de phishing dans un jeu amusant
Inscrivez-vous dès aujourd'hui au programme de parrainage de CyberHoot et gagnez 20 % des revenus générés pendant un an par les personnes qui s'inscrivent via votre lien de parrainage exclusif. En tant que partenaire de parrainage, vous recevrez non seulement des récompenses financières, mais vous aurez aussi la satisfaction d'aider les autres à devenir plus vigilants en matière de sécurité et à se protéger contre les cybermenaces. N'hésitez pas, inscrivez-vous maintenant sur https://cyberhoot.com/referral-program/.
Rejoignez CyberHoot et contribuez à notre mission : créer un monde plus conscient et plus sécurisé ! Recommandez CyberHoot Autopilot à un ami et il bénéficiera d'un premier mois offert. Pour chaque nouvel inscrit utilisant votre lien de parrainage, vous recevrez un mois gratuit ajouté à votre compte. Cette offre est réservée aux nouveaux inscrits à CyberHoot.

Connaissez-vous quelqu'un qui a frôlé la catastrophe récemment avec une cyberattaque, un e-mail d'hameçonnage ou un appel téléphonique d'ingénierie sociale ? Recommandez la formation gratuite Cyber Literacy 101 de CyberHoot. Cette personne recevra six (6) vidéos (de 3 à 4 minutes chacune) et l'une de nos simulations d'hameçonnage hyperréalistes et à renforcement positif. Le tout gratuitement.
Inscription : https://cyberhoot.com/individuals
Rejoignez le subreddit de CyberHoot pour rester informé de l'actualité en matière de cybersécurité !

CyberHoot offre un accès sans mot de passe. Finies les frustrations des utilisateurs finaux qui cherchaient à accéder aux formations ! Cliquez sur un lien par e-mail pour un accès instantané !
Des rappels aux employés aux escalades du gestionnaire, CyberHoot offre une conformité automatisée, sans intervention et extrêmement élevée.
CyberHoot propose une formation produit illimitée pour vos projets informatiques. Apprenez aux utilisateurs à utiliser de nouveaux logiciels selon leurs besoins et leurs envies.
Les Cyber « Hoots » durent 5 minutes ou moins et garantissent que votre personnel soit formé rapidement et efficacement.
CyberHoot est une plateforme ouverte. N'importe quelle vidéo ou PDF peut former et guider vos employés.
De nombreux clients atteignent régulièrement un taux de conformité de 90 % ou plus aux politiques, aux formations et aux tests de phishing.
Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Imaginez-vous sur l'autoroute, roulant à environ 20 km/h au-dessus de la limite autorisée, comme le reste du trafic. Plus loin, freinez…
Lire la suite
Que se passe-t-il ? Le jeudi 12 novembre 2026, vers 11 h (heure de l'Est), Microsoft Outlook a cessé de fonctionner…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : « Le pouvoir tend à corrompre… »
Lire la suiteAyez une vision plus précise des risques humains, grâce à une approche positive qui surpasse les tests de phishing traditionnels.