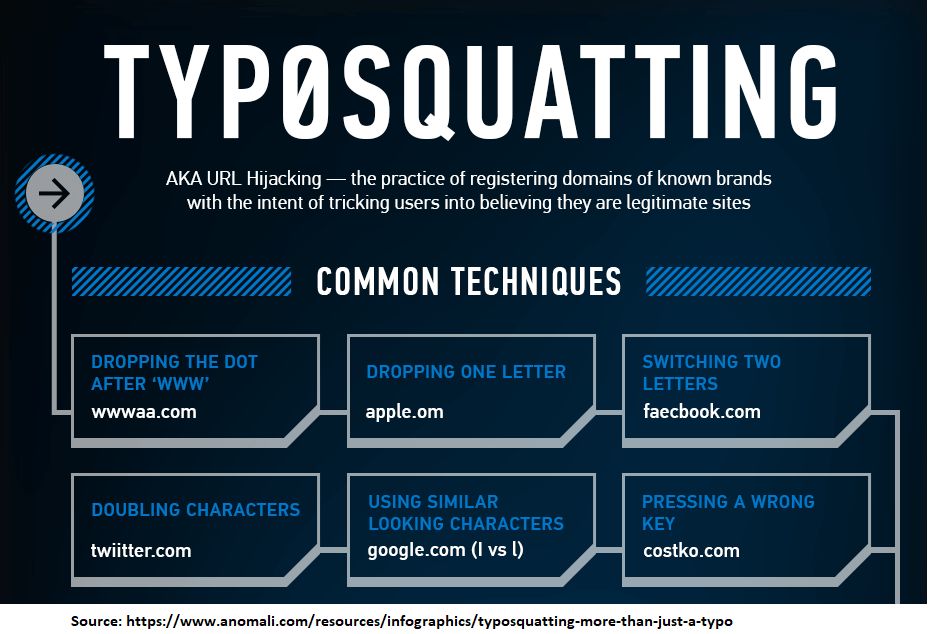
Le typosquatting, également appelé détournement d'URL, est une forme de cybersquattage qui exploite les erreurs, notamment les fautes de frappe, commises par les internautes lors de la saisie d'une adresse web dans leur navigateur.
Le typosquatting est couramment utilisé par les pirates informatiques dans les attaques de phishing pour voler les informations d'identification de sites Web d'entreprises légitimes en redirigeant les utilisateurs vers des domaines similaires, en atterrissant sur un site Web au format identique et en fournissant aux pirates vos informations de connexion qu'ils volent.
Par exemple : kmart.com pourrait être typosquatté par quelqu'un qui enregistre le domaine krnart.com où le m est remplacé par un R et un N. Vu sous cet angle, la similitude est frappante : Kmart.com et Krnart.com
Le typosquatting affecte les PME de plusieurs manières. Il se manifeste principalement lors d'attaques de phishing, car il s'agit d'un moyen facile pour les pirates informatiques de compromettre vos données, votre réseau et votre entreprise. Les PME doivent veiller à ce que leurs employés n'utilisent pas leurs identifiants pour accéder à des sites web populaires comme Amazon, Microsoft et Google lorsqu'elles sont confrontées à des attaques de typosquatting.
Formez vos employés à examiner attentivement les URL dans les e-mails et à toujours être à l’affût des attaques de typosquatting.
Termes associés : Hackers , Hameçonnage
Le 13 janvier 2020, la société américaine de recherche en cybersécurité Area 1 Security a signalé de nouvelles attaques de typosquatting . Selon leurs informations, Burisma, entreprise énergétique ukrainienne qui avait rémunéré Hunter Biden pour qu'il siège à son conseil d'administration sous l'administration Obama et sur laquelle le président Trump avait demandé aux autorités ukrainiennes d'enquêter, a été la cible d'une attaque réussie de pirates informatiques russes. Ces derniers ont enregistré de multiples noms de domaine typosquattés pour Burisma et ses filiales. Le groupe de pirates russes connu sous le nom de « Fancy Bear » a ainsi pu hameçonner des employés de Burisma et accéder à leurs serveurs de messagerie et systèmes informatiques.
Ces attaques modifient-elles les conseils de CyberHoot pour les PME ?
Non. Ce n'est pas parce que les attaques de phishing par typosquattage fonctionnent sur des entreprises comme Burisma qu'elles ne fonctionnent pas aussi sur des PME. Toutes les entreprises peuvent être la cible d'attaques de phishing utilisant des noms de domaine typosquattés. Nous devons absolument former nos employés à une plus grande vigilance. Suivez ces conseils :
Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Nous le savons depuis un certain temps…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Un CAPTCHA devrait vérifier si…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : J’ai la chance d’avoir…
Lire la suiteAyez une vision plus précise des risques humains, grâce à une approche positive qui surpasse les tests de phishing traditionnels.

