NSO, entreprise technologique israélienne, collabore avec des gouvernements du monde entier en leur vendant des systèmes de surveillance sophistiqués. Cet outil, baptisé Pegasus, permet d'accéder au contenu du téléphone portable d'une victime et offre aux pirates informatiques la possibilité de consulter ou d'effectuer toutes les actions nécessaires sur l'appareil. Bien que l'outil paraisse dangereux, NSO affirme qu'il est concédé sous licence exclusive aux agences gouvernementales pour lutter contre le terrorisme et d'autres crimes graves.
Alors que le public considérait généralement le NSO comme inoffensif, car il se concentrait sur les « criminels », de récents rapports confirment une fuite de données au sein du NSO, révélant qu'il n'espionne pas uniquement les criminels. Certaines publications ont indiqué avoir reçu les données divulguées et publieront de nombreux noms dans le courant de la semaine. La liste des personnes surveillées comprend des avocats, des défenseurs des droits humains, des personnalités religieuses, des universitaires, des chefs d'entreprise, des diplomates, de hauts fonctionnaires et des chefs d'État.
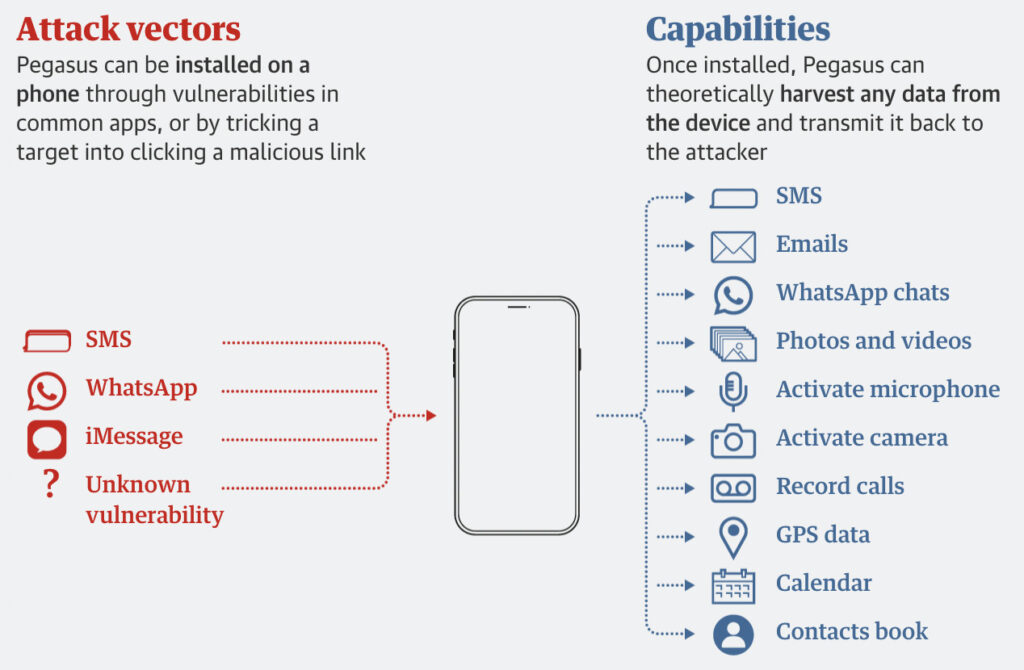
Une fois installé sur votre appareil, généralement à votre insu, le logiciel malveillant se transforme en dispositif de surveillance fonctionnant 24h/24. Ce type de logiciel est appelé « logiciel espion ». Ce logiciel espion peut (sur iOS et Android) copier les messages que vous envoyez ou recevez, collecter des photos et enregistrer vos appels. Pegasus peut vous enregistrer subrepticement via votre caméra ou activer le microphone pour enregistrer vos conversations. Cet outil peut même potentiellement déterminer votre position géographique, vos déplacements et les personnes que vous avez rencontrées.
Le logiciel malveillant s'introduit dans votre appareil via des attaques de smishing, mais des rapports récents indiquent que ses capacités se sont perfectionnées. Les failles Pegasus peuvent désormais être exploitées grâce à des attaques « zéro clic », qui ne nécessitent aucune intervention de l'utilisateur. Ces attaques exploitent souvent des vulnérabilités « zero-day » , c'est-à-dire des failles du système d'exploitation que le fabricant ignore et n'a pas encore corrigées.
En 2019, WhatsApp a signalé que le logiciel NSO avait été utilisé pour infecter plus de 14 000 appareils grâce à une faille de sécurité zero-day. NSO parvenait à infecter un appareil en appelant simplement un utilisateur via WhatsApp, même si ce dernier ne répondait pas. Plus récemment, NSO a commencé à exploiter des vulnérabilités du logiciel iMessage d'Apple, obtenant ainsi un accès non autorisé à des centaines de millions d'iPhone. Apple affirme mettre à jour régulièrement ses systèmes afin de prévenir ce type d'attaques.
Malheureusement, contrairement aux ordinateurs de bureau Windows, il existe peu de solutions pour protéger les téléphones portables contre les logiciels malveillants. Quelques entreprises, comme Panda , McAfee et Webroot , proposent actuellement des antivirus pour appareils Android . Aucun produit de ce type n'est encore disponible pour les appareils iOS (Apple). Cependant, McAfee et Webroot proposent un navigateur sécurisé pour iOS afin de tenter de prévenir les infections par des logiciels malveillants via Internet. Il est peu probable, voire impossible, que ces produits protègent contre le logiciel malveillant Pegasus, diffusé par WhatsApp, ou contre d'autres attaques zero-day.
Au-delà de l'installation de l'antivirus ou du navigateur sécurisé sur vos appareils Android et iOS respectivement, voici quelques conseils de base pour la protection des appareils mobiles :
Mais il existe des mesures que vous pouvez prendre pour vous assurer que vous faites tout ce que vous pouvez pour améliorer votre sécurité et réduire les risques d'être exploité par des logiciels espions.
Commencez dès aujourd'hui à élaborer votre plan de cybersécurité robuste et à défense en profondeur avec CyberHoot.
Sources:
Lectures supplémentaires :
Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Imaginez-vous sur l'autoroute, roulant à environ 20 km/h au-dessus de la limite autorisée, comme le reste du trafic. Plus loin, freinez…
Lire la suite
Que se passe-t-il ? Le jeudi 12 novembre 2026, vers 11 h (heure de l'Est), Microsoft Outlook a cessé de fonctionner…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : « Le pouvoir tend à corrompre… »
Lire la suiteDonnez à vos collaborateurs un regard plus aiguisé grâce à une approche positive qui surpasse les tests anti-phishing traditionnels.