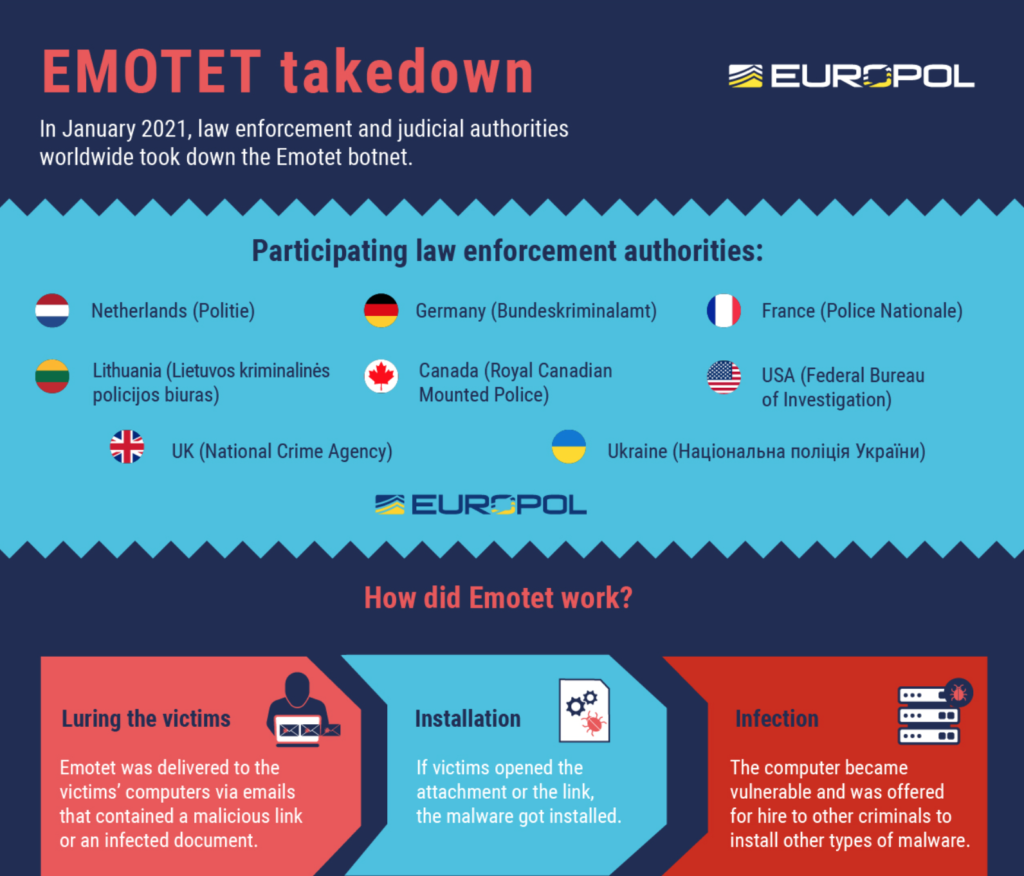
En janvier 2021, les forces de l'ordre et les autorités judiciaires du monde entier ont démantelé Emotet , l'un des botnets les plus importants de la décennie. Les enquêteurs ont pris le contrôle de son infrastructure lors d'une opération coordonnée à l'échelle internationale. Pour rappel, Emotet est un logiciel malveillant exploité par une organisation cybercriminelle russe, détecté pour la première fois en 2014.
Les pirates d'Emotet utilisaient un processus de distribution d'e-mails entièrement automatisé, diffusant des logiciels malveillants sur les ordinateurs des victimes via des pièces jointes infectées, en privilégiant les attaques de phishing . Diverses campagnes efficaces ont été mises en œuvre pour inciter les utilisateurs non avertis à ouvrir ces pièces jointes infectées. Récemment, les campagnes de phishing d'Emotet ont présenté des factures, des avis d'expédition et des informations sur la COVID-19 à leurs cibles avec un taux de réussite alarmant. Chaque e-mail contenait un document Word malveillant, soit joint à l'e-mail lui-même, soit téléchargeable en cliquant sur un lien. Une fois le document ouvert, l'utilisateur était invité à « activer les macros » afin que le code malveillant dissimulé dans le fichier Word puisse s'exécuter et installer le logiciel malveillant sur son appareil.
Ce qui rendait le logiciel malveillant Emotet si alarmant, c'est qu'il était proposé à la vente à d'autres pirates informatiques via le Dark Web. Cela a permis à de nombreuses organisations criminelles de l'utiliser à travers le monde. Ce type d'attaque est l'une des cyberattaques les plus importantes actuellement perpétrées. Le ransomware Emotet s'est rapidement développé et a rivalisé avec d'autres variantes majeures telles que TrickBot et Ryuk.
Le système utilisé par Emotet impliquait des centaines de serveurs situés à travers le monde, tous dotés de fonctionnalités différentes pour gérer les machines des victimes infectées, propager le malware, servir d'autres groupes criminels et rendre le réseau plus résilient contre les tentatives de démantèlement.
Afin de perturber de manière critique l'infrastructure d'Emotet, les forces de l'ordre du monde entier ont uni leurs forces. Les États-Unis, le Canada, le Royaume-Uni, l'Ukraine, la France, les Pays-Bas, la Lituanie et l'Allemagne ont tous participé au démantèlement d'Emotet. Grâce à leurs efforts, les forces de l'ordre et les autorités judiciaires contrôlent désormais l'infrastructure d'Emotet. Désormais maîtres de l'infrastructure de commande et de contrôle d'Emotet, les forces de l'ordre testent l'envoi d'une commande de désinstallation massive du virus (cette approche et ses résultats restent à confirmer).
C'est incontestablement une bonne nouvelle que ces pays se soient unis pour démanteler ce réseau de cybercriminalité prolifique. La mauvaise nouvelle, c'est que la cybercriminalité attire sans cesse de nouveaux acteurs ; lorsqu'un réseau est démantelé, d'autres s'installent inévitablement pour tenter de combler le vide. Même si les forces de l'ordre ont pris le contrôle des systèmes d'Emotet, tant que les pirates ne seront pas arrêtés et condamnés, il est possible qu'ils reconstruisent leur infrastructure et reprennent leurs activités illégales.
Les logiciels malveillants comme Emotet sont polymorphes , ce qui signifie qu'ils modifient fréquemment leur code et leurs stratégies. Comme de nombreux antivirus et logiciels anti-malware analysent les ordinateurs à la recherche de schémas de logiciels malveillants connus , une modification du code peut compliquer leur détection et permettre à l'infection de passer inaperçue. C'est pourquoi il est essentiel de combiner efficacement des outils de cybersécurité (antivirus/logiciels anti-malware et systèmes d'exploitation), des formations de sensibilisation à la cybersécurité et une gouvernance rigoureuse afin d'éviter d'être victime de menaces sophistiquées comme Emotet. Les utilisateurs doivent toujours vérifier attentivement leurs courriels et éviter d'ouvrir les messages ou les pièces jointes provenant d'expéditeurs inconnus. Si un message semble trop beau pour être vrai, c'est probablement le cas ! Bien souvent, la meilleure défense reste la vigilance humaine : formez et encadrez vos employés afin qu'ils puissent stopper les menaces à la source.
Sources:
Démantèlement d'Emotet par Europol – NakedSecurity/Sophos
Lectures complémentaires:
Formation d'un groupe de travail sur les rançongiciels
Attaque du rançongiciel Ryuk contre des établissements de santé
Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Imaginez-vous sur l'autoroute, roulant à environ 20 km/h au-dessus de la limite autorisée, comme le reste du trafic. Plus loin, freinez…
Lire la suite
Que se passe-t-il ? Le jeudi 12 novembre 2026, vers 11 h (heure de l'Est), Microsoft Outlook a cessé de fonctionner…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : « Le pouvoir tend à corrompre… »
Lire la suiteAyez une vision plus précise des risques humains, grâce à une approche positive qui surpasse les tests de phishing traditionnels.