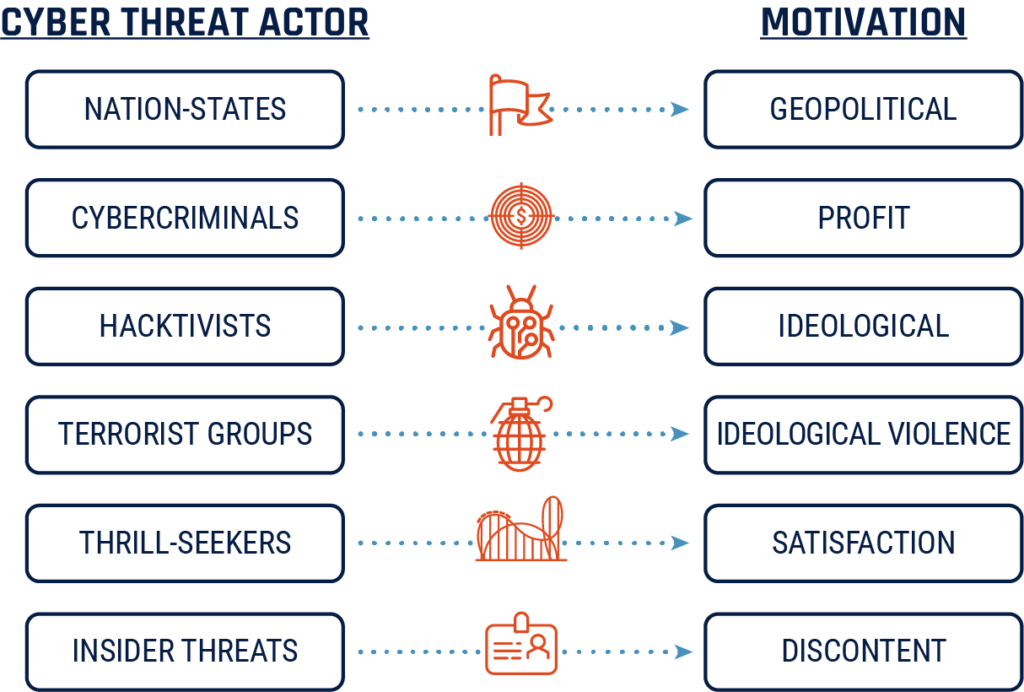
Un acteur malveillant est une personne ou un groupe qui commet des actes malveillants ou hostiles causant des dommages aux ordinateurs, appareils, systèmes ou réseaux des victimes. Les acteurs malveillants sont classés en groupes selon leurs motivations et leurs affiliations. CyberHoot a répertorié les cinq principaux groupes d'acteurs malveillants auxquels nous sommes confrontés en ligne aujourd'hui :
Employés, sous-traitants ou consultants actuels ou anciens qui ont accès aux réseaux, aux systèmes ou aux données d'une organisation et qui peuvent être répartis en deux groupes spécifiques :
Menaces internes malveillantes dépasser intentionnellement ou abuser de leur accès d'une manière qui affecte négativement la confidentialité, l'intégrité ou la disponibilité des données et/ou des systèmes d'information de l'organisation.
Menaces internes accidentelles causer involontairement des dommages aux systèmes d'information de leur organisation par leurs actions, comme cliquer sur des liens malveillants dans un e-mail de phishing, ou par leur inaction, comme ne pas définir de restrictions d'accès aux informations personnelles non publiques (NPPI) ou aux informations personnellement identifiables (PII)
Des acteurs de la menace bien financés et agressifs qui ciblent les réseaux des secteurs public et privé pour compromettre, voler, modifier ou détruire des informations
Peut faire partie d'un appareil d'État ou recevoir des directives, un financement ou une assistance technique d'un État-nation
Les États-nations ont été utilisés de manière interchangeable avec Menace persistante avancée (APT) et représentent un adversaire redoutable contre lequel se défendre
Acteurs de menaces motivés politiquement, socialement ou idéologiquement qui ciblent les victimes pour faire de la publicité ou pour provoquer un changement, ce qui peut donner lieu à des événements très médiatisés.
Ils ne sont généralement pas motivés par le gain financier ou le vol de propriété intellectuelle, mais s'adonnent principalement au piratage pour une cause. Les organisations terroristes sont parfois incluses dans les groupes hacktivistes.
Les pirates informatiques peu qualifiés qui achètent généralement leurs outils sur les marchés du dark web
Motivés par la notoriété, ils sont plus nuisibles que destructeurs. Non motivés par le profit, ils peuvent néanmoins entraîner des incidents de sécurité très coûteux.
La meilleure façon de se protéger contre les acteurs malveillants consiste simplement à adopter une bonne hygiène de cybersécurité et des mesures techniques appropriées. Les PME sont souvent la cible de ces menaces, et les pirates informatiques savent que les petites entreprises ont tendance à se croire à l'abri des attaques, souvent en l'absence de mesures de cybersécurité. Pour minimiser les risques d'être victime d'une attaque, suivez les bonnes pratiques de CyberHoot :
Former les employés aux fondamentaux de la cybersécurité et les aider à mieux comprendre les menaces auxquelles ils sont confrontés lors de leurs interactions en ligne. (Phishing, attaques d'ingénierie sociale)
Employés de Phish Test
Gérer les employés avec les politiques appropriées, en suivant les directives du NIST (WISP, utilisation acceptable, politique de mot de passe, etc.)
Utilisez un gestionnaire de mots de passe et exigez-le dans votre politique de mot de passe
Activez l'authentification à deux facteurs dans la mesure du possible
Travaillez avec votre personnel informatique ou des fournisseurs tiers pour vous assurer que vos données critiques sont correctement cryptées
Restez informé des dernières nouveautés Informations sur la sécurité
Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.