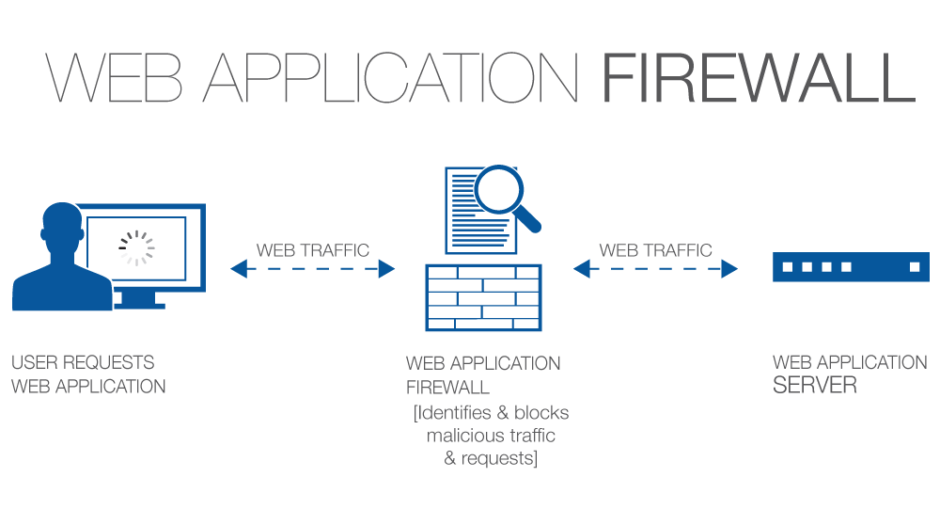
Un firewall de aplicaciones web (WAF) se utiliza para proteger las aplicaciones web filtrando y monitorizando el tráfico HTTP entre la aplicación y la Internet. Generalmente, protege las aplicaciones web de ataques como la falsificación de sitios cruzados (XSS), la inclusión de archivos y la inyección SQL, entre otros. Este método de defensa no está diseñado para detener todos los tipos de ataque. Como ocurre con la mayoría de las defensas, se requiere más de un sistema de protección para crear una defensa sólida contra una amplia gama de vectores de ataque.
Cuando se instala un firewall de aplicaciones web, este se inserta delante de la aplicación web, creando una barrera entre esta e Internet. El propósito de un WAF es filtrar el tráfico malicioso y permitir la entrada del tráfico seguro.
Fuente: Cloudflare
Lectura adicional: Seguridad de las aplicaciones web sin resistencia organizacional.
Términos relacionados: Proxy de aplicación , cortafuegos , proxy inverso
Si puede permitirse uno, entonces sí debería implementar un firewall de aplicaciones web. Tenga en cuenta que los WAF necesitan ver tráfico sin cifrar, por lo que necesitará otro dispositivo para descifrar el tráfico SSL y luego pasar el tráfico HTTP a través de su WAF antes de que se redirija a su servidor web. Los WAF añaden mucha complejidad a los sitios web y no son aptos para personas con poca experiencia. Sin embargo, según algunos expertos en seguridad, emplear un firewall de aplicaciones web es la mejor práctica para proteger su sitio web y su aplicación web de diversos ataques de hackers. Un WAF actúa como un proxy y monitoriza el tráfico que entra y sale de su sitio web para garantizar que los hackers no puedan acceder a su contenido protegido o, peor aún, acceder a él mediante paquetes de ataque especialmente diseñados. Además, un WAF protege su sitio web de las vulnerabilidades que sus desarrolladores podrían no haber detectado. Los hackers atacan cada vez más a las pymes porque se dan cuenta de que muchas carecen de medidas básicas de ciberseguridad. Por ello, los propietarios de pymes deben tomar el control de sus sitios web y aumentar su seguridad general. Una nota al margen para las PYMES: si procesan tarjetas de crédito en su aplicación web directamente sin pasarlas a un proveedor externo para su procesamiento, entonces están obligados a implementar una solución WAF para el cumplimiento de PCI/DSS.
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Incluso antes de que Claude Code hiciera...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Lo sabemos desde hace tiempo...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Un CAPTCHA debería comprobar si...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.

