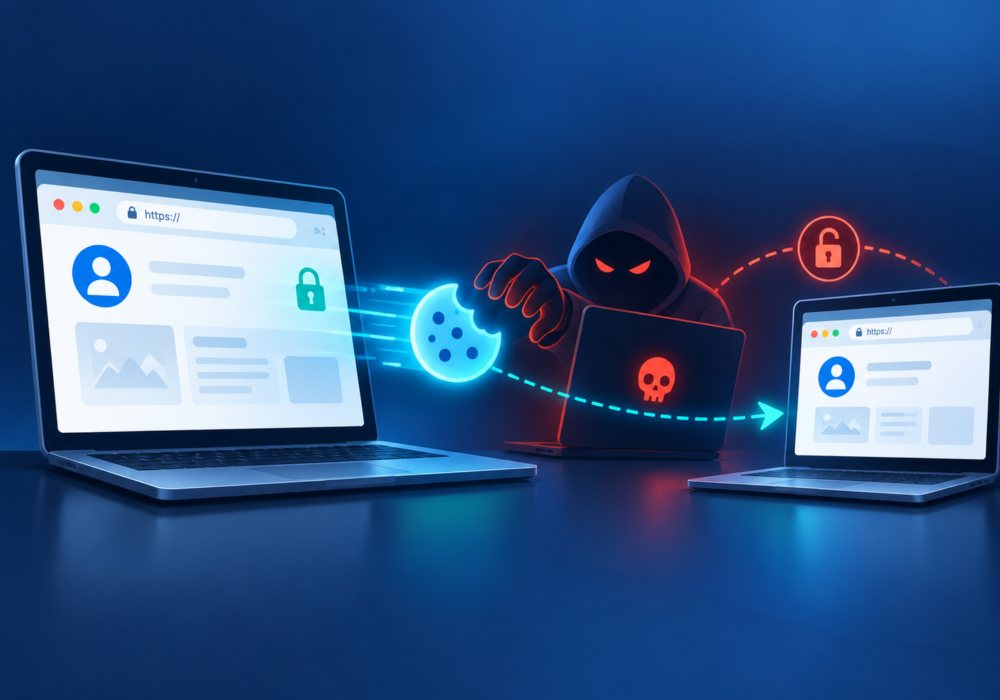
El robo de cookies de sesión se produce cuando un atacante roba una cookie del navegador que se utiliza para mantener una sesión autenticada con un sitio web o un servicio en línea.
Tras iniciar sesión correctamente, muchos sitios web colocan una cookie de sesión en el navegador. Esta cookie permite que el sitio web reconozca al usuario mientras navega, sin necesidad de que introduzca repetidamente su nombre de usuario, contraseña y código de autenticación multifactor.
Si un atacante obtiene una cookie de sesión válida y la reutiliza con éxito, el servicio puede tratar al atacante como si fuera un usuario ya autenticado.
Esto puede hacer que el robo de cookies de sesión sea particularmente peligroso, ya que algunos ataques pueden ocurrir después de que la autenticación multifactor ya se haya completado.
Los atacantes pueden intentar robar las cookies de sesión utilizando:
MITRE ATT&CK documenta específicamente el robo de cookies de sesión web como una técnica de acceso a credenciales, ya que pueden utilizarse para acceder a servicios en línea como un usuario autenticado.
Las pymes no deben dar por sentado que la autenticación multifactor hace que una cuenta sea imposible de vulnerar.
La autenticación multifactor (MFA) sigue siendo fundamental, pero los atacantes se centran cada vez más en lo que sucede después de la autenticación. Por lo tanto, proteger los navegadores y los dispositivos es una parte crucial de la protección de las cuentas en la nube.
Las empresas deberían:
Los proveedores de servicios gestionados (MSP) deben comprender el robo de cookies de sesión, ya que las identidades en la nube comprometidas son objetivos comunes durante los ataques de suplantación de identidad por correo electrónico empresarial y otros ataques basados en la identidad.
Al responder a una cuenta sospechosa de Microsoft 365, Google Workspace o SaaS, cambiar la contraseña no debe considerarse automáticamente como el final de la solución.
Los técnicos deben evaluar las sesiones activas, los tokens de autenticación, la actividad de inicio de sesión, los dispositivos, los métodos de autenticación multifactor (MFA) y el acceso sospechoso a las aplicaciones.
Una cookie de sesión puede funcionar como una prueba temporal de que un usuario ya ha iniciado sesión.
Si un atacante roba esa prueba, es posible que no vuelva a necesitar la contraseña de la víctima. Una seguridad robusta en los puntos finales, una autenticación moderna y una revocación de sesión eficaz son medidas de defensa importantes.
Lecturas adicionales:
CyberHoot tiene otros recursos disponibles. A continuación, encontrará enlaces a todos nuestros recursos; no dude en consultarlos cuando lo desee:
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

Imagínate en la autopista, circulando a unos 20 km/h por encima del límite de velocidad, al igual que el resto del tráfico. Más adelante, frena...
LEER MÁS
¿Qué sucedió el jueves 12 de noviembre de 2026, alrededor de las 11 a. m. (hora del este)? Microsoft Outlook dejó de funcionar...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: “El poder tiende a corromper,...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.