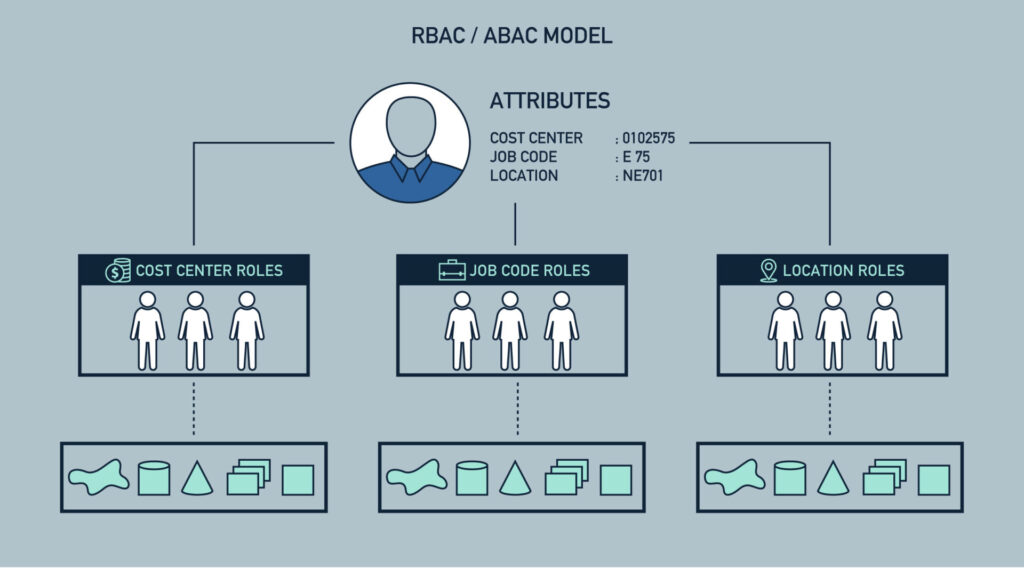
El control de acceso basado en roles (RBAC) es una estrategia para limitar el acceso a la red según las funciones de cada usuario dentro de una empresa. RBAC permite que los empleados tengan acceso únicamente a la información necesaria para desempeñar sus funciones y les impide acceder a información que no les corresponde. El rol de un empleado en la organización define los permisos que se le otorgan y garantiza que los empleados de menor nivel no puedan acceder a información confidencial ni realizar tareas de alto nivel que podrían poner en riesgo a la empresa.
En el control de acceso basado en roles (RBAC), estos se definen según diversos factores, como la autorización , la responsabilidad laboral y la competencia profesional. Las empresas pueden asignar a un usuario si es usuario final o administrador y determinar sus privilegios. Además, el acceso a los recursos informáticos puede limitarse a tareas específicas, como la capacidad de ver, crear o modificar archivos. La estrategia de riesgo RBAC es similar al principio de mínimo privilegio , que otorga a la cuenta de usuario únicamente las funciones esenciales del dispositivo necesarias para desempeñar su trabajo.
Una de las mejores maneras de proteger a su pyme de una brecha de seguridad importante es implementar el control de acceso basado en roles (RBAC) o el principio de mínimo privilegio . Eliminar los derechos de administrador de cada empleado que utilice un ordenador de sobremesa puede reducir significativamente el riesgo. Esta simple acción puede marcar la diferencia entre un grave ataque de ransomware y la ausencia total de incidentes.
Si un hacker engaña a un empleado para que descargue y ejecute malware en su ordenador, la falta de permisos administrativos debería impedir su instalación. Esta falta de permisos en el sistema informático local podría impedir que el malware encripte los archivos del usuario, así como los archivos a los que puede acceder en los servidores de archivos de red.
Fuentes:
Lecturas adicionales:
Un clúster sin RBAC es un clúster inseguro
Lista de verificación para la incorporación de tecnología en la nube en un lugar de trabajo híbrido
Términos relacionados:
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: “El poder tiende a corromper,...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Durante años hemos entrenado...
LEER MÁS
La mayoría de las pruebas de phishing mienten a tus empleados. ¡Esta dice hola primero! HootPhish les dice a las personas de antemano: esto es...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.