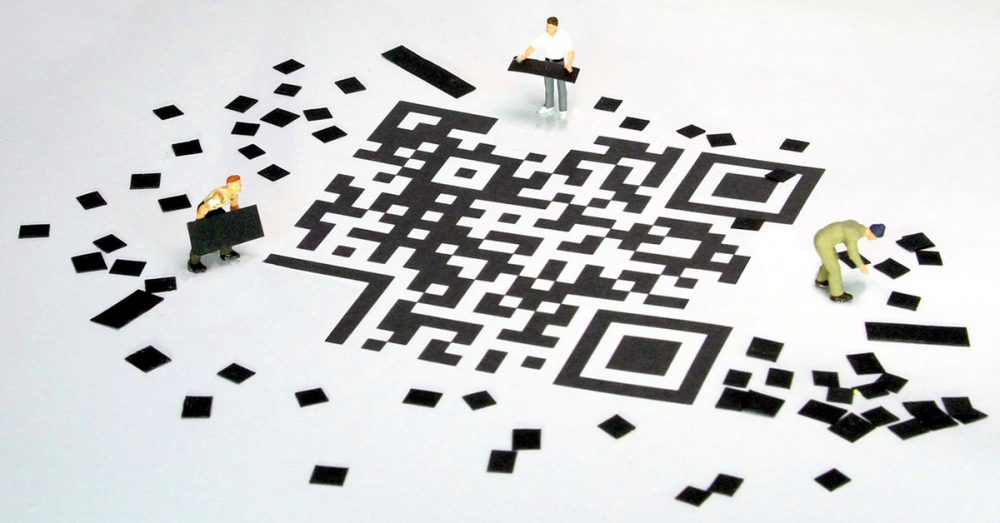
Un código QR (Quick Response) es un tipo de código de barras que contiene un patrón de puntos y líneas. Se puede escanear con un lector de códigos QR o con la cámara de un teléfono inteligente. Una vez escaneado, el dispositivo convierte los puntos y las líneas del código en números o una cadena de caracteres. Por ejemplo, escanear un código QR con tu teléfono podría abrir una URL en el navegador web. Todos los códigos QR tienen forma cuadrada e incluyen tres contornos cuadrados en las esquinas inferior izquierda, superior izquierda y superior derecha. Estos contornos definen la orientación del código.
Los códigos QR se han vuelto muy populares debido a la pandemia de COVID-19. Muchos restaurantes y bares ahora usan códigos QR en sus menús para reducir tanto la transmisión del virus como la mano de obra necesaria para limpiar los menús físicos tradicionales. Otros usos de los códigos QR incluyen tareas educativas, etiquetas de equipaje, la información de contacto de emergencia en el reverso de una pulsera de alerta médica, etiquetas de identificación de mascotas e incluso historiales familiares en lápidas. Con todos estos increíbles beneficios, ¿han encontrado los hackers la manera de aprovechar esta tecnología para fines maliciosos?
Por supuesto, ¡los hackers han convertido los códigos QR en herramientas mágicas para el hackeo! Insertan URL maliciosas con malware en un código QR que, al escanearse, intenta extraer tus datos del dispositivo móvil comprometido. Otros hackers insertan una URL maliciosa en un código QR que te redirige a un sitio de phishing , donde los usuarios desprevenidos revelan información personal o financiera.
Dado que los humanos no pueden leer códigos QR, es fácil para los atacantes alterar un código QR para que apunte a un recurso alternativo sin ser detectados. Si bien muchas personas saben que los códigos QR pueden abrir una URL, es posible que desconozcan las demás acciones que pueden iniciar en el dispositivo del usuario.
Un ataque típico consiste en colocar códigos QR maliciosos en público, a veces ocultando códigos QR legítimos. Los usuarios desprevenidos que escanean el código son redirigidos a una página web maliciosa que podría albergar un kit de explotación, lo que puede comprometer el dispositivo o crear una página de inicio de sesión falsa para robar las credenciales del usuario. Se utilizaban códigos QR para pagos móviles en un proveedor de viajes compartidos hasta que los hackers sustituyeron su sistema de pago con un código QR falso y simplemente lo colocaron sobre el código QR de pago original del proveedor. No utilice códigos QR para transacciones importantes, como recibir pagos.
Una vez que conozcas estos ataques con códigos QR, úsalos con precaución al comer fuera, para consultar el estado de una pulsera de alerta médica en caso de emergencia o incluso para encontrar al dueño de una mascota perdida. Sigue las recomendaciones de CyberHoot a continuación para reducir la probabilidad de ser víctima de una estafa con códigos QR.
Fuentes:
Lecturas adicionales:
Los códigos QR necesitan una renovación en materia de ciberseguridad.
Términos relacionados:
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

¿Qué sucedió el jueves 12 de noviembre de 2026, alrededor de las 11 a. m. (hora del este)? Microsoft Outlook dejó de funcionar...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: “El poder tiende a corromper,...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Durante años hemos entrenado...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.

