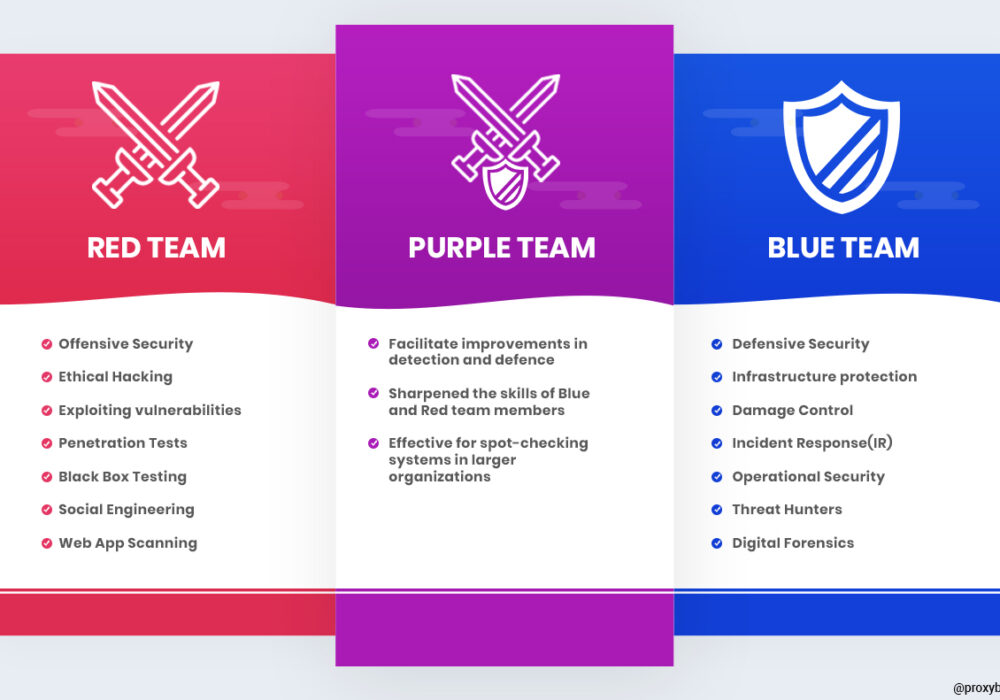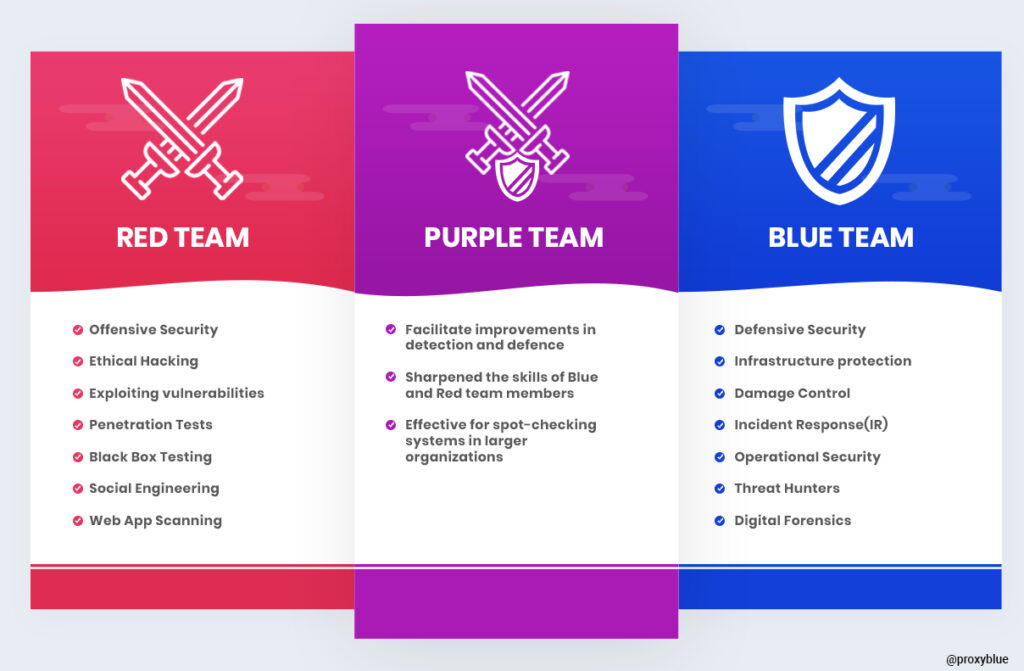
Un Equipo Púrpura es un grupo de expertos en ciberseguridad que asume el papel del Equipo Azul y el Equipo Rojo en un ejercicio de ciberseguridad con la intención de proporcionar una actividad de seguridad más sólida y profunda que ofrezca una garantía más personalizada y realista a la organización que está siendo evaluada.
Al compartir datos de inteligencia entre los equipos rojo y azul durante el proceso de formación de equipos morados, las organizaciones pueden comprender mejor las tácticas, técnicas y procedimientos (TTP) de los hackers . Al simular estas TTP mediante una serie de ejercicios del equipo rojo, el equipo azul puede configurar, ajustar y mejorar su capacidad de detección y respuesta. Los equipos rojo y azul con amplia experiencia pueden realizar simulaciones de equipos morados que permiten a las organizaciones medir sus capacidades de detección y respuesta de una manera mucho más acorde con las amenazas del mundo real.
Las pequeñas y medianas empresas generalmente no necesitan realizar ejercicios de Equipo Rojo, Azul o Púrpura. Estos ejercicios suelen realizarse en empresas más grandes que cuentan con un presupuesto considerable. Un ejemplo de ejercicio de Equipo Rojo son las pruebas de penetración, que, como sabrá, cuestan entre 15 000 y 30 000 dólares como mínimo para una prueba de alta calidad. A menos que su empresa cuente con un presupuesto significativo y un alto nivel de madurez en ciberseguridad en muchas otras áreas críticas para la defensa en profundidad de su programa de ciberseguridad, pagar tanto por un ejercicio de Equipo Rojo/Azul/Púrpura puede no ser conveniente ni asequible para su organización. Sin embargo, su organización puede implementar muchas otras medidas para mejorar su ciberseguridad sin necesidad de protecciones adicionales, como se detalla a continuación. Recomendaciones adicionales de ciberseguridad
Estas recomendaciones le ayudarán a usted y a su empresa a mantenerse seguros frente a las diversas amenazas cotidianas. Todas las sugerencias que se enumeran a continuación se pueden obtener contratando los servicios de desarrollo del programa vCISO de CyberHoot.
Todas estas recomendaciones están integradas en CyberHoot, tanto en su producto como en sus servicios de vCISO. Con CyberHoot, puede gestionar, capacitar, evaluar y poner a prueba a sus empleados. Visite CyberHoot.com y regístrese hoy mismo. Como mínimo, siga aprendiendo suscribiéndose a nuestros boletines mensuales de ciberseguridad para mantenerse al día con las últimas novedades.
Fuentes:
Lecturas adicionales:
Equipo Rojo vs. Equipo Azul en Ciberseguridad
Términos relacionados:
CyberHoot tiene otros recursos disponibles. A continuación, encontrará enlaces a todos nuestros recursos; no dude en consultarlos cuando lo desee:
Nota: Si desea suscribirse a nuestro boletín informativo, visite cualquiera de los enlaces anteriores (excepto el de infografías), introduzca su dirección de correo electrónico en la parte derecha de la página y haga clic en " Enviarme boletines informativos".
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Lo sabemos desde hace tiempo...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Un CAPTCHA debería comprobar si...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Tengo la suerte de tener...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.