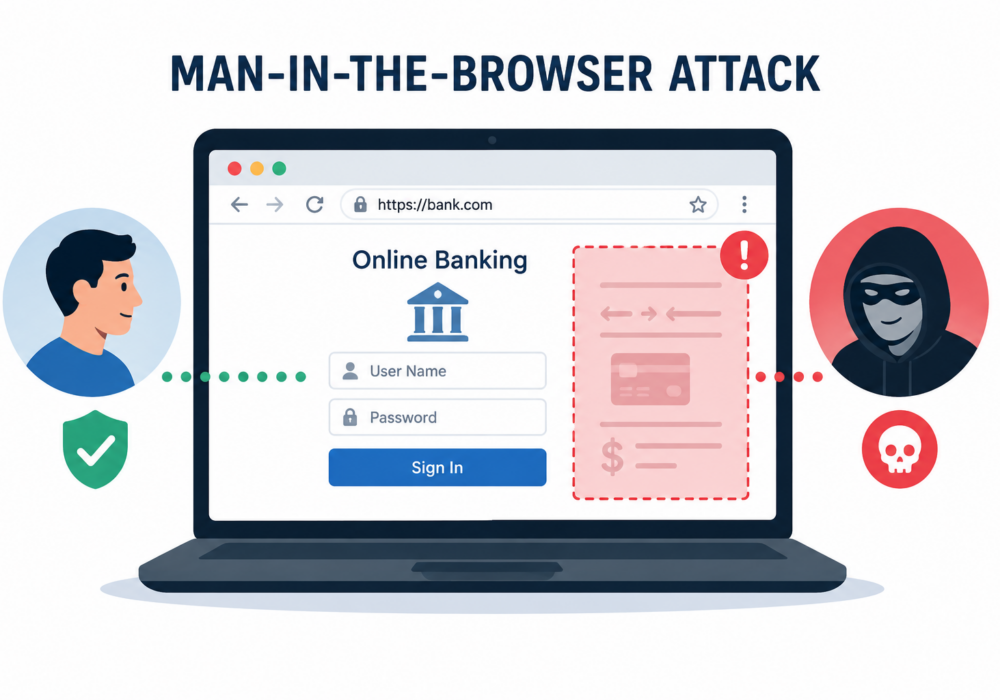
Un ataque de intermediario en el navegador (MitB) es un tipo de ciberataque en el que un software malicioso (malware) infecta el navegador web del usuario e intercepta o modifica secretamente la información que se introduce o se muestra. A diferencia de los ataques de phishing, que engañan a los usuarios para que revelen sus credenciales, un ataque MitB opera dentro del propio navegador , lo que permite a los atacantes manipular las transacciones incluso después de que el usuario haya iniciado sesión correctamente.
Dado que el navegador parece funcionar con normalidad, las víctimas a menudo no tienen ninguna indicación de que su información o transacciones estén siendo alteradas.
Un ataque típico sigue estos pasos:
Debido a que el ataque se produce después de que el cifrado (HTTPS) ya ha asegurado la conexión, las herramientas de seguridad de red tradicionales a menudo no pueden detectarlo.
Los ataques de intermediario en el navegador suelen tener como objetivo:
Las pequeñas y medianas empresas suelen realizar operaciones bancarias, pagos de nómina y pagos a proveedores a través de navegadores web. Un ataque MitB exitoso puede tener como resultado:
Debido a que las pymes a menudo carecen de un sistema de vigilancia de seguridad específico, estos ataques pueden pasar desapercibidos hasta que se hayan transferido fondos o se hayan comprometido las cuentas.
Los proveedores de servicios gestionados (MSP, por sus siglas en inglés) tienen acceso privilegiado a los entornos de los clientes, lo que convierte a las estaciones de trabajo de los administradores en objetivos atractivos.
Un ataque MitB exitoso podría permitir a los atacantes:
Dado que una sola cuenta de técnico comprometida puede afectar a numerosos clientes, proteger las sesiones del navegador es esencial para la seguridad de los proveedores de servicios gestionados (MSP).
Las organizaciones pueden reducir su riesgo mediante:
Aunque sus nombres son similares, estos ataques son diferentes:
| Hombre en el navegador | Hombre en el medio |
|---|---|
| El malware infecta el navegador de la víctima. | El atacante intercepta el tráfico de la red. |
| Funciona dentro del navegador. | Funciona entre el usuario y el servidor. |
| Se pueden modificar las transacciones después de iniciar sesión. | Captura o altera las comunicaciones en tránsito. |
| A menudo invisibles para las herramientas de seguridad de la red. | A menudo se ve mitigado por HTTPS y redes seguras. |
Un ataque de intermediario en el navegador (Man-in-the-Browser) es una forma sofisticada de malware que secuestra el navegador del usuario para robar credenciales, manipular transacciones y eludir las protecciones de seguridad tradicionales. Para las pymes, puede provocar fraude financiero y el compromiso de cuentas. Para los proveedores de servicios gestionados (MSP), supone un riesgo aún mayor, ya que los navegadores de los administradores comprometidos pueden proporcionar a los atacantes acceso a múltiples entornos de clientes, lo que hace que una sólida protección de los endpoints y la seguridad del navegador sean fundamentales.
Lecturas adicionales:
CyberHoot tiene otros recursos disponibles. A continuación, encontrará enlaces a todos nuestros recursos; no dude en consultarlos cuando lo desee:
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

¿Qué sucedió el jueves 12 de noviembre de 2026, alrededor de las 11 a. m. (hora del este)? Microsoft Outlook dejó de funcionar...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: “El poder tiende a corromper,...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Durante años hemos entrenado...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.