Cadena de matar

8 de enero de 2020 | Cybrary Cadena de matar
La cadena de muerte a la que debemos prestar atención para evitar vulneraciones de nuestra empresa.

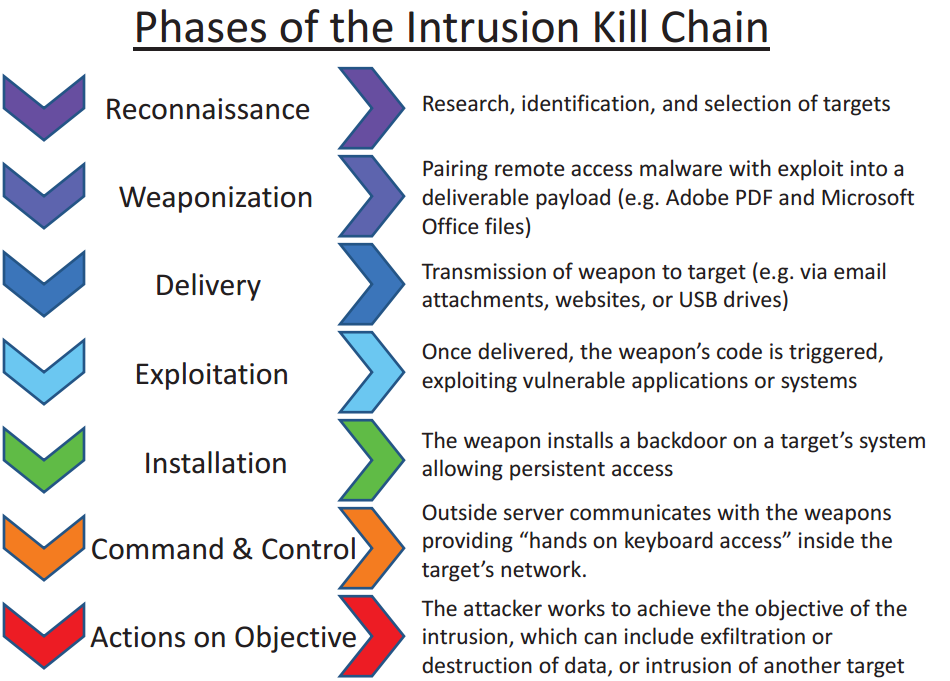
En ciberseguridad, la cadena de ataque (kill chain) revela las fases de un ciberataque, desde el reconocimiento inicial hasta la exfiltración de datos. Las cadenas de ataque también se utilizan como herramientas de gestión para que los profesionales de la seguridad mejoren continuamente la seguridad de sus sistemas y redes. Según Lockheed Martin, las amenazas deben pasar por varias fases en la cadena de ataque, entre ellas:

  1. Reconocimiento:El intruso selecciona el objetivo, lo investiga e intenta identificar vulnerabilidades en la red objetivo.
  2. Armamento:El intruso crea un arma de malware de acceso remoto, como un virus o gusano, adaptado a una o más vulnerabilidades.
  3. Entrega:El intruso transmite el arma al objetivo (por ejemplo, mediante archivos adjuntos de correo electrónico, sitios web o unidades USB)
  4. Explotación:El código del programa del arma de malware se activa y realiza acciones en la red de destino para explotar la vulnerabilidad.
  5. Instalación:Un arma de malware instala un punto de acceso (por ejemplo, una “puerta trasera”) que puede ser utilizado por un intruso.
  6. Comando y control:El malware permite que un intruso tenga acceso persistente y “con las manos en el teclado” a la red de destino.
  7. Acciones sobre objetivo:El intruso toma medidas para lograr sus objetivos, como la exfiltración de datos, la destrucción de datos o el cifrado para pedir un rescate.


¿Deberían las PYMES preocuparse por las Kill Chains?

En resumen, sí. Las cadenas de ataque ilustran el proceso mediante el cual los hackers se infiltran en tu red. Interrumpir la cadena de ataque significa descubrir al hacker antes de que complete el objetivo 7: Acciones sobre el objetivo . Como propietario de una PYME, te conviene implementar un programa de ciberseguridad sólido que pueda identificar a los hackers antes de que ejecuten su objetivo. En la mayoría de los casos, se trata de instalar un ataque de ransomware para obligarte a pagar en bitcoins. Las PYME pueden interrumpir la cadena de ataque mediante capacitación y concientización para evitar que se produzcan los pasos 3 a 7.

Fuente: Lockheed Martin, Varonis

Para obtener más información sobre Kill Chains, mira este breve video:

https://youtu.be/ucuytPpm2iI
Últimos Blogs

Manténgase actualizado con lo último información de seguridad

Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

Controles de velocidad vs. Descuentos para conductores seguros: Por qué las recompensas fomentan mejores hábitos de seguridad

Controles de velocidad vs. Descuentos para conductores seguros: Por qué las recompensas fomentan mejores hábitos de seguridad

Imagínate en la autopista, circulando a unos 20 km/h por encima del límite de velocidad, al igual que el resto del tráfico. Más adelante, frena...

LEER MÁS

Aviso de CyberHoot: Microsoft Outlook no funciona. Tu buen juicio no.

Aviso de CyberHoot: Microsoft Outlook no funciona. Tu buen juicio no.

¿Qué sucedió el jueves 12 de noviembre de 2026, alrededor de las 11 a. m. (hora del este)? Microsoft Outlook dejó de funcionar...

LEER MÁS

Extensiones maliciosas del navegador: Cómo mantener limpio tu navegador

Extensiones maliciosas del navegador: Cómo mantener limpio tu navegador

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: “El poder tiende a corromper,...

LEER MÁS


