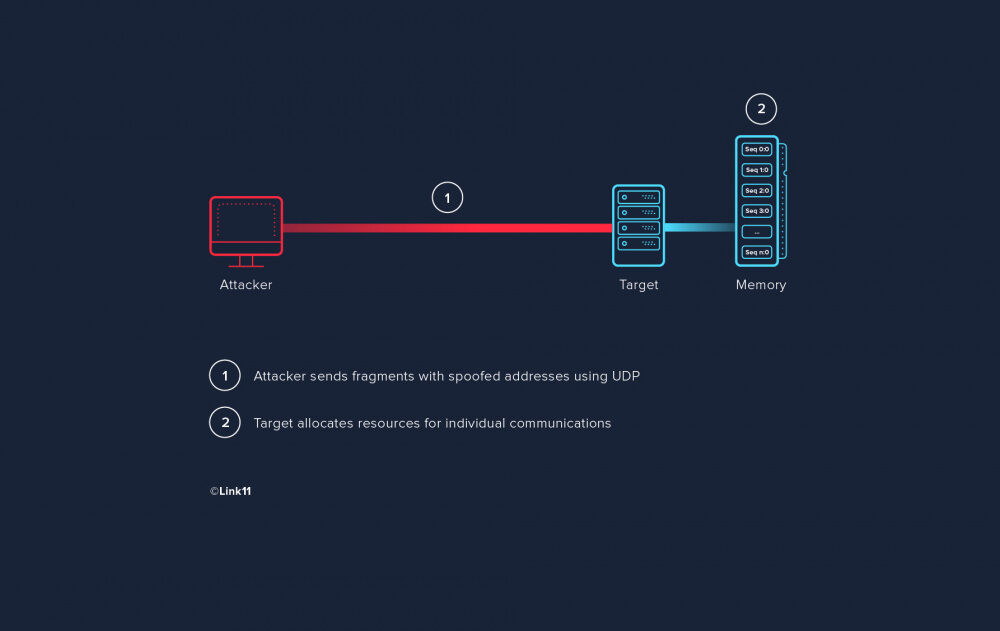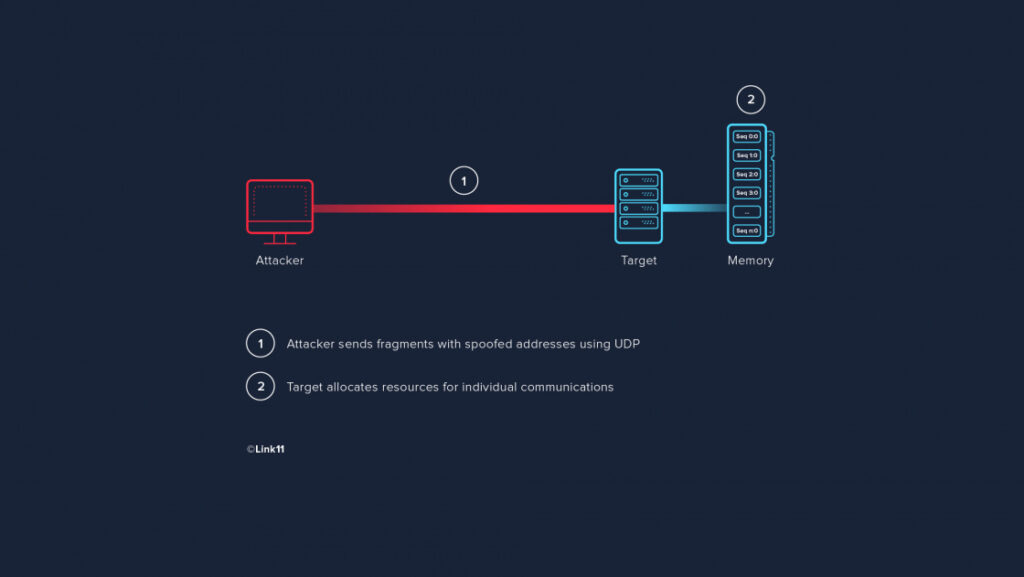
Un ataque de superposición de fragmentos, también conocido como ataque de fragmentación IP, se basa en la forma en que el Protocolo de Internet (IP) exige que se transmitan y procesen los datos. Estos ataques constituyen una forma de ataque de denegación de servicio (DoS) en la que el atacante sobrecarga una red explotando los mecanismos de fragmentación de datagramas.
Para comprender cómo funciona este ataque, debemos comprender cómo funciona la fragmentación de IP. La fragmentación de IP es una acción de comunicación en la que los datagramas IP se descomponen en paquetes más pequeños, se transmiten a través de una red y luego se reensamblan para formar el datagrama original. La fragmentación es vital para la transmisión de datos; cada red tiene su propio límite en el tamaño de los paquetes de datagramas que puede procesar. Los datagramas mayores que la Unidad Máxima de Transmisión (MTU) deben fragmentarse para una transmisión exitosa.
Estos ataques se llevan a cabo de dos maneras, primero, el atacante envía paquetes fraudulentos más grandes que la MTU puede manejar; estos paquetes son falsificaciones y en algunos casos no pueden ser reensamblados por la red receptora, lo que genera una sobrecarga de la red y una condición de denegación de servicio.
La segunda forma en que se llevan a cabo los ataques de fragmentación de datos es cuando el atacante apunta a los sistemas de ensamblaje de IP, impidiendo que la red vuelva a juntar los paquetes enviando fragmentos duplicados, fragmentos no secuenciados y fragmentos con instrucciones de reensamblaje falsificadas erróneamente; eventualmente, el servidor receptor se sobrecarga nuevamente y se produce una condición de denegación de servicio.
Fuente: Imperva
Términos relacionados: Denegación de servicio (DoS) , Denegación de servicio distribuida (DDoS) , Inundación
NetScout (antes Arbor Networks) , AT&T Cloud Protection , Verizon DDoS Prevention Services y Akamai DDoS Protection . Las empresas medianas y grandes podrían considerar adquirir contratos de protección DDoS y preconfigurar los servicios de protección con sus soluciones de red de distribución de contenido para poder activar la protección en segundos si sufren un ataque DDoS. Las pymes no deberían hacerlo.
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

Imagínate en la autopista, circulando a unos 20 km/h por encima del límite de velocidad, al igual que el resto del tráfico. Más adelante, frena...
LEER MÁS
¿Qué sucedió el jueves 12 de noviembre de 2026, alrededor de las 11 a. m. (hora del este)? Microsoft Outlook dejó de funcionar...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: “El poder tiende a corromper,...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.