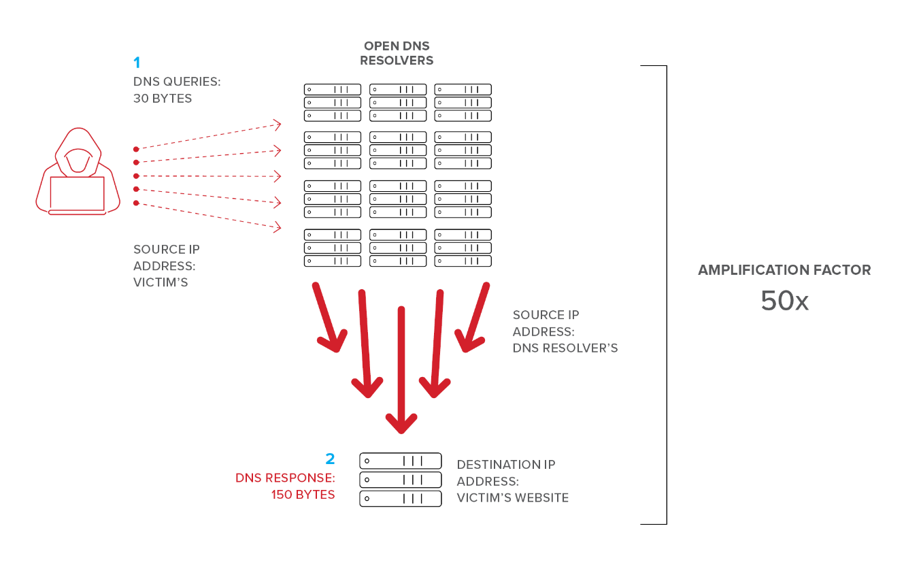
Un ataque de reflexión DNS, también conocido como ataque de amplificación DNS, es una forma de ataque de denegación de servicio distribuido (DDoS) . En este ataque, los piratas informáticos utilizan servidores DNS abiertos para amplificar su tráfico de ataque hasta 100 veces el tráfico original. Este tipo de ataque DDoS puede convertir 100 MB de tráfico de solicitudes DNS en 10 Gb de tráfico DDoS dirigido a un recurso en línea. En última instancia, esto puede provocar una interrupción del servicio para los usuarios legítimos del sistema o sitio web afectado.
TCP requiere un protocolo de enlace de tres vías. Esto impide que la mayoría de los ataques de TCP falsificados funcionen, ya que la pila TCP/IP puede enviar paquetes RST (reinicio) de forma eficiente a cualquier solicitud de protocolo de enlace TCP entrante inesperada. Sin embargo, el DNS no suele usar TCP para comunicarse debido a la sobrecarga que supone establecer protocolos de enlace de tres vías. El DNS prioriza la eficiencia y la velocidad por encima de todo y, en su lugar, utiliza UDP (paquetes de datagramas de usuario). Por eso funciona en estos ataques de amplificación de DNS: los paquetes UDP no requieren el protocolo de enlace de tres vías.
En un ataque de reflexión, se envían múltiples solicitudes DNS falsificadas a servidores DNS abiertos en Internet utilizando una IP de origen falsificada de la máquina objetivo. Los servidores DNS receptores envían diligentemente los datos de respuesta solicitados a la dirección de retorno de la IP de origen falsificada. En este ataque, los atacantes inundan el servidor DNS con estas solicitudes alteradas, sobrecargando la máquina objetivo con tantos paquetes UDP que ya no puede responder a consultas legítimas. Pero no siempre. El manejo de UDP es eficiente, por lo que requiere muchas conexiones falsificadas. Pero ¿y si pudiéramos amplificar el ataque de alguna manera?
Aquí es donde los hackers se vuelven astutos. Cambian el ataque de reflexión de una pequeña respuesta de los servidores DNS a una solicitud del archivo ZONE completo para un sitio DNS grande. Aquí es donde una solicitud con 1 bytes de datos puede amplificarse para obligar a un servidor DNS a responder con 30 veces más datos en los paquetes de respuesta.
En los ataques de amplificación y reflexión de DNS, los piratas informáticos que controlan un pequeño número de sistemas de redes de bots pueden amplificar su tráfico de ataque 100 veces para crear una avalancha de datos hacia la máquina objetivo, dejándola fuera de servicio.
Espere. Esto puede ser difícil de digerir. En 25 años de ciberseguridad, CyberHoot no ha presenciado muchos de estos ataques DDoS contra pymes. No figura entre los 20 principales ataques que Verizon describe en su informe de seguridad de datos (DBIR). Que sea posible no significa que sea probable. Si sufre un ataque DDoS como este, deberá contactar inmediatamente con un proveedor de protección DDoS de la lista a continuación e implementar una de sus soluciones bajo demanda. La configuración será más costosa en caso de emergencia, pero si nunca sufre un ataque, no tendrá que pagar.
Imperva | NetScout | Akamai | CloudFlare | Radware
Términos relacionados: Redes de bots, administradores de bots y maestros de bots , Ataque de denegación de servicio distribuido (DDoS)
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

¿Qué sucedió el jueves 12 de noviembre de 2026, alrededor de las 11 a. m. (hora del este)? Microsoft Outlook dejó de funcionar...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: “El poder tiende a corromper,...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Durante años hemos entrenado...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.

