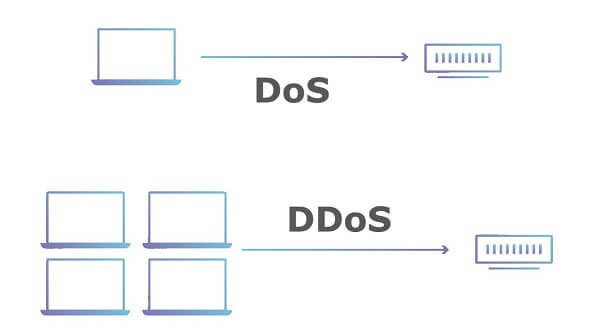
Un ataque de denegación de servicio (DoS) impide o dificulta el uso autorizado de los recursos o servicios de un sistema de información. Un DoS se produce cuando los hackers intentan impedir que los usuarios legítimos accedan a un servicio, dañando la tecnología. Los ataques de denegación de servicio suelen realizarse mediante un ataque de denegación de servicio distribuido (DDoS) , utilizando numerosos sistemas para saturar un servidor con datos y tráfico.
Un ataque de denegación de servicio distribuido (DDoS) puede representar una amenaza potencial para empresas de juegos de azar u otras empresas medianas y grandes, como bancos y contratistas de defensa. Los ataques DDoS rara vez se utilizan contra pymes, a menos que perturben a un grupo de hackers. En otros casos, un grupo de hackers ataca a otro. No decimos que no ocurrirá, pero el coste de la protección es tan elevado en muchos casos que el consejo para una pyme es conocerlo y establecer una relación con un proveedor de protección DDoS sin pagar por él. Entre los proveedores de protección DDoS se incluyen Arbor Networks, AT&T, Verizon y Akamai. Las empresas medianas y grandes deberían tener contratos para protegerse en segundos ante un ataque DDoS. Las pymes no deberían.
Términos relacionados : Denegación de servicio distribuida
Fuente: Glosario del NCSD
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

Imagínate en la autopista, circulando a unos 20 km/h por encima del límite de velocidad, al igual que el resto del tráfico. Más adelante, frena...
LEER MÁS
¿Qué sucedió el jueves 12 de noviembre de 2026, alrededor de las 11 a. m. (hora del este)? Microsoft Outlook dejó de funcionar...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: “El poder tiende a corromper,...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.

