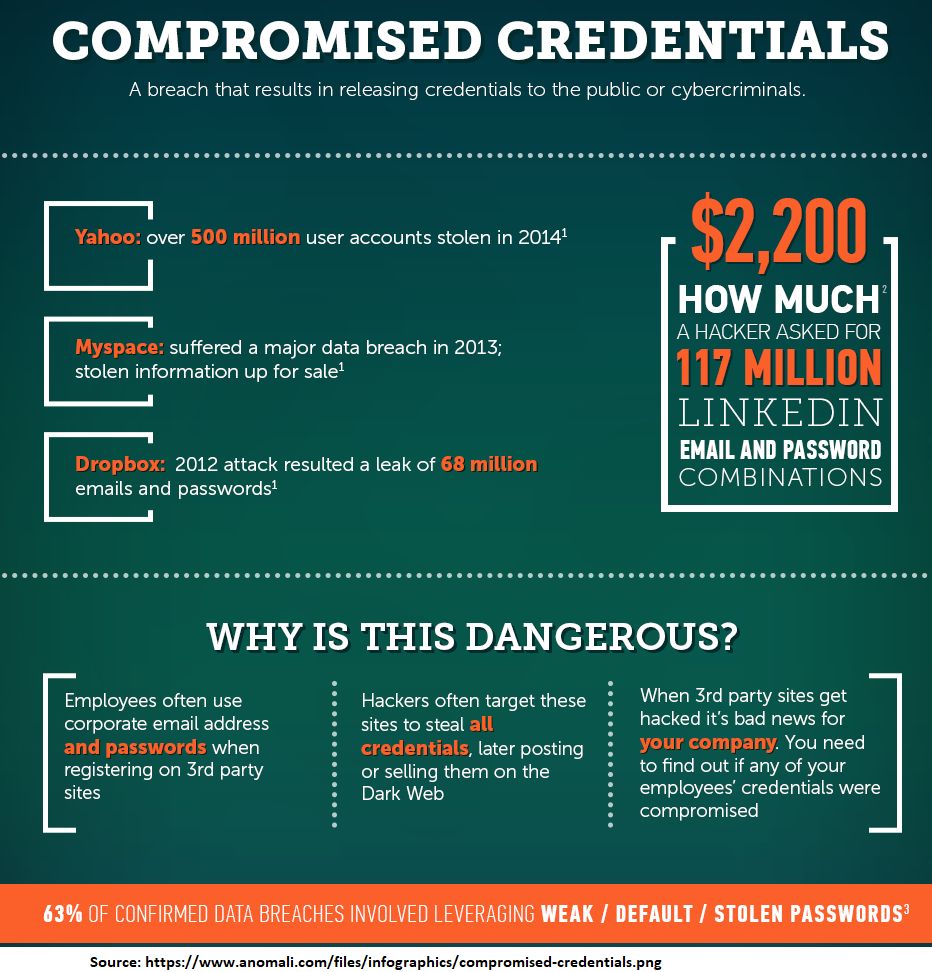
Las credenciales comprometidas se producen cuando el nombre de usuario y la contraseña de un usuario desprevenido están en posesión de un hacker. Estas credenciales han sido comprometidas. El riesgo puede ocurrir de diversas maneras. Dos de las más comunes son sitios web vulnerados, como se muestra en el gráfico anterior (Yahoo, MySpace y DropBox son ejemplos de vulneraciones a gran escala).
Otra forma es el resultado de una campaña de phishing exitosa en la que los empleados intentan abrir un documento o archivo enviado por un compañero o socio comercial y este solicita inmediatamente sus credenciales de Google o Microsoft. Lo que realmente sucede es que se encuentra en un sitio web de hackers que robará las credenciales de su cuenta de correo electrónico si las ingresa.
Las consecuencias pueden ser devastadoras. Los hackers saben que, una vez que acceden a la cuenta de correo electrónico de un empleado, pueden enviar otro ataque de phishing para robar las credenciales de otras personas a TODAS las direcciones de correo electrónico de esa cuenta comprometida. Esto es lo que hace que estos ataques sean tan devastadores, rápidos y efectivos. Para obtener más información sobre un caso real, lea el artículo del blog titulado: Ataque en cadena.
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

Imagínate en la autopista, circulando a unos 20 km/h por encima del límite de velocidad, al igual que el resto del tráfico. Más adelante, frena...
LEER MÁS
¿Qué sucedió el jueves 12 de noviembre de 2026, alrededor de las 11 a. m. (hora del este)? Microsoft Outlook dejó de funcionar...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: “El poder tiende a corromper,...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.