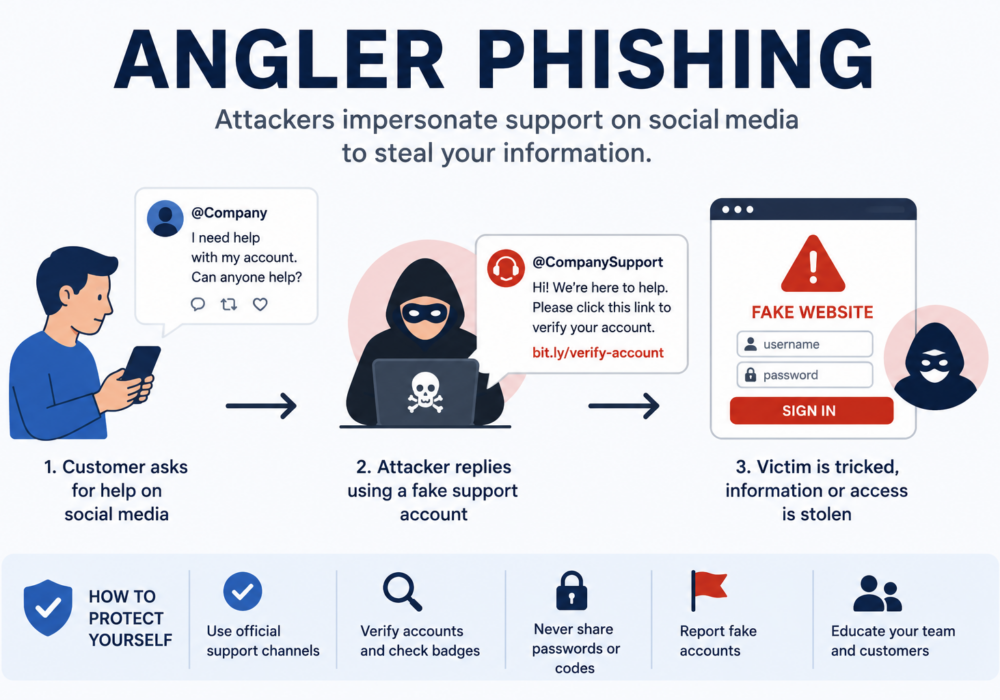
El phishing selectivo es una forma de ingeniería social en la que los ciberdelincuentes se hacen pasar por el equipo de atención al cliente de una empresa en las redes sociales para engañar a las personas y conseguir que revelen información confidencial, descarguen software malicioso o realicen pagos fraudulentos.
En lugar de enviar correos electrónicos de phishing, los atacantes monitorean plataformas como X (antes Twitter), Facebook, Instagram y LinkedIn en busca de usuarios que soliciten ayuda a las empresas. Luego, responden rápidamente utilizando cuentas falsas que se asemejan mucho al perfil de soporte oficial de la empresa.
Debido a que la víctima cree que se está comunicando con un servicio de atención al cliente legítimo, el phishing mediante la técnica del "fishing" puede ser muy eficaz.
Un ataque típico de phishing dirigido a pescadores sigue estos pasos:
Estas cuentas falsas suelen parecer convincentes, lo que dificulta que los usuarios las distingan de los canales de soporte legítimos.
Los atacantes utilizan el phishing con anzuelos para:
Las pequeñas y medianas empresas dependen cada vez más de las redes sociales para interactuar con sus clientes. Si los atacantes se hacen pasar por la empresa, los clientes podrían compartir información confidencial sin saberlo o perder dinero, lo que dañaría la reputación de la compañía.
Las posibles consecuencias incluyen:
Las pymes suelen tener menos recursos para monitorizar las redes sociales de forma continua, lo que las convierte en objetivos atractivos.
Los proveedores de servicios gestionados (MSP, por sus siglas en inglés) suelen ofrecer soporte a través de correo electrónico, chat y redes sociales. Los atacantes pueden suplantar la identidad de técnicos o cuentas de soporte de los MSP para atacar a los clientes.
Los riesgos incluyen:
Dado que los proveedores de servicios gestionados (MSP) son asesores de confianza, los atacantes suelen aprovechar esa confianza para engañar a los clientes.
Las organizaciones pueden reducir su riesgo mediante:
| Phishing de pescador | Phishing tradicional |
|---|---|
| Tiene lugar en las redes sociales. | Generalmente se entrega por correo electrónico o mensaje de texto. |
| Suplanta la identidad del servicio de atención al cliente. | Suplanta la identidad de bancos, empresas o compañeros de trabajo. |
| Se dirige a personas que buscan ayuda. | Se dirige a cualquier persona que reciba el mensaje. |
| A menudo comienza con publicaciones públicas | Generalmente comienza con mensajes no solicitados. |
El phishing de Angler es un ataque de phishing basado en redes sociales que explota la confianza en el soporte al cliente al suplantar cuentas legítimas de la empresa. Para las pymes, puede dañar las relaciones con los clientes, provocar fraudes y perjudicar la reputación de la marca. Para los proveedores de servicios gestionados (MSP), supone un riesgo aún mayor, ya que los atacantes pueden suplantar la identidad de técnicos de confianza para acceder a los sistemas de los clientes. La monitorización de las redes sociales, la formación de los usuarios y la protección de las cuentas oficiales son defensas esenciales contra el phishing de Angler. Proteger los datos confidenciales antes de que los atacantes puedan utilizarlos. Para las pymes, ofrece un sistema de alerta temprana contra el compromiso de cuentas y el ransomware. Para los MSP, permite una protección proactiva del cliente, refuerza las ofertas de seguridad gestionada y demuestra el valor continuo de la ciberseguridad al identificar las amenazas antes de que se conviertan en incidentes.
Lecturas adicionales:
CyberHoot tiene otros recursos disponibles. A continuación, encontrará enlaces a todos nuestros recursos; no dude en consultarlos cuando lo desee:
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

¿Qué sucedió el jueves 12 de noviembre de 2026, alrededor de las 11 a. m. (hora del este)? Microsoft Outlook dejó de funcionar...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: “El poder tiende a corromper,...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Durante años hemos entrenado...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.