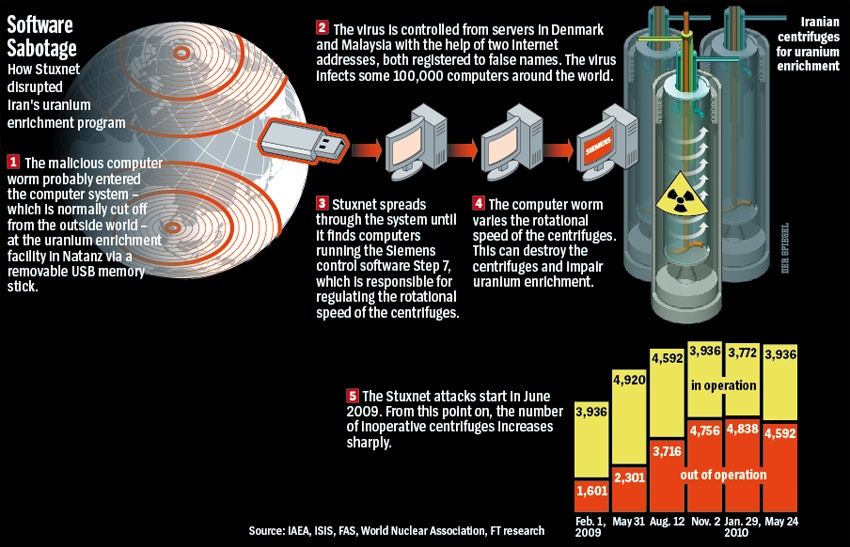
Stuxnet es un gusano informático descubierto en 2010, que muchos creen que llevaba desarrollándose al menos desde 2005. Stuxnet atacaba los sistemas de control y adquisición de datos (SCADA) y muchos expertos creen que es el malware responsable de los graves daños causados al programa nuclear iraní. Estados Unidos e Israel no han admitido abiertamente su participación en el ciberataque, pero se cree que el malware fue creado por estos dos países.
El malware Stuxnet atacó los sistemas SCADA que controlaban procesos específicos en las centrifugadoras de gas que separan material nuclear. Stuxnet comprometió casi el 25 % de las centrifugadoras nucleares de Irán, infectando más de 200,000 1,000 ordenadores y provocando el deterioro físico de XNUMX máquinas hasta el punto de quedar inutilizables.
Una vez que el virus Stuxnet se desató y logró su objetivo de retrasar el programa nuclear de Irán dañando las centrifugadoras utilizadas para purificar las materias primas necesarias para una bomba nuclear, Estados Unidos e Israel lograron su propósito y ese fue el final de las cosas... ¿correcto?
¡Absolutamente no! El problema de liberar el que posiblemente sea el malware más sofisticado de su época, para infectar las máquinas de un Estado que supuestamente posee la cuarta mejor fuerza de ciberseguridad del mundo, radica en que podrán aplicar ingeniería inversa a tu arma (Stuxnet). Entonces, Irán podrá utilizar este malware para sus propios fines.
Inicialmente, los especialistas en ética informática y los investigadores forenses del virus Stuxnet debatieron las ventajas y desventajas de usar una "herramienta justa" que solo afectara a las centrifugadoras Siemens, obtenidas ilegalmente por Irán, y si respetaban las dos leyes de la guerra: la proporcionalidad y la discreción. Sin embargo, especialistas en ética posteriores han señalado que la introducción de un malware tan avanzado en el mundo y el uso de ataques asimétricos deberían reconsiderarse. Si bien su propósito fue transitorio, el conocimiento que contiene este malware es significativo (se atacaron cuatro vulnerabilidades de día cero) y potencialmente perjudicial para el resto del mundo si cae en las manos equivocadas. Como lo expresó Ralph Langner, investigador forense, esta nueva ciberarma "podría considerarse un ejemplo clásico de un enfoque de 'guerra justa'. No mató a nadie. Eso es bueno. Pero me temo que esto es solo una visión a corto plazo. A largo plazo, ha abierto la caja de Pandora".
Términos relacionados : Virus ILOVEYOU , Virus Melissa , Ingeniería inversa
Lectura adicional :
La historia secreta del intento de atacar a Irán
Stuxnet y sus lecciones ocultas sobre la ética de las ciberarmas
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Lo sabemos desde hace tiempo...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Tengo la suerte de tener...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Recuerdo los primeros días de...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.