Blog > Página 28

Cybrary


Su suscripción no se pudo guardar. Inténtalo de nuevo.
¡Ya casi terminamos! Revisa tu bandeja de entrada y haz clic en el enlace para confirmar tu suscripción.
Secuestro de enlaces

Secuestro de enlaces

El secuestro de enlaces es una práctica que se utiliza para redirigir los enlaces de un sitio web a otro. Generalmente, esto es...

LEER MÁS
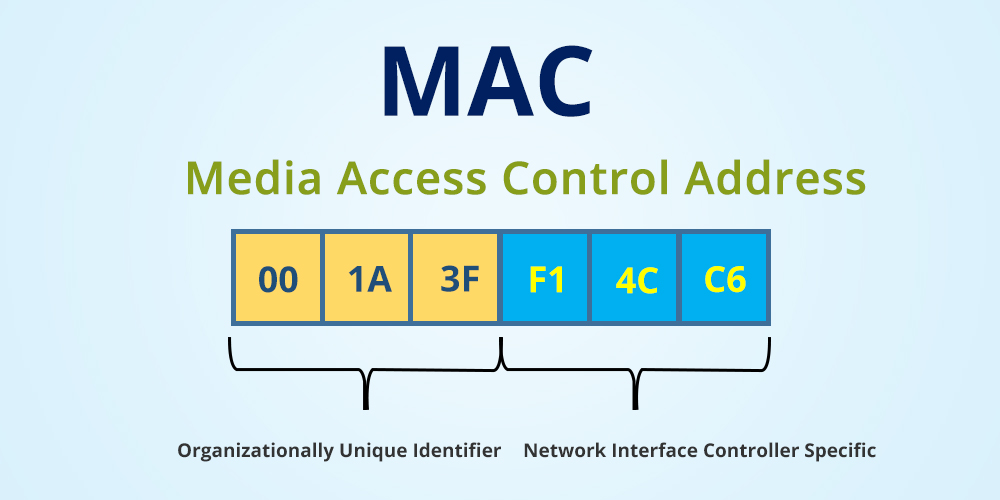
Dirección de control de acceso al medio (MAC)

Dirección de control de acceso al medio (MAC)

Una dirección de control de acceso al medio (MAC) es un número de identificación de hardware que se asigna de forma única...

LEER MÁS
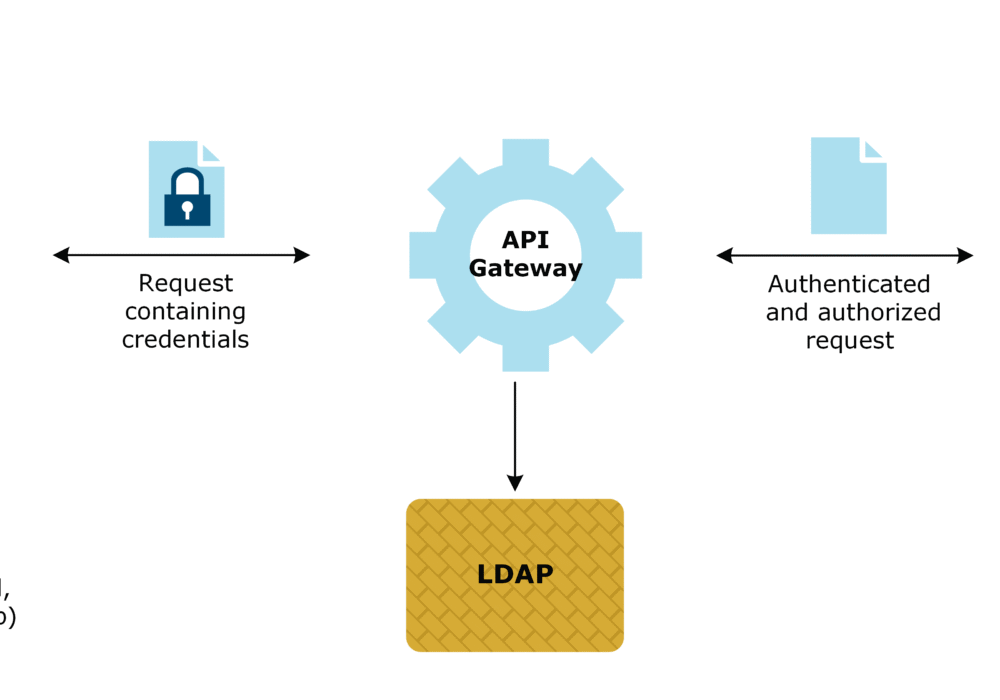
Protocolo ligero de acceso a directorios (LDAP)

Protocolo ligero de acceso a directorios (LDAP)

Un protocolo ligero de acceso a directorios (LDAP) es un estándar industrial abierto e independiente del proveedor...

LEER MÁS
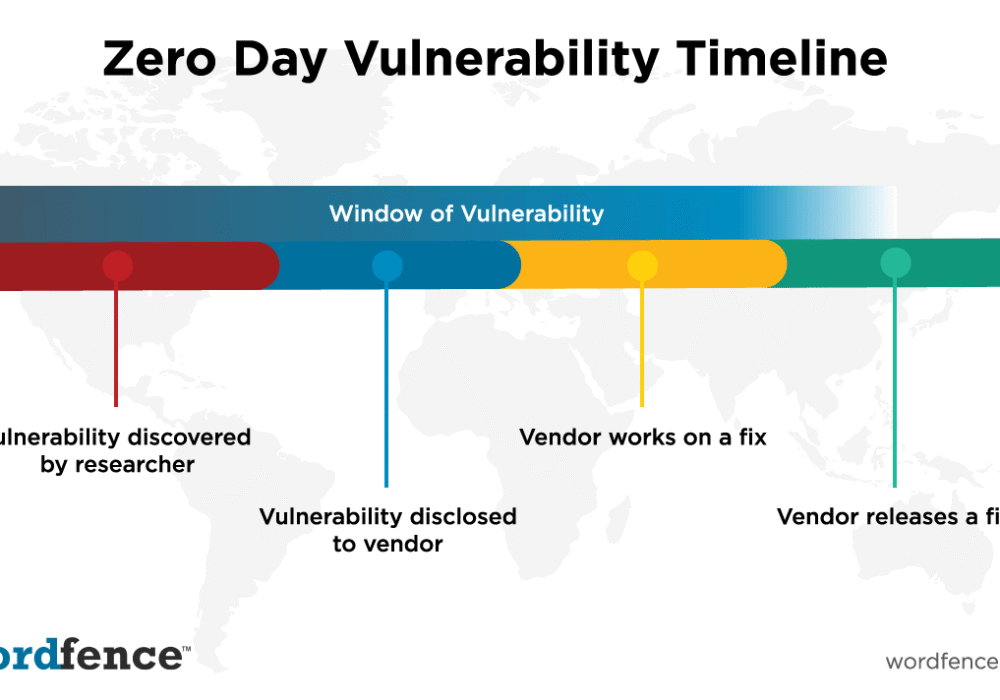
Vulnerabilidades de día cero

Vulnerabilidades de día cero

Una vulnerabilidad de día cero es un fallo de seguridad desconocido para el proveedor del software o la empresa en la que se encuentra...

LEER MÁS
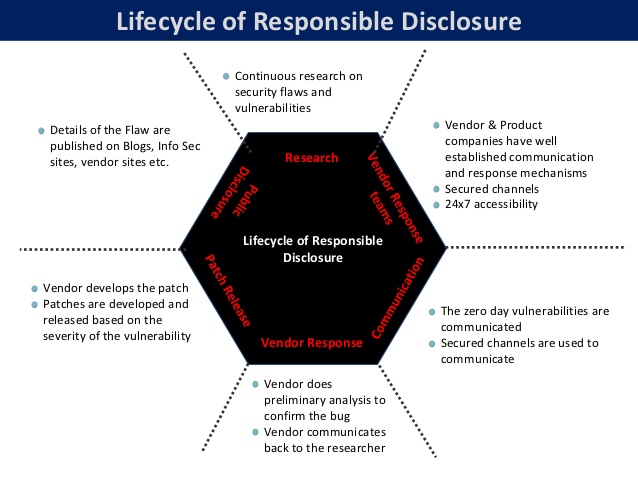
Divulgación Responsable

Divulgación Responsable

La divulgación responsable se refiere a la mejor práctica seguida por la mayoría de los investigadores de seguridad...

LEER MÁS
Venganza Porno

Venganza Porno

La pornografía vengativa son imágenes o vídeos sexualmente explícitos de una persona publicados en línea sin el consentimiento de esa persona.

LEER MÁS
Usuario privilegiado

Usuario privilegiado

Un usuario privilegiado es un usuario de un ordenador que está autorizado a eludir los mecanismos normales de control de acceso, normalmente para...

LEER MÁS
Servidor de comando y control (C&C)

Servidor de comando y control (C&C)

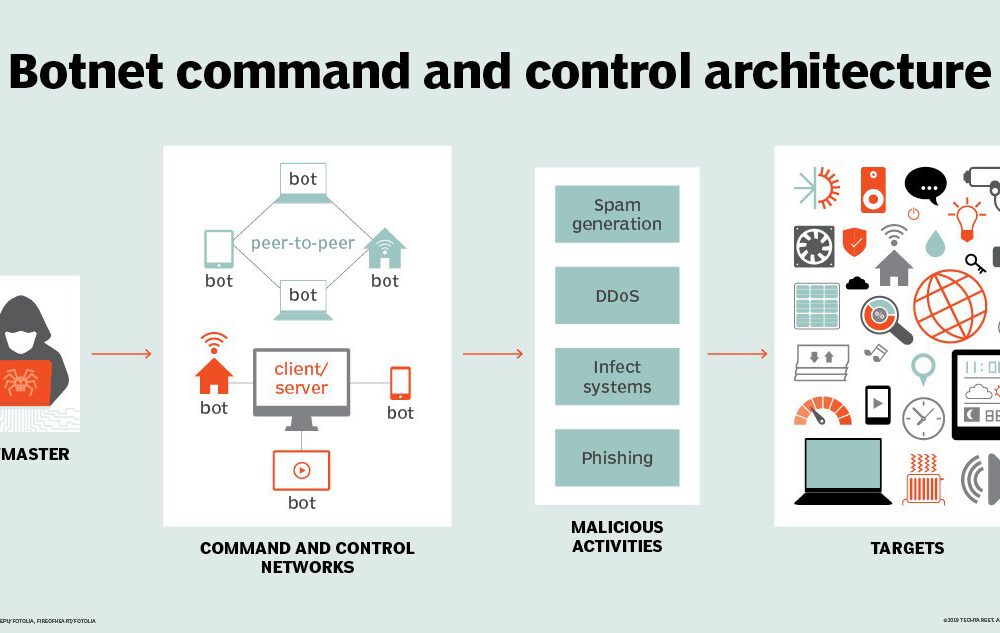
Un servidor de comando y control (C&C) es una computadora controlada de forma remota por un ciberdelincuente que...

LEER MÁS
Tarro de miel

Tarro de miel

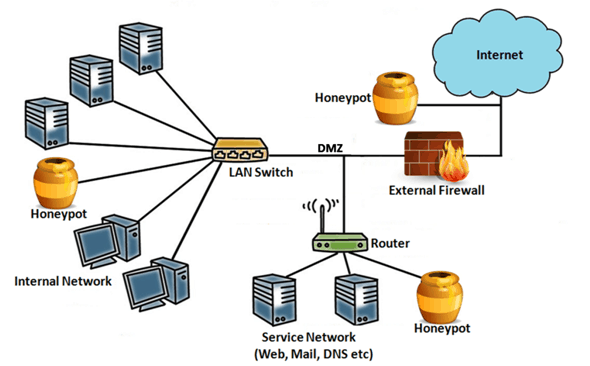
Un honeypot en ciberseguridad se refiere a una estrategia utilizada para atrapar a delincuentes cibernéticos en el acto de intentar...

LEER MÁS
Equipo de respuesta ante emergencias informáticas (CERT)

Equipo de respuesta ante emergencias informáticas (CERT)

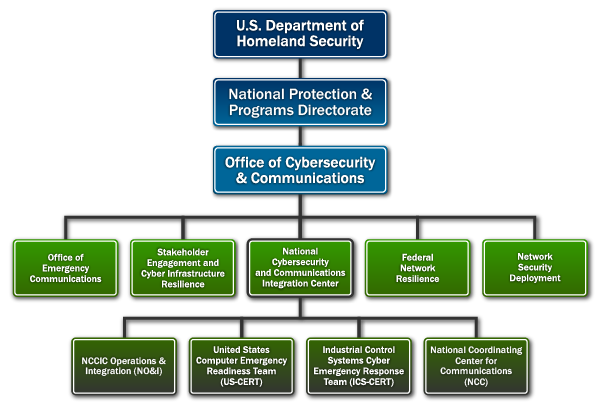
Un Equipo de Respuesta a Emergencias Informáticas (CERT) es un grupo de expertos en seguridad que responden...

LEER MÁS
Poliinstanciación

Poliinstanciación

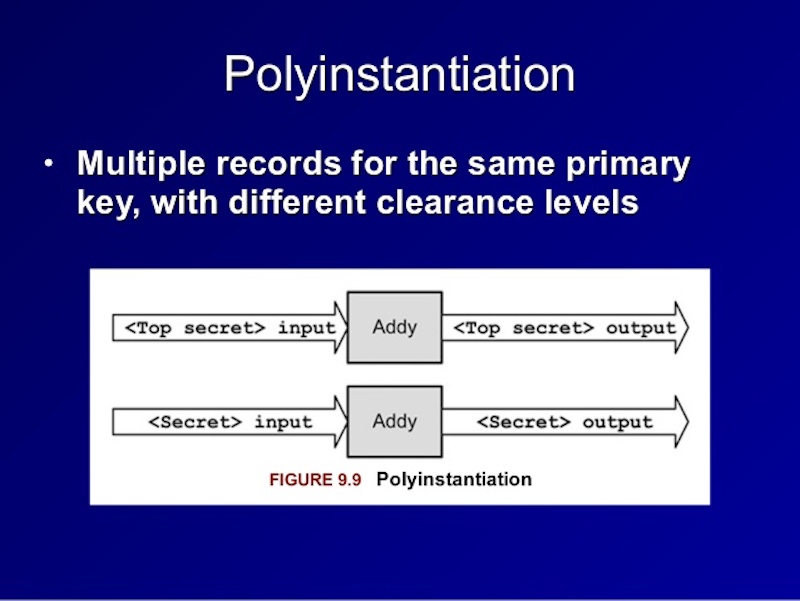
La poliinstanciación es una estrategia de ciberseguridad en la que se crean múltiples instancias de un recurso compartido...

LEER MÁS
Protocolo de transferencia de archivos (FTP)

Protocolo de transferencia de archivos (FTP)

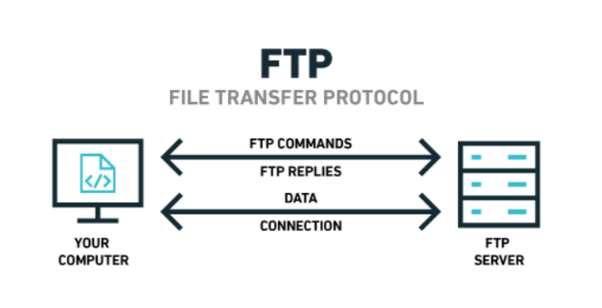
El Protocolo de Transferencia de Archivos (FTP) es un protocolo de comunicaciones utilizado para transferir o intercambiar archivos...

LEER MÁS
Testimonios

Vea quién está hablando de CiberHoot

CyberHoot nos permite acceder a asesoramiento experto en ciberseguridad sin tener que contratar a un especialista a tiempo completo.
Chris McKay, LMRPA, Vicepresidente, Socio
La capacitación en concientización cibernética de CyberHoot es un punto de inflexión para las empresas que buscan construir una sólida cultura de seguridad.
cris blanco, cyberSuite, Jefe de Asesoría Cibernética
Tras 9 meses de formación en concientización sobre CyberHoot, una empresa de gestión financiera con 4 mil millones de dólares en activos fue sometida a una prueba de phishing realizada por Fellsway Group. Ningún empleado hizo clic en la prueba. En cambio, el mismo ataque de phishing...
Juan Mumford, Director de Riesgos de Fellsway Group
Si bien es bien sabido que existen muchas amenazas a la ciberseguridad, descubrir cómo protegerse sin exponerse accidentalmente puede ser una tarea abrumadora. Para una organización pequeña como la nuestra, este tipo de experiencia y tiempo para investigar...
Astrid Wielens, Pasos de cebra, Director Ejecutivo
Usar CyberHoot fue una de las mejores decisiones que tomamos con respecto al SAT. Está totalmente automatizado, la capacitación es interesante y la participación del personal es alta en comparación con otros proveedores.
Michael Gibby, SEQ IT Services, Fundador y Director General