Expertos en ciberseguridad de Guardicore publicaron un informe sobre las vulnerabilidades de seguridad de la función "Autodiscover" de Microsoft. En tan solo cuatro meses, recopilaron más de 372,072 credenciales de dominio y aproximadamente 100.000 contraseñas únicas en sus servidores Exchange maliciosos mediante el registro de dominios de nivel superior "autodiscover.com", como autodiscover.com.br (Brasil) o autodiscover.com.uk (Reino Unido).
WhatsApp , una aplicación móvil propiedad de Facebook, permite a los usuarios enviar mensajes de texto, realizar llamadas de voz y compartir documentos con otros usuarios de WhatsApp. Se alega que el divorcio de Jeff Bezos en 2018 estuvo vinculado a fotos robadas debido a una vulnerabilidad de seguridad en WhatsApp en su teléfono móvil, que permitió a los hackers robar fotos de Jeff con su amante. Desde el ataque a Bezos en 2018, WhatsApp ha estado trabajando para mejorar su reputación en materia de seguridad.
En la primavera y el verano de 2021, piratas informáticos se infiltraron sigilosamente en Umoja , el software de gestión de proyectos propiedad de las Naciones Unidas (ONU) , accediendo a la red y robando datos críticos para utilizarlos en ataques posteriores. « Los datos robados de la red de la ONU podrían utilizarse para atacar a organismos dentro de la ONU, y potencialmente ya se han utilizado», según Stéphane Dujarric, portavoz del Secretario General de la ONU, tal como se detalla en este informe.
T-Mobile, autoproclamada líder en 5G , figura entre las peores empresas en cuanto a brechas de ciberseguridad, según CyberHoot. En los últimos siete años, T-Mobile ha sufrido al menos cuatro brechas. En 2015, se robaron 15 millones de números de seguro social y direcciones de sus suscriptores. En 2018, la información personal de 2 millones de suscriptores se vio comprometida. En 2019, la información personal de 1 millón de suscriptores quedó expuesta . Finalmente, en 2020, sufrieron una brecha que afectó a 4 200,000 suscriptores. Ahora descubrimos que toda la información que habían recopilado fue robada.
Recientemente, las plataformas de intercambio de criptomonedas, donde se pueden comprar y vender criptomonedas en Internet, han sido objeto de ataques activos y exitosos. En un caso, la plataforma china Poly Networks fue robada de aproximadamente 600 millones de dólares en criptomonedas. Por suerte, el hacker tuvo la ética de devolver la mayor parte, si no la totalidad (finalmente), a Poly Networks después de que esta prometiera solucionar la vulnerabilidad que había explotado. Unas semanas después del incidente de Poly Networks, la plataforma japonesa Liquid fue atacada por hackers que robaron 100 millones de dólares en criptomonedas. ¿Qué está pasando?
El equipo de investigación de vulnerabilidades de Microsoft Edge publicó recientemente detalles sobre una nueva función en desarrollo llamada "Modo Súper Seguro" (SDSM). SDSM está diseñado para mejorar la seguridad sin pérdidas significativas de rendimiento. Para ello, SDSM elimina los compiladores Just-In-Time (JIT) de JavaScript , que fueron diseñados para aumentar la velocidad de carga de las páginas y el rendimiento del navegador, pero que son particularmente vulnerables a los ataques de hackers.
BazarCaller es una nueva banda de ciberdelincuentes que utiliza el vishing para engañar a sus víctimas y obtener información o acceso a sus dispositivos. El vishing es una práctica maliciosa que consiste en realizar llamadas telefónicas o dejar mensajes de voz haciéndose pasar por empresas de renombre para obtener información personal o financiera. El vishing es similar al phishing , pero se realiza por teléfono en lugar de correo electrónico.
“Con todas estas ofertas juntas, CyberHoot debe ser una tecnología disruptiva en la industria y atraer a un gran número de MSP”.
Max Krider
Gerente de Proyectos | Soluciones Tecnológicas Creativas
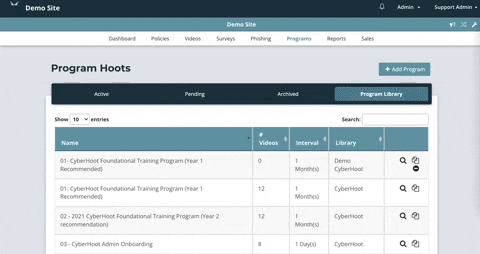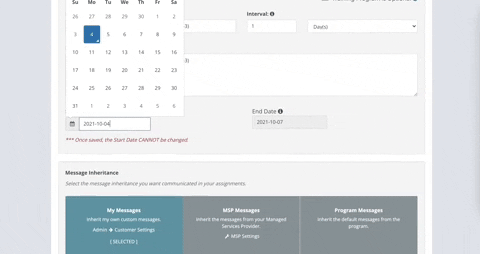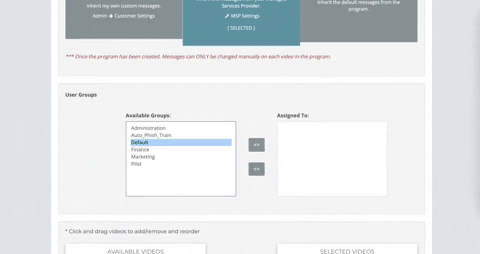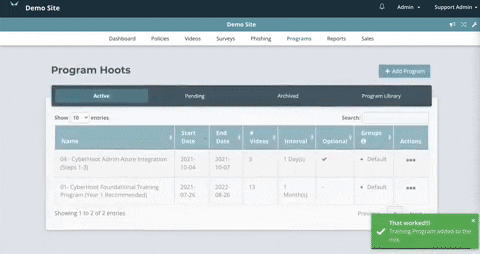
CyberHoot ha actualizado su Módulo de Programas para reflejar los cambios solicitados por los administradores. Anteriormente, era necesario que los administradores activaran un programa antes de asignarle una fecha y un grupo. Ahora, CyberHoot lo ha simplificado aún más: simplemente dirígete a la pestaña de Programas y sigue el video a la derecha como guía.
CyberHoot añadió una función que permite a los MSP responder como punto de contacto a las preguntas de CyberHoot sobre cumplimiento normativo y asignación de usuarios. Anteriormente, cuando un usuario respondía a un correo electrónico de CyberHoot, independientemente de su naturaleza, los empleados de CyberHoot recibían y respondían la pregunta. Ahora, los MSP pueden responder a las consultas de sus usuarios configurando su correo electrónico de contacto en su entorno de revendedor. Para ello, siga el video a la derecha como guía.
CyberHoot ha facilitado aún más la configuración de su programa de referidos para los administradores si aún no lo han hecho. Simplemente sigan las instrucciones del video a la derecha para configurar sus pagos.
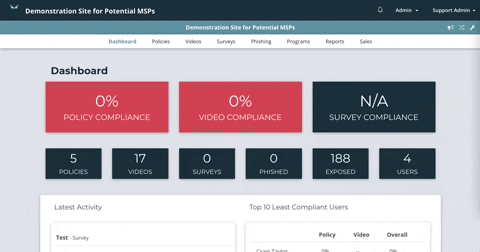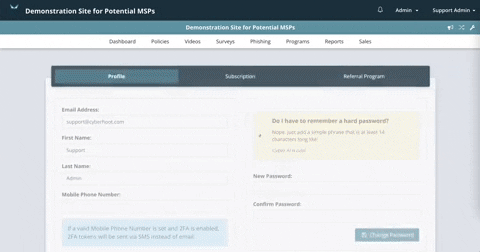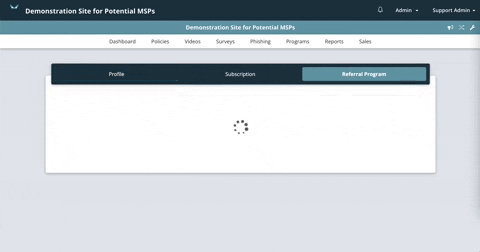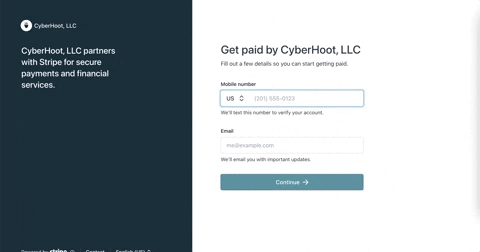
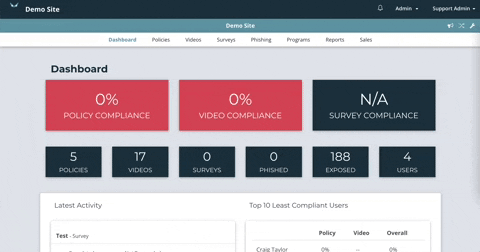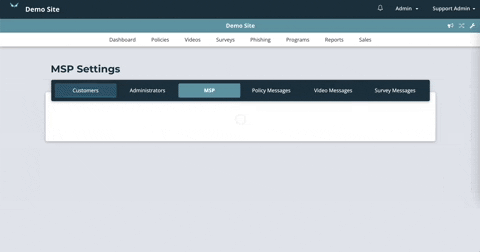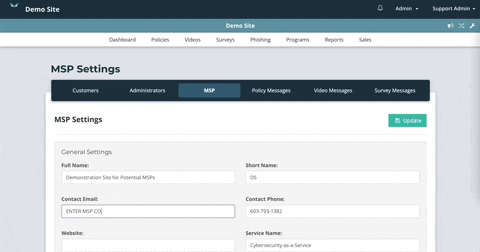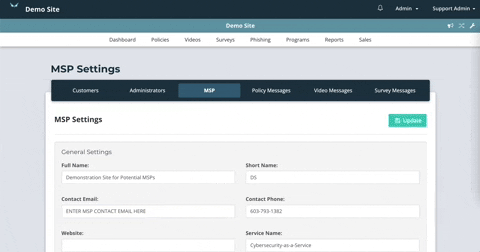
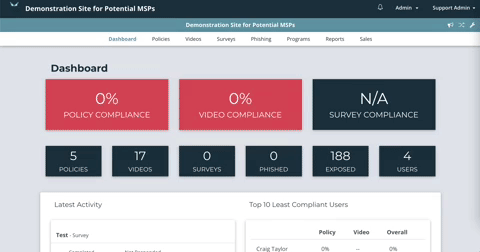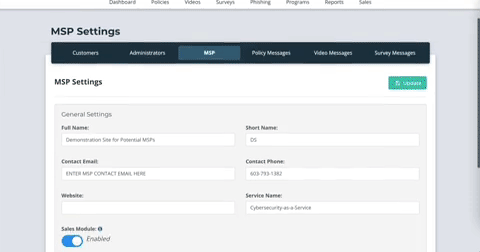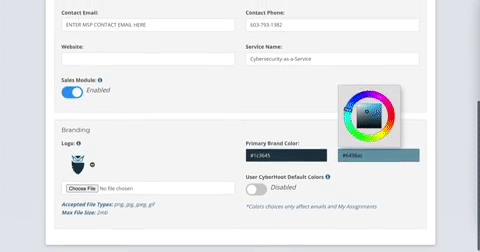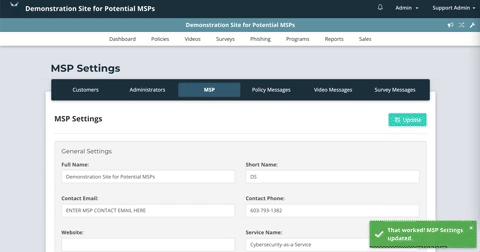
Los revendedores de CyberHoot ahora pueden personalizar la experiencia de CyberHoot para sus usuarios. Los MSP/Revendedores pueden usar su logotipo y los colores de su empresa en todas las comunicaciones de CyberHoot con sus usuarios, lo que mejora la apariencia de la herramienta desde la perspectiva del usuario. Estos ajustes se pueden configurar en la sección "MSP", en "Configuración de MSP". Vea el video a la derecha como referencia.
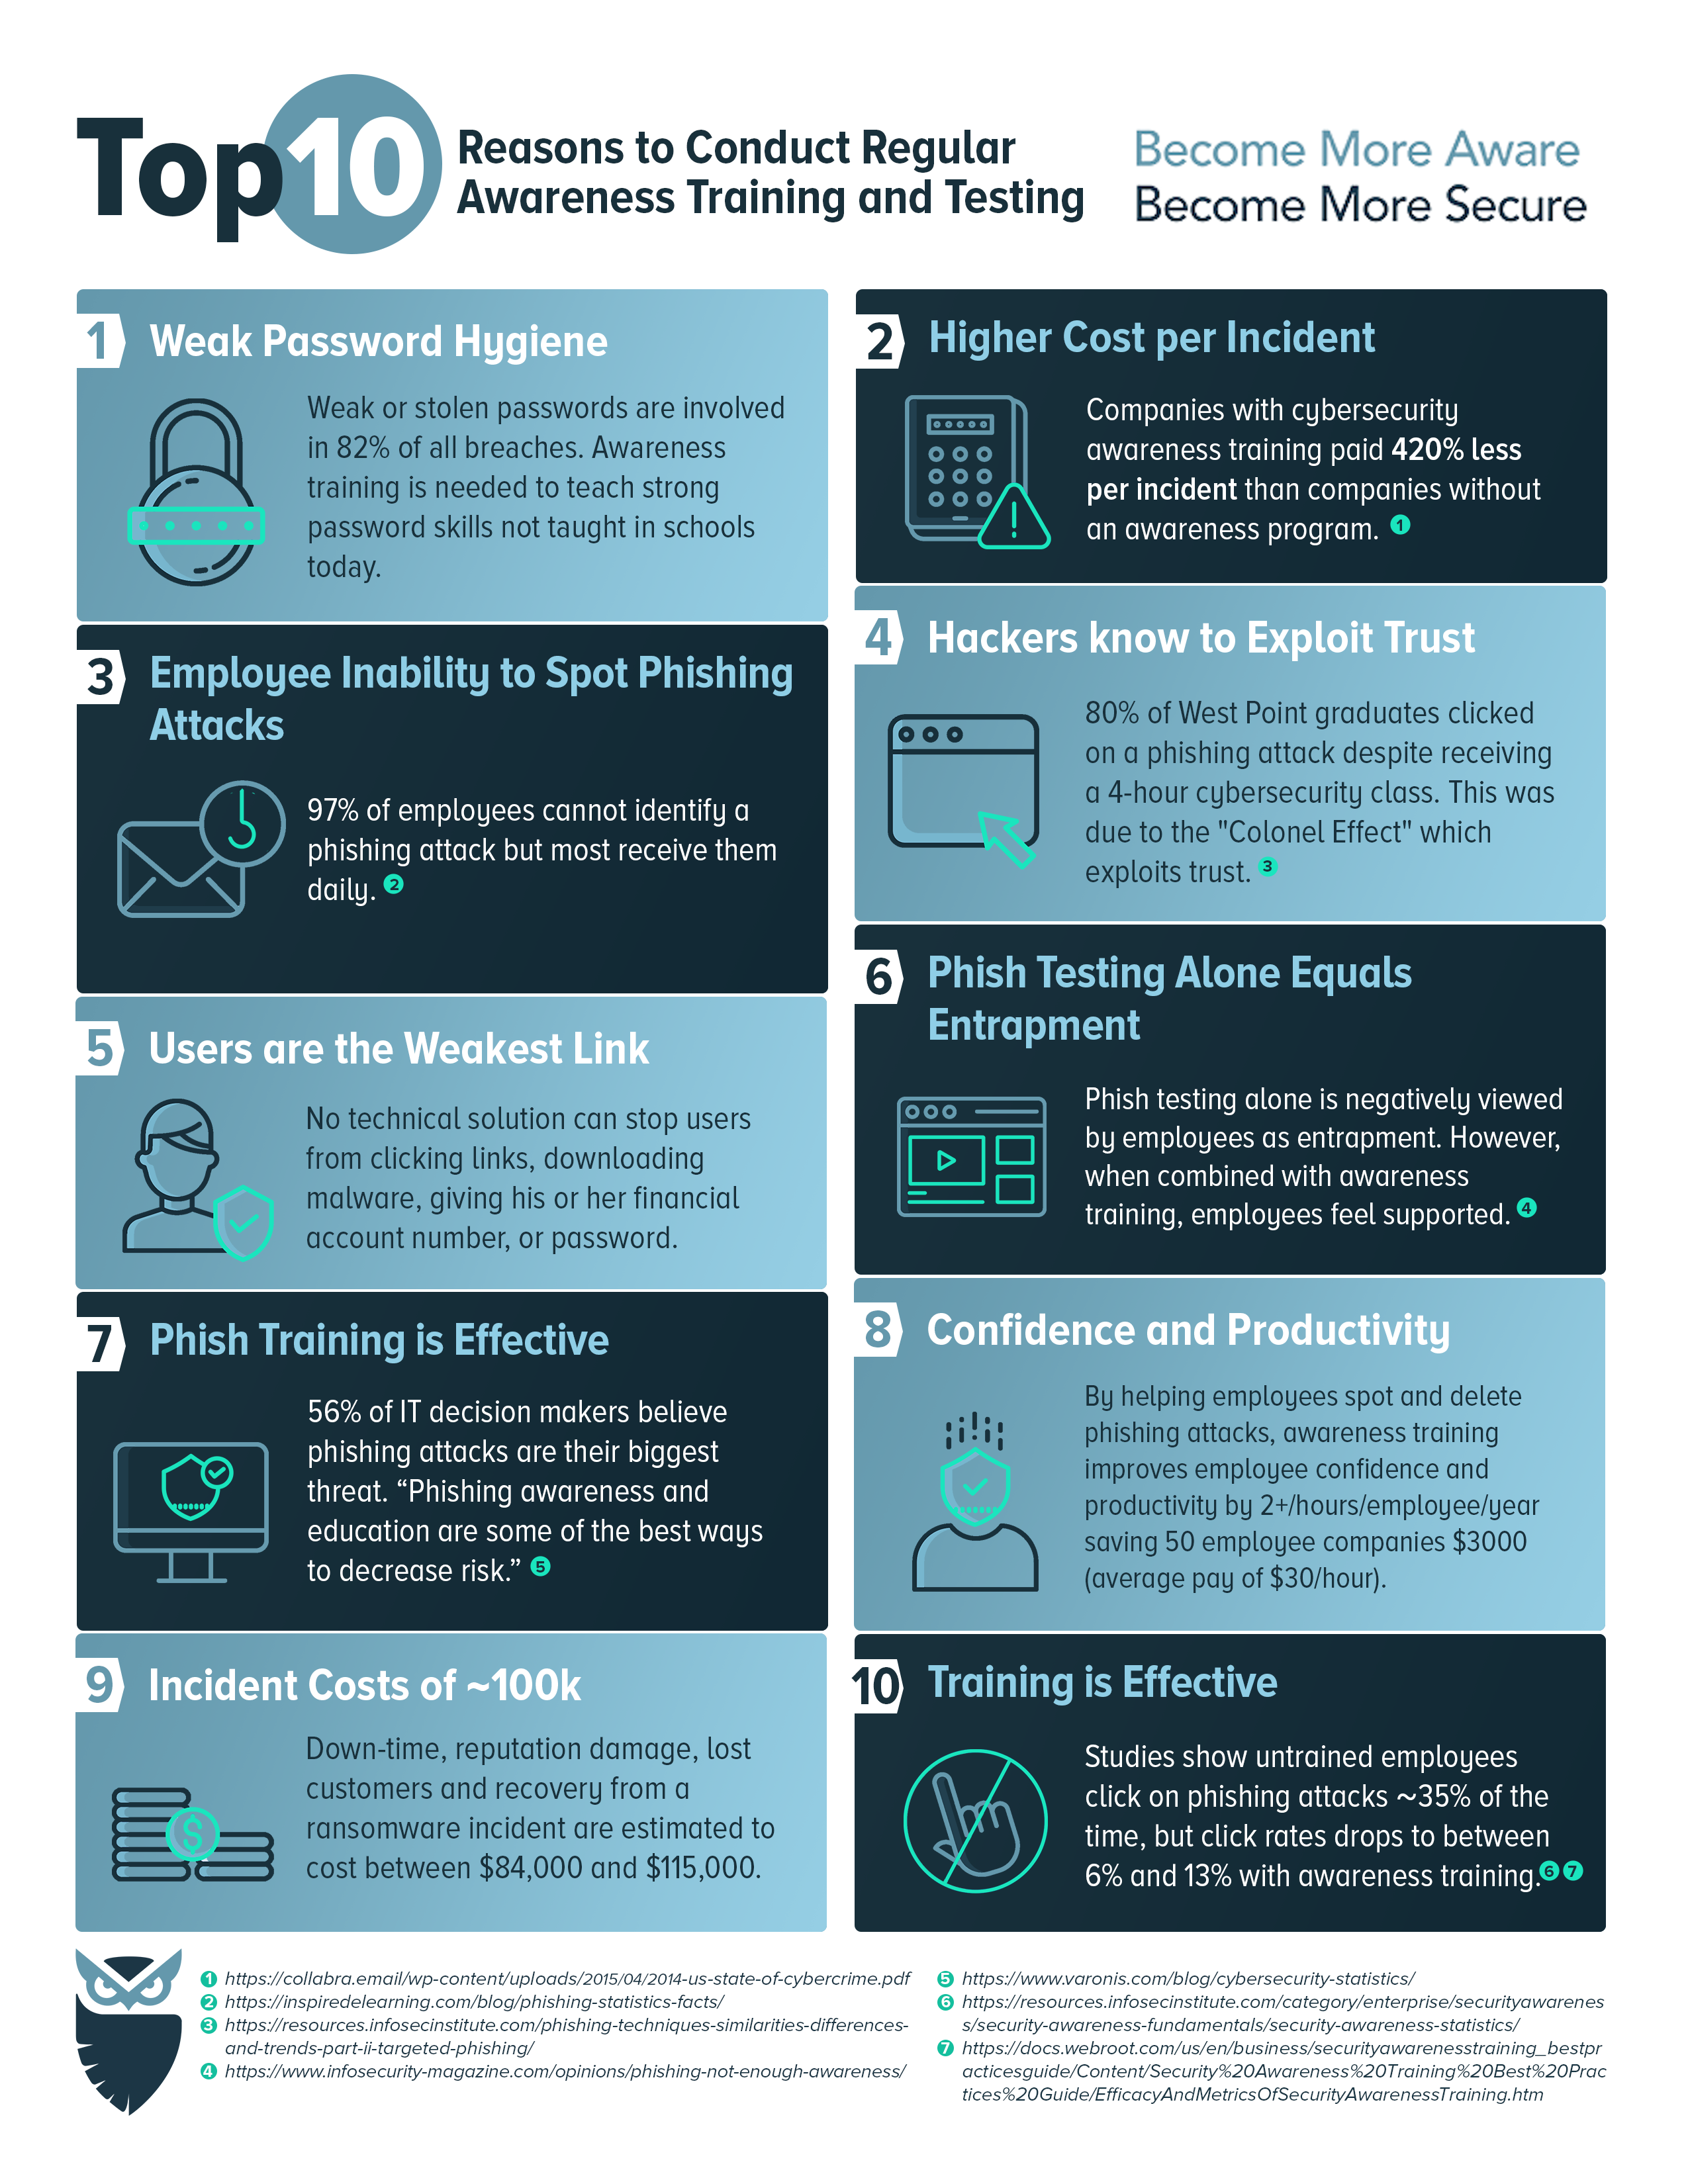
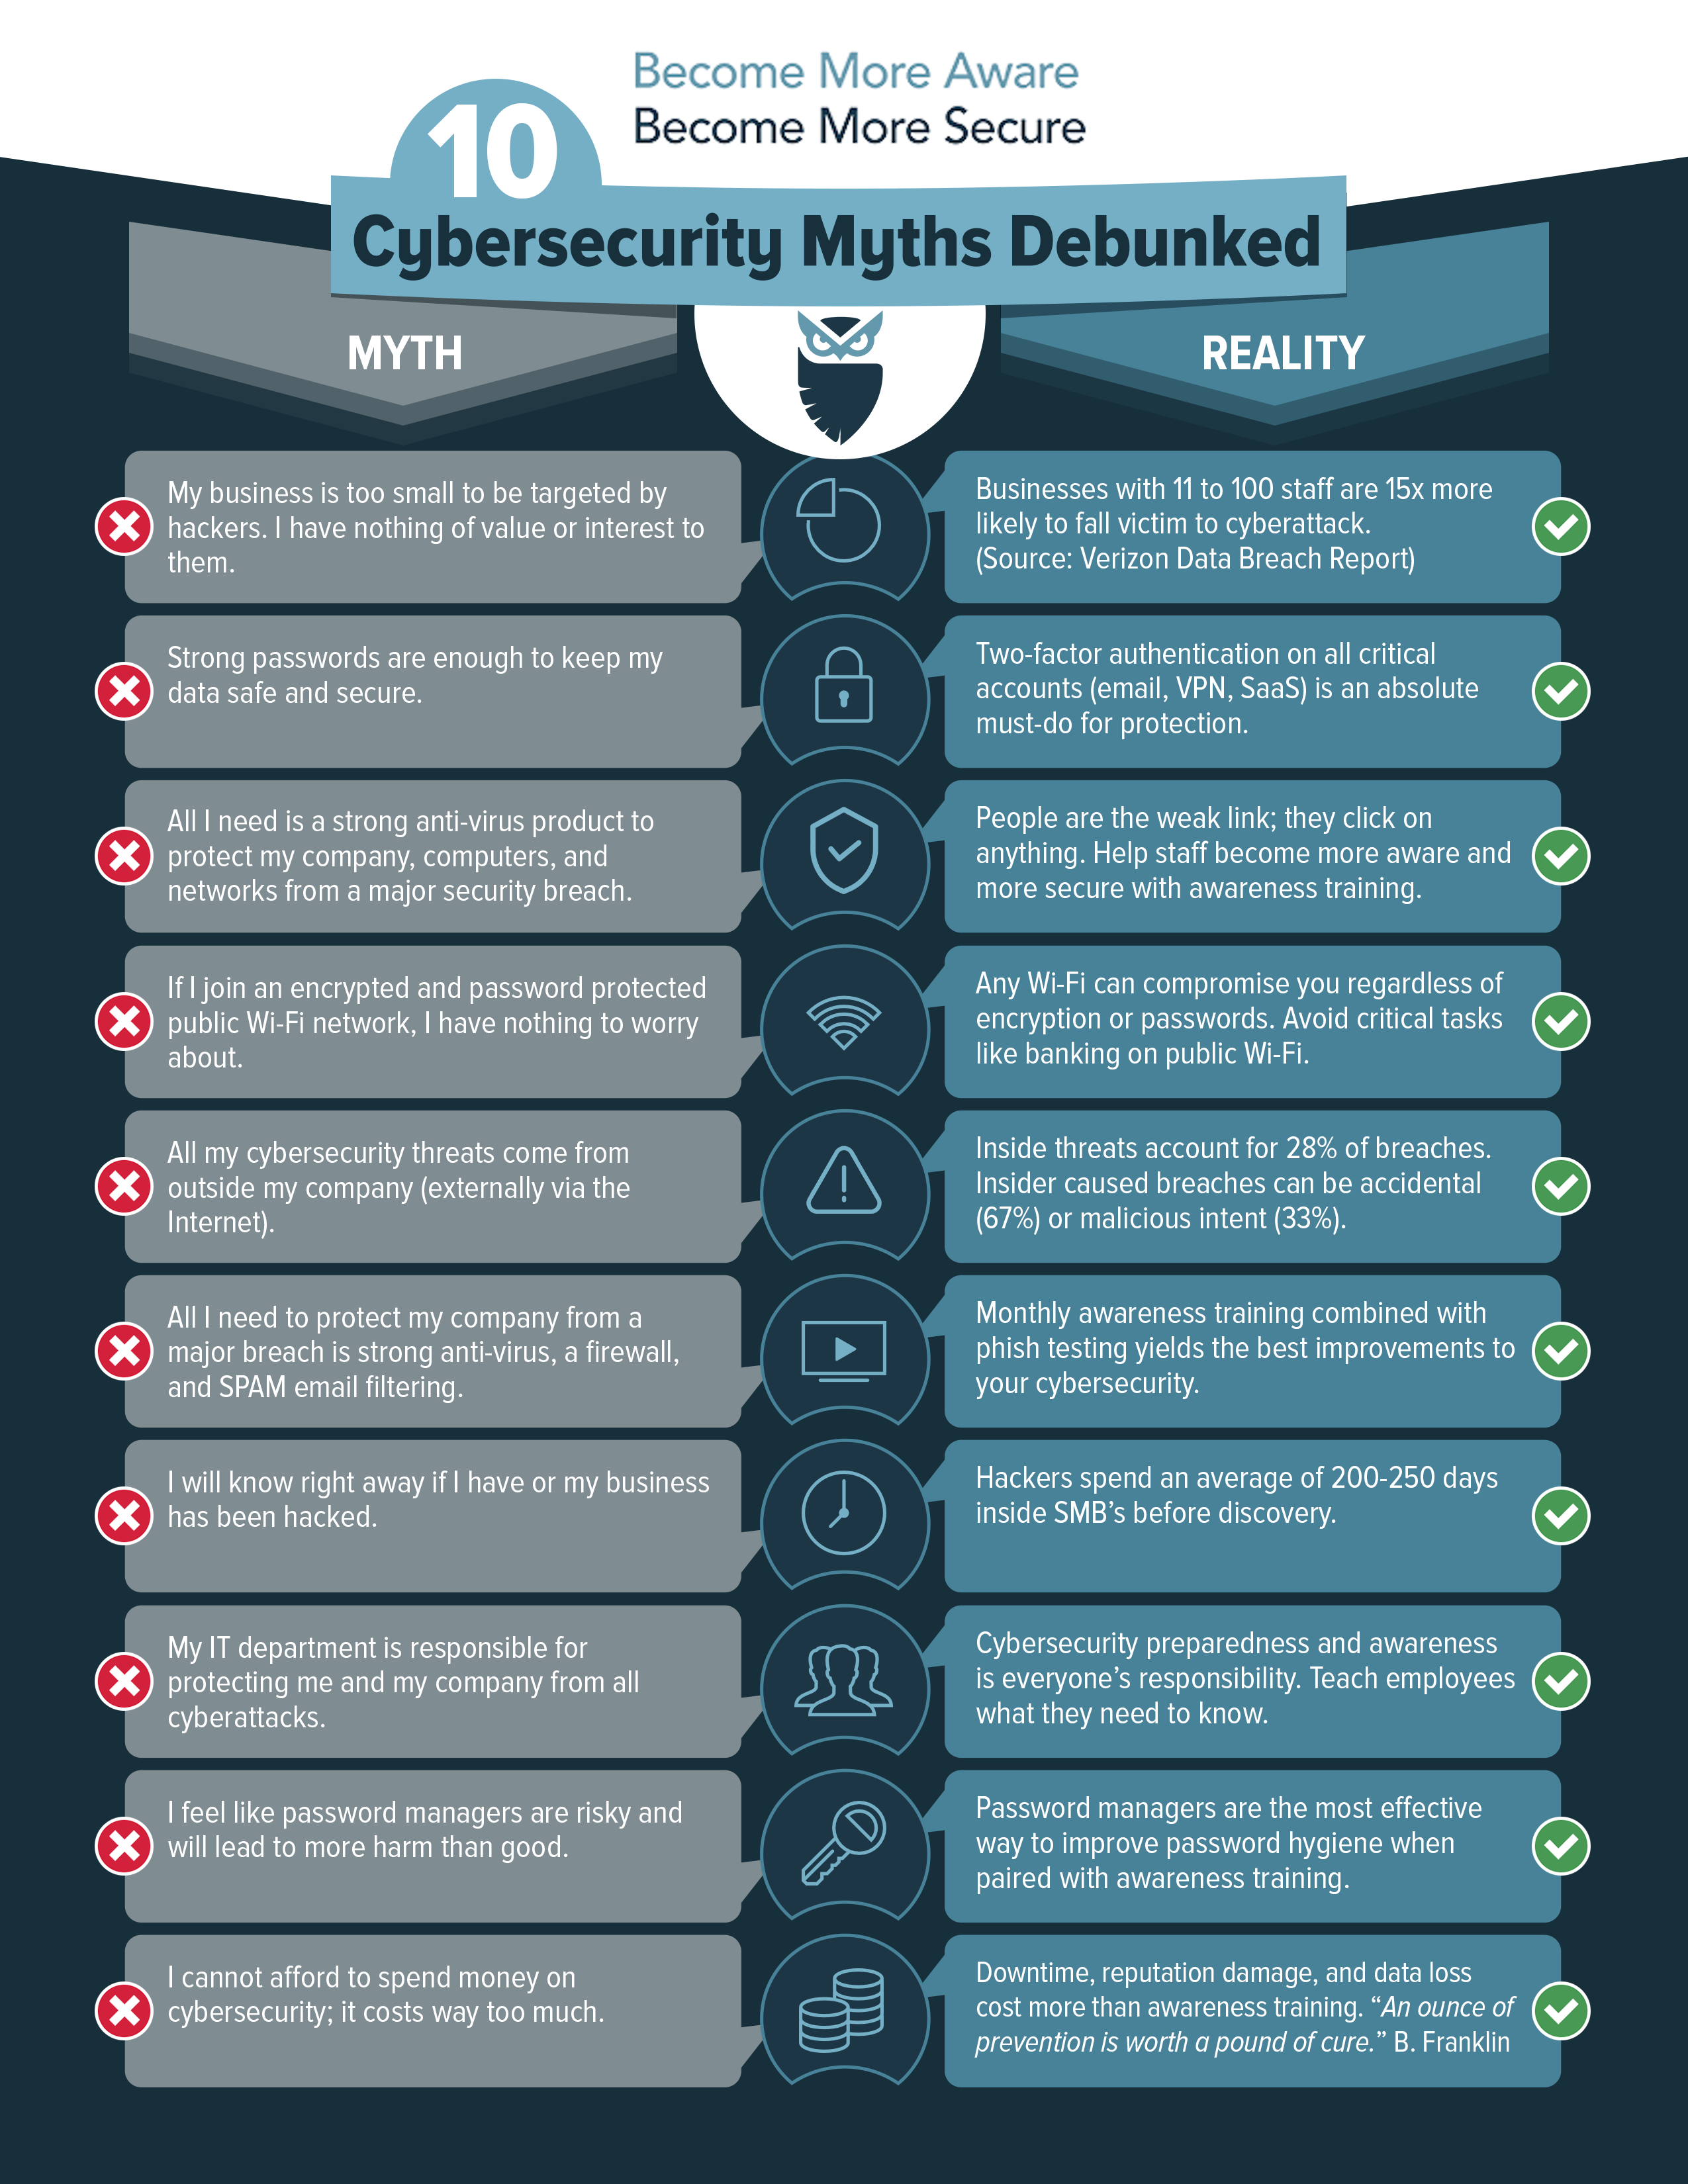
Cyberhoot contribuye con su contribución encargando y publicando infografías de ciberseguridad durante 31 días (una por cada día del mes) y regalándolas para que las usen con su empresa, clientes y empleados. Demuestre a su sector que utiliza la ciberseguridad para diferenciarse ante sus clientes.
Simplemente dirígete a Página del formulario de solicitud de infografías de CyberHoot aquí y completa el formulario para descargar los gráficos.
CyberHoot también publica entrevistas diarias en formato Vlog con su copropietario, Craig Taylor, para Mindwhirl , donde abordan diferentes temas importantes de ciberseguridad. ¡Visita CyberHoot.com/Vlog para no perderte ninguna entrevista!
A continuación se muestran dos infografías adicionales de CyberHoot (además de los 31 días a los que hacemos referencia anteriormente) que están disponibles de forma gratuita para su uso.
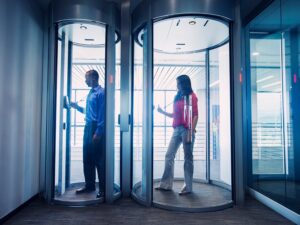
Una esclusa de seguridad es una habitación pequeña con una puerta de entrada en una pared y una puerta de salida en la pared opuesta. Una de las puertas no se puede desbloquear ni abrir hasta que la otra esté cerrada y bloqueada. Las esclusas de seguridad se utilizan a menudo en seguridad física para separar áreas no seguras de áreas seguras y evitar el acceso no autorizado. Actualmente, las esclusas de seguridad utilizan puertas interconectadas, de modo que cuando se desbloquea una puerta, la otra se bloquea automáticamente. El acceso se valida mediante un llavero electrónico, una tarjeta RFID o verificación biométrica . Algunos sistemas pueden utilizar tecnología de imágenes ópticas tridimensionales o termográficas para evitar que más de una persona pase por la esclusa al mismo tiempo.
Consulte nuestra biblioteca completa de más de 400 términos
CyberHoot ofrece acceso sin contraseña. Cero tiempo perdido buscando sitios web, restableciendo contraseñas y retrasando el inicio de sesión. ¡Haga clic en un enlace de correo electrónico para acceder al entrenamiento al instante!
Todo lo que necesita para aprender habilidades de ciberseguridad se gestiona a través del correo electrónico, incluidas las tareas de capacitación, recordatorios, informes de cumplimiento de la gestión y "My CyberHoot".
CyberHoot automatiza el incumplimiento mediante notificaciones por correo electrónico para los gerentes. El estado de cumplimiento de los empleados está habilitado para que los gerentes siempre estén al tanto de su situación.
Los ciberataques suelen durar 5 minutos o menos. Esto garantiza que su personal reciba capacitación rápida con la solución más eficaz.
CyberHoot es una plataforma abierta de capacitación en ciberseguridad. Cualquier video o PDF puede usarse para capacitar y gestionar a sus empleados.
En una encuesta a 100 usuarios de CyberHoot, el 60% estaría “decepcionado” o “muy decepcionado” si se suspendiera la capacitación de CyberHoot.
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

¿Qué sucedió el jueves 12 de noviembre de 2026, alrededor de las 11 a. m. (hora del este)? Microsoft Outlook dejó de funcionar...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: “El poder tiende a corromper,...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Durante años hemos entrenado...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.