Boletín informativo de CyberHoot – Junio y julio de 2024

7 de agosto de 2024 | Blog, Boletín informativo Boletín informativo de CyberHoot – Junio y julio de 2024


Julio - 2024


Entendiendo la interrupción global de CrowdStrike

Infórmese sobre la interrupción global del servicio de CrowdStrike, sus posibles causas y las estrategias esenciales de mitigación de riesgos para proteger a su organización de amenazas cibernéticas similares. ¡Lea ahora!

Perspectiva de ciberseguridad sobre el incidente de Ticketmaster-Taylor Swift

Un singular esquema de ransomware busca extorsionar a Ticketmaster para impedir la distribución de entradas imprimibles y evitar el caos en los conciertos. ¡ Entérate ahora!

Cómo las fallas de MFA y el aumento de los costos del ransomware amenazan la ciberseguridad

Descubra cómo los fallos en la autenticación multifactor (MFA) están contribuyendo a un aumento del 500 % en los costes del ransomware y aprenda cómo la adopción de claves de acceso puede mejorar sus defensas de ciberseguridad. ¡Lea ahora!

Alerta de vulnerabilidad de SSH: aplique el parche ahora si está afectado.

Aviso crítico: Vulnerabilidad de ejecución remota de código en OpenSSH

Infórmese sobre la vulnerabilidad crítica de OpenSSH CVE-2023-38408, que permite la ejecución remota de código mediante la función de reenvío del agente ssh. Descubra las medidas inmediatas para proteger sus sistemas, como actualizar a OpenSSH 9.3p2, restringir los proveedores PKCS#11 y mejorar las medidas de seguridad. ¡Lea ahora!

La cadena de eliminación en evolución (local vs. SaaS)

Aprenda cómo proteger su negocio de la cadena de ataque SaaS en constante evolución, comprendiendo las etapas de los ciberataques (o eslabones de la cadena de ataque) y las diferencias entre los modelos locales y SaaS. ¡Lea ahora!
Junio ​​- 2024


Hackers que explotan sitios web legítimos

Aprende cómo los hackers explotan sitios web legítimos para lanzar ataques sofisticados y descubre cómo protegerte de estas amenazas de ciberseguridad en constante evolución. ¡Lee ahora!

Comprensión de los ataques de robo de credenciales

Descubre cómo Okta está combatiendo los ataques de robo de credenciales y qué medidas pueden tomar los usuarios para proteger sus cuentas de esta creciente amenaza para la ciberseguridad. ¡Lee ahora!

Tácticas avanzadas de phishing: Manual del hacker

Este artículo explora las últimas tácticas de phishing, incluyendo Cloudflare Workers, el contrabando de HTML y los correos electrónicos generados por IA, y cómo protegerse contra estas amenazas avanzadas. ¡Léalo ahora!

Experiencias de clientes

¿Te gusta CyberHoot? Necesitamos tu ayuda. ¡Déjanos una reseña usando los enlaces de abajo!
trustPilot.com | g2.com | Capterra.com | Google.com | TrustRadius.com | Gartner.com


-TrustPilot

Para obtener más información sobre cómo dejar una reseña de CyberHoot, vea los breves videos explicativos a continuación. Nota: para evitar reseñas fraudulentas, cada sitio web de reseñas le pedirá que cree y valide su identidad mediante un proceso de registro de cuenta de correo electrónico.
CyberHoot recibe una insignia de G2


Término del mes de Cybrary

Relleno de credenciales


término de biblioteca cibernética de relleno de credenciales

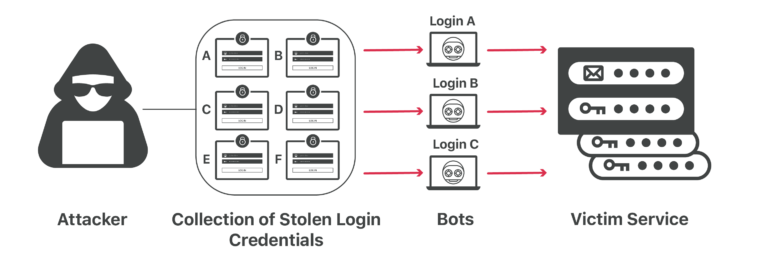
Relleno de credenciales es la inyección autónoma de nombre de usuario robado y la contraseña Credenciales en una función de autenticación web con la esperanza de obtener acceso no autorizado a las cuentas de usuario. Una vez que se inicia sesión con éxito, los ataques se apoderan rápidamente de la cuenta. En este punto, el hacker puede realizar transacciones financieras fraudulentas; en el caso de una cuenta de correo electrónico, rastreará las carpetas de envíos y eliminación de la cuenta hasta la última dirección de correo electrónico disponible. Probablemente, atacarán a estas personas con nuevos ataques de phishing haciéndose pasar por la parte de confianza cuya cuenta ha sido hackeada.

¡Haga clic aquí para leer más!


Explora la extensa biblioteca de ciberseguridad de CyberHoot con más de 950 términos

Funciones agregadas recientemente

Notas generales de la versión

Julio:

  • Se agregó la capacidad de configurar qué secciones incluir en el informe de resumen de cumplimiento del cliente programado en la plataforma Power.
  • Se actualizó la ventana emergente de cambio de cliente en la plataforma de energía para que sea una vista de tabla de paginación cuando el número de clientes sea superior a 10.
  • Se hizo que el botón de notas de la versión sea visible para los administradores de clientes.
  • Se actualizaron las asignaciones para que solo se asignen a usuarios si la asignación tiene menos de 100 días de antigüedad.
  • Se hizo posible hacer clic en los nombres de usuario para ver el estado de cumplimiento del usuario en el nivel de administrador.
  • Se agregó la capacidad de reiniciar todos los entrenamientos activos en el nivel de usuario (administrador).
  • Se actualizó el botón de reactivación de suscripción para permitir que el usuario agregue un método de pago.
  • Se agregaron cupones aplicados a la página de suscripción.
  • Se actualizó el modo automático en Power para permitir intervalos de phishing mensuales.
  • Se agregó la capacidad de tener administradores de clientes en Piloto automático.
  • Se solucionó el problema en el que algunos correos electrónicos de HootPhish mostraban el contenido horizontalmente en lugar de verticalmente.

Junio:

  • Se agregó la capacidad para que los administradores envíen manualmente “Correos electrónicos de bienvenida” desde la interfaz en Autopilot y Power.
  • Permitir que los usuarios opten por no participar en función de la configuración del cliente y correos electrónicos de tareas actualizados con un enlace para permitir que los usuarios opten por no participar en la capacitación.
  • Mensaje de “Correo electrónico de bienvenida” manual actualizado.
  • Correo electrónico de verificación de la Dark Web actualizado semanalmente para enviar a superadministradores y administradores de clientes.
  • Se actualizó la sección de exposiciones de usuarios en los informes en PDF para condensar las páginas de usuarios no expuestos en una sola lista.
  • Se agregó la capacidad de configurar qué secciones incluir en el informe de resumen de cumplimiento del cliente programado en la plataforma Power.
  • Se hizo que el botón de notas de la versión sea visible para los administradores de clientes.
  • Se actualizó la ventana emergente de cambio de cliente en la plataforma de energía para que sea una vista de tabla de paginación cuando el número de clientes sea superior a 10.
  • Se solucionó el problema en el que algunos correos electrónicos de HootPhish mostraban el contenido horizontalmente en lugar de verticalmente.

¡Escuche al CEO de CyberHoot, Craig Taylor, en My Career Podcast!


Únete hoy mismo al Programa de Referidos de CyberHoot y empieza a ganar el 20 % de todos los ingresos generados durante un año por quienes se registren a través de tu enlace de referido exclusivo. Como socio de referidos, no solo recibirás recompensas económicas, sino que también experimentarás la satisfacción de ayudar a otros a ser más conscientes de la seguridad y protegerse contra las amenazas cibernéticas. No lo dudes, regístrate ahora en https://cyberhoot.com/referral-program/.

Referencia a través del panel de control de Autopilot:

¡Únete a CyberHoot en nuestra misión de crear un mundo más consciente y seguro! Recomienda CyberHoot Autopilot a un amigo y disfrutará de un primer mes gratis. Por cada nuevo registro que use tu enlace de referencia, recibirás un mes gratis en tu cuenta. Esta oferta es exclusiva para quienes se registran por primera vez en CyberHoot.

Redes sociales de CyberHoot

¡Únete al subreddit de CyberHoot para mantenerte al día en el mundo de la ciberseguridad!


Autenticación basada en correo electrónico para capacitación.

Acceso instantáneo

CyberHoot ofrece acceso sin contraseña. Se acabó la frustración del usuario final al acceder a la capacitación. ¡Haga clic en un enlace de correo electrónico para acceder al instante!
Tareas basadas en correo electrónico

Automático
Cumplimiento

Los recordatorios de los empleados a los gerentes sobre las escaladas de problemas son posibles gracias a CyberHoot, que ofrece un cumplimiento extremadamente alto, automatizado y sin intervención.
Escaladas del gerente

Capacitación sobre el producto

CyberHoot incluye capacitación ilimitada sobre productos para tus proyectos de TI. Enseña a los usuarios a usar el nuevo software según sus preferencias y como quieran aprender.
Microentrenamiento

Los Cyber “Hoots” duran 5 minutos o menos y garantizan que su personal reciba capacitación de manera rápida y eficaz.
El poder de lo abierto

CyberHoot es abierto. Cualquier video o PDF puede capacitar y gestionar a sus empleados.
Eficaz

Muchos clientes logran habitualmente un cumplimiento del 90 % o más de las políticas, la capacitación y las pruebas de phishing.

¡Asegure su negocio con CyberHoot hoy!


Inscríbase ahora

Últimos Blogs

Manténgase actualizado con lo último información de seguridad

Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

Aviso de CyberHoot: Microsoft Outlook no funciona. Tu buen juicio no.

Aviso de CyberHoot: Microsoft Outlook no funciona. Tu buen juicio no.

¿Qué sucedió el jueves 12 de noviembre de 2026, alrededor de las 11 a. m. (hora del este)? Microsoft Outlook dejó de funcionar...

LEER MÁS

Extensiones maliciosas del navegador: Cómo mantener limpio tu navegador

Extensiones maliciosas del navegador: Cómo mantener limpio tu navegador

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: “El poder tiende a corromper,...

LEER MÁS

Tu calendario tiene un invitado inesperado.

Tu calendario tiene un invitado inesperado.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Durante años hemos entrenado...

LEER MÁS