¡Bienvenido al boletín de ciberseguridad de febrero de CyberHoot!
Los atacantes ya no solo atacan las contraseñas. Van tras los tokens de sesión, los servicios en la nube mal configurados e incluso las herramientas de inteligencia artificial que tu equipo usa a diario. El perímetro se está volviendo más poroso, y el navegador se ha convertido silenciosamente en otra grieta en tu armadura.
Y, sin embargo, hay buenas noticias. Todos los riesgos descritos este mes son prevenibles. Una comprensión clara de cómo funcionan convierte la sorpresa en medidas preventivas y defensas resilientes.
Este mes en CyberHoot, analizamos cuatro problemas emergentes que merecen su atención, no porque sean sensacionales, sino porque son prácticos, oportunos y solucionables.
Extensiones de navegador maliciosas están robando tokens de sesión de ChatGPT sin necesidad de introducir contraseñas ni activar la autenticación multifactor (MFA). Una vez que un atacante obtiene un token de sesión válido, puede suplantar la identidad de los usuarios como si hubieran iniciado sesión legítimamente. Explicaremos cómo funciona este ataque a nivel técnico, por qué elude las medidas de seguridad tradicionales y qué controles debe implementar de inmediato para proteger a su organización.
Un alto directivo de ciberseguridad cometió recientemente un costoso error con la IA , y no se debió a falta de conocimientos técnicos. Fue un fallo en las prácticas de uso seguro de una herramienta de IA pública. La lección es clara: incluso los profesionales experimentados pueden exponer datos confidenciales sin medidas de seguridad. Analizaremos lo sucedido y presentaremos un marco práctico para usar las herramientas de IA de forma segura y responsable, sin prohibir su uso.
Google Workspace sigue siendo un pilar fundamental de las operaciones comerciales modernas, pero las vulnerabilidades de seguridad comunes continúan provocando brechas evitables . Desde una segmentación deficiente de los roles de administrador hasta la falta de políticas de acceso condicional, pequeñas configuraciones erróneas pueden generar riesgos considerables. Identificaremos las debilidades más frecuentes, explicaremos su importancia y proporcionaremos una lista de verificación priorizada para su corrección.
Finalmente, MongoBleed expuso 87 000 bases de datos MongoDB accesibles desde internet . No se trató de una sofisticada vulnerabilidad de día cero, sino de un problema de exposición. Analizaremos quiénes corren mayor riesgo, cómo determinar si su base de datos es vulnerable, las medidas de parcheo inmediatas que debe tomar y las estrategias de seguridad a largo plazo que protegen sus datos para que no se conviertan en noticia.
Continúe leyendo, manténgase disciplinado y mantenga su organización Cyber(Hoot) Smart.
Craig
Director ejecutivo y cofundador de CyberHoot
¿Te gusta CyberHoot? Necesitamos tu ayuda. ¡Déjanos una reseña usando los enlaces de abajo!
TrustPilot.com | G2.com | Capterra.com | Google.com | TrustRadius.com | Gartner.com
– Hilo de Reddit sobre administración del sistema K12
Para obtener más información sobre cómo dejar una reseña de CyberHoot, vea los breves videos explicativos a continuación. Nota: para evitar reseñas fraudulentas, cada sitio web de reseñas le pedirá que cree y valide su identidad mediante un proceso de registro de cuenta de correo electrónico.
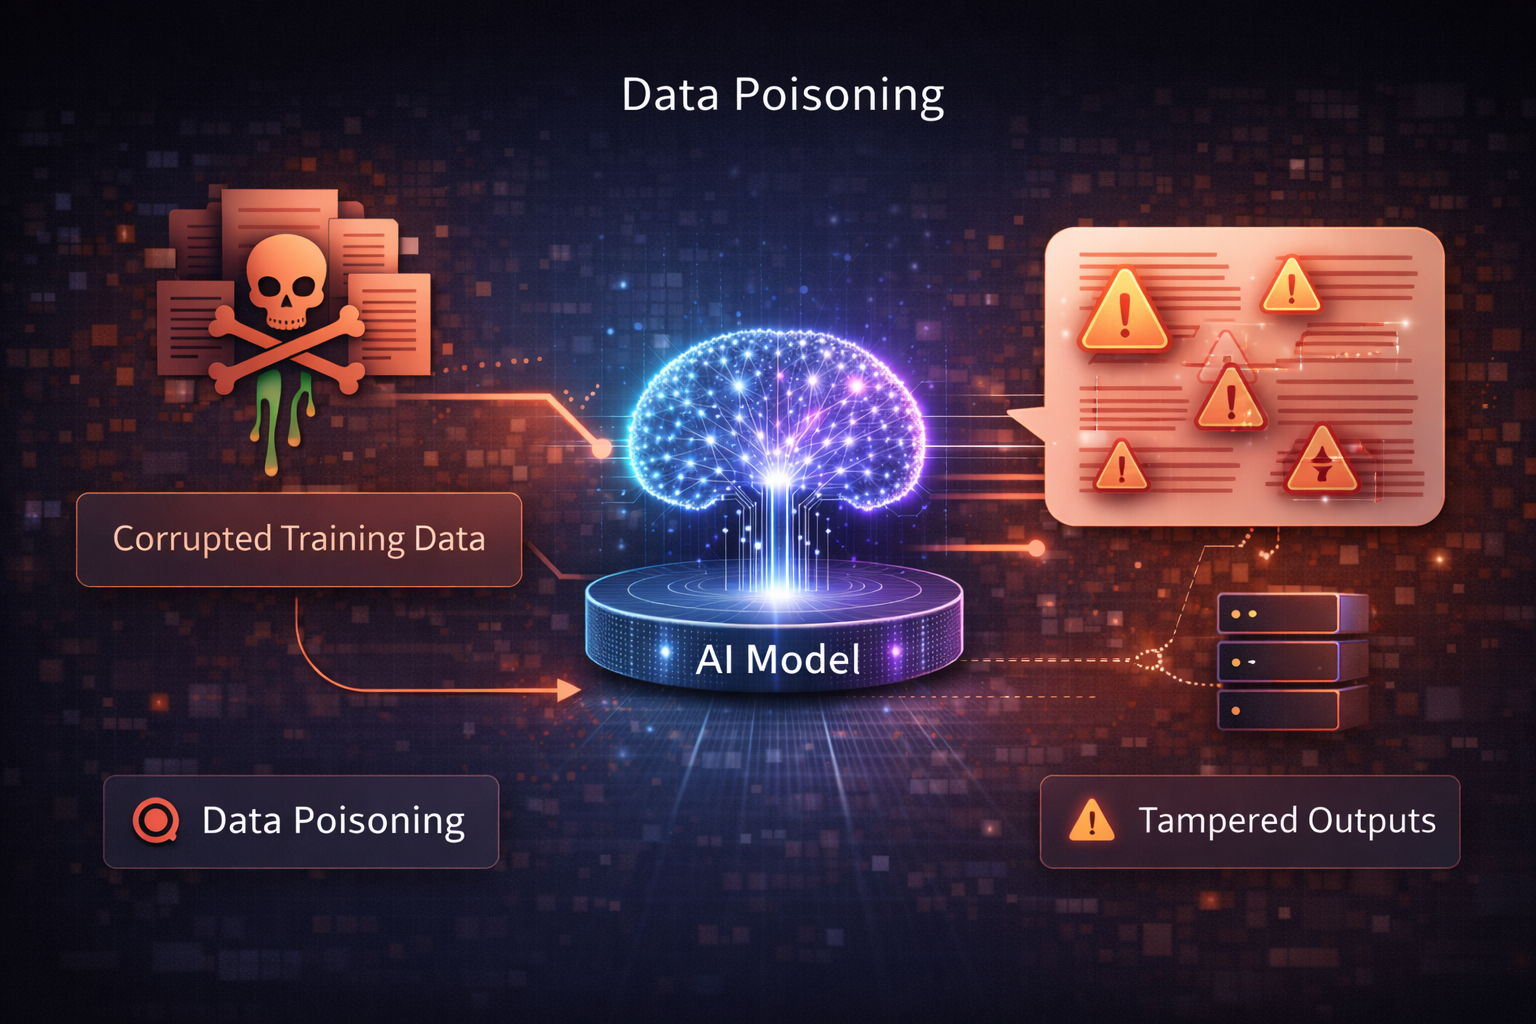
El envenenamiento de datos es un ataque en el que un adversario inyecta deliberadamente datos maliciosos, engañosos o sesgados en el proceso de entrenamiento, ajuste o retroalimentación de un modelo de IA para influir en su comportamiento. El objetivo es provocar que el modelo genere resultados incorrectos, inseguros, sesgados o controlados por el atacante , ya sea de forma generalizada o bajo condiciones específicas.
A diferencia de los ataques basados en indicaciones, el envenenamiento de datos se dirige al propio proceso de aprendizaje . Una vez que se incorporan los datos envenenados, el modelo puede comportarse de forma maliciosa incluso para usuarios normales y legítimos.
¡Haga clic aquí para leer más!
El nuevo ChatBot de Soporte Autoservicio de CyberHoot ya está disponible y ofrece asistencia 24/7 directamente en la Interfaz de Administración y en nuestro sitio web. Ubicada en la esquina inferior derecha de la pantalla, esta herramienta de soporte inteligente te ayuda a encontrar respuestas al instante, solucionar problemas y acceder a recursos sin esperar una respuesta por correo electrónico.
Si necesita ayuda adicional, siempre puede comunicarse con nuestro equipo de soporte en support@cyberhoot.com.

Únete hoy mismo al Programa de Referidos de CyberHoot y empieza a ganar el 20 % de todos los ingresos generados durante un año por quienes se registren a través de tu enlace de referido exclusivo. Como socio de referidos, no solo recibirás recompensas económicas, sino que también experimentarás la satisfacción de ayudar a otros a ser más conscientes de la seguridad y protegerse contra las amenazas cibernéticas. No lo dudes, regístrate ahora en https://cyberhoot.com/referral-program/.
Referencia a través del panel de control de Autopilot:
¡Únete a CyberHoot en nuestra misión de crear un mundo más consciente y seguro! Recomienda CyberHoot Autopilot a un amigo y disfrutará de un primer mes gratis. Por cada nuevo registro que use tu enlace de referencia, recibirás un mes gratis en tu cuenta. Esta oferta es exclusiva para quienes se registran por primera vez en CyberHoot.

¿Conoces a alguien que haya estado a punto de ser víctima de un ciberataque, un correo electrónico de phishing o una llamada telefónica de ingeniería social? Recomiéndale la capacitación gratuita en ciberseguridad de CyberHoot. Recibirán seis (6) videos (de 3 a 4 minutos cada uno) y una de nuestras simulaciones de phishing hiperrealistas con refuerzo positivo. Todo gratis.
Registro : https://cyberhoot.com/individuals
Descargar el informe técnico de CyberHoot: Cómo HootPhish mejora a AttackPhish
Novedades: Infografías sobre estadísticas de ciberseguridad para 2025
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

Imagínate en la autopista, circulando a unos 20 km/h por encima del límite de velocidad, al igual que el resto del tráfico. Más adelante, frena...
LEER MÁS
¿Qué sucedió el jueves 12 de noviembre de 2026, alrededor de las 11 a. m. (hora del este)? Microsoft Outlook dejó de funcionar...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: “El poder tiende a corromper,...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.