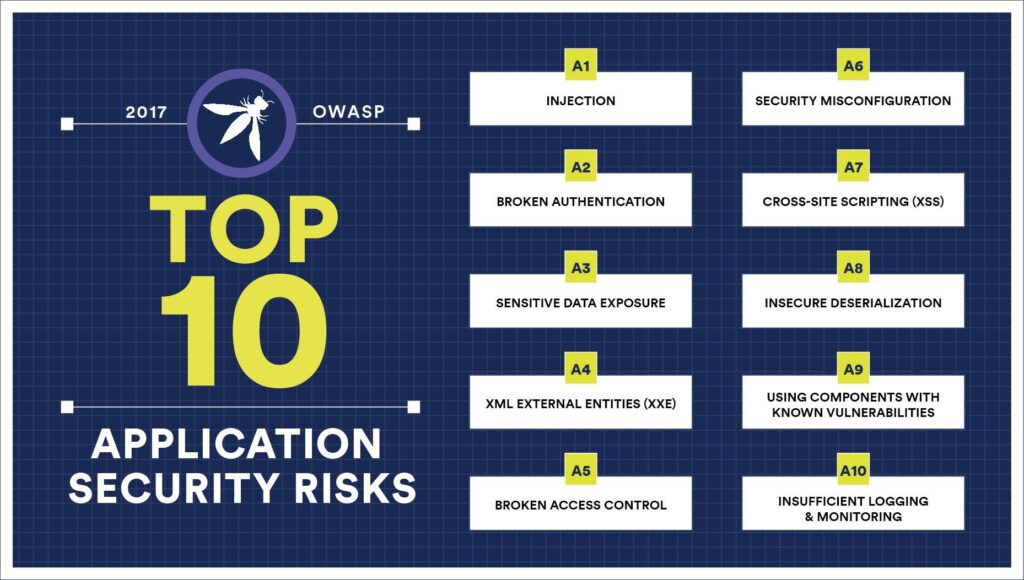
OWASP son las siglas de Open Web Application Security Project. El documento OWASP Top 10 sobre riesgos de seguridad en aplicaciones detalla los errores de codificación más comunes que cometen los desarrolladores y que pueden generar riesgos de seguridad en sus aplicaciones. Se basa en un amplio consenso sobre los riesgos de seguridad más críticos en la codificación. Las empresas deben conocer este recurso y asegurarse de que sus aplicaciones web aborden estos riesgos potenciales.
Usar el OWASP Top 10 es quizás el primer paso más efectivo para cambiar la cultura de desarrollo de software dentro de su organización hacia una que produzca código más seguro desde el principio.
¿Cuáles son los 10 principales riesgos de seguridad de las aplicaciones web?
InyecciónLas fallas de inyección, como la inyección SQL, NoSQL, de SO y LDAP, ocurren cuando se envían datos no confiables a un intérprete como parte de un comando o una consulta. Los datos hostiles del atacante pueden engañar al intérprete para que ejecute comandos no deseados o acceda a los datos sin la debida autorización.
Autenticación rotaLas funciones de aplicación relacionadas con la autenticación y la gestión de sesiones a menudo se implementan incorrectamente, lo que permite a los atacantes comprometer contraseñas, claves o tokens de sesión, o explotar otras fallas de implementación para asumir las identidades de otros usuarios de forma temporal o permanente.
Exposición de datos sensiblesMuchas aplicaciones web y API no protegen adecuadamente los datos confidenciales, como los financieros, de salud y de identificación personal (PII). Los atacantes pueden robar o modificar estos datos con poca protección para cometer fraudes con tarjetas de crédito, robo de identidad u otros delitos. Los datos confidenciales pueden verse comprometidos sin protección adicional, como el cifrado en reposo o en tránsito, y requieren precauciones especiales al intercambiarse con el navegador.
Entidades externas XML (XXE)Muchos procesadores XML antiguos o mal configurados evalúan las referencias a entidades externas dentro de los documentos XML. Estas entidades pueden utilizarse para divulgar archivos internos mediante el controlador URI de archivo, recursos compartidos de archivos internos, escaneo de puertos internos, ejecución remota de código y ataques de denegación de servicio.
Control de acceso rotoLas restricciones sobre lo que los usuarios autenticados pueden hacer a menudo no se aplican correctamente. Los atacantes pueden explotar estas vulnerabilidades para acceder a funciones o datos no autorizados, como acceder a las cuentas de otros usuarios, ver archivos confidenciales, modificar sus datos, cambiar los permisos de acceso, etc.
Configuración incorrecta de seguridadLa configuración incorrecta de seguridad es el problema más común. Esto suele deberse a configuraciones predeterminadas inseguras, configuraciones incompletas o ad hoc, almacenamiento en la nube abierto, encabezados HTTP mal configurados y mensajes de error extensos con información confidencial. Todos los sistemas operativos, frameworks, bibliotecas y aplicaciones deben configurarse de forma segura, además de parchearse y actualizarse de forma oportuna.
Secuencias de comandos entre sitios XSSLas fallas XSS ocurren cuando una aplicación incluye datos no confiables en una nueva página web sin la validación ni el escape adecuados, o actualiza una página web existente con datos proporcionados por el usuario mediante una API del navegador que puede crear HTML o JavaScript. XSS permite a los atacantes ejecutar scripts en el navegador de la víctima que pueden secuestrar sesiones de usuario, desfigurar sitios web o redirigir al usuario a sitios maliciosos.
Deserialización inseguraLa deserialización insegura suele provocar la ejecución remota de código. Incluso si las fallas de deserialización no la provocan, pueden utilizarse para realizar ataques, como ataques de repetición, de inyección y de escalada de privilegios.
Uso de componentes con vulnerabilidades conocidasLos componentes, como bibliotecas, frameworks y otros módulos de software, se ejecutan con los mismos privilegios que la aplicación. Si se explota un componente vulnerable, dicho ataque puede provocar una pérdida grave de datos o la toma del servidor. Las aplicaciones y API que utilizan componentes con vulnerabilidades conocidas pueden debilitar las defensas de la aplicación y permitir diversos ataques e impactos.
Registro y monitoreo insuficientesUn registro y una monitorización insuficientes, junto con la falta o ineficacia de la integración con la respuesta a incidentes, permite a los atacantes atacar aún más los sistemas, mantener la persistencia, cambiar a otros sistemas y manipular, extraer o destruir datos. La mayoría de los estudios sobre brechas de seguridad muestran que el tiempo para detectar una brecha supera los 200 días, y generalmente son detectadas por terceros en lugar de por procesos o monitorización internos.
Como propietario de una PYME, ¿qué debería estar haciendo?
Los propietarios de PYMES que desarrollan código deberían capacitar a todos sus desarrolladores sobre los 10 riesgos principales de OWASP al programar. Esto evitará muchos problemas cuya solución resultará costosa en el futuro. CyberHoot cuenta con un programa de capacitación en programación OWASP de 12 partes, listo para cualquier empresa de desarrollo.