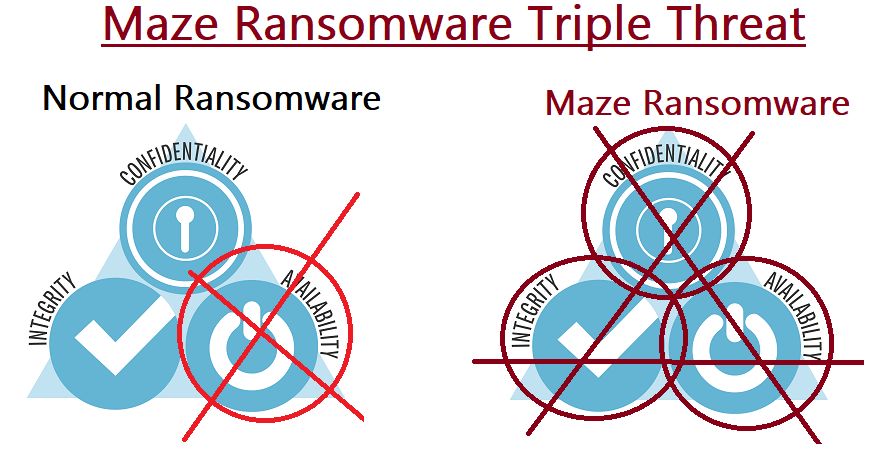
El ransomware ha ganado popularidad como herramienta utilizada por grupos de hackers para atacar a todo tipo de empresas, como lo demuestra el reciente ataque de la variante MAZE contra Cognizant y algunos de sus clientes. A primera vista, este incidente podría considerarse un ataque de ransomware más en una larga serie de ataques contra empresas, entidades gubernamentales y organizaciones sin fines de lucro. Sin embargo, no se trata de un simple ataque de ransomware. Maze representa una triple amenaza para la seguridad de sus datos. Estos hackers tienen acceso a sus datos y pueden modificarlos (comprometiendo su integridad ). Es importante destacar que, para las empresas que se niegan a pagar el rescate, MAZE exporta sus datos y los publica en internet, poniendo en riesgo su confidencialidad . CyberHoot predice que esto obligará a muchas más empresas a pagar el rescate, incluso si pueden restaurar sus datos a partir de copias de seguridad.
El ransomware tradicionalmente ataca la disponibilidad de datos cifrándolos y vendiendo la clave de descifrado a cambio de un rescate en bitcoins . Las empresas con grandes recursos, pero con copias de seguridad deficientes, pueden llegar a pagar decenas o cientos de miles de dólares para obtener su " clave de descifrado ". Esta forma tradicional de ataque de ransomware ha tenido mucho éxito entre los hackers. A continuación, se presentan las estadísticas de 2019 sobre pagos de ransomware, según Heimdal Security :
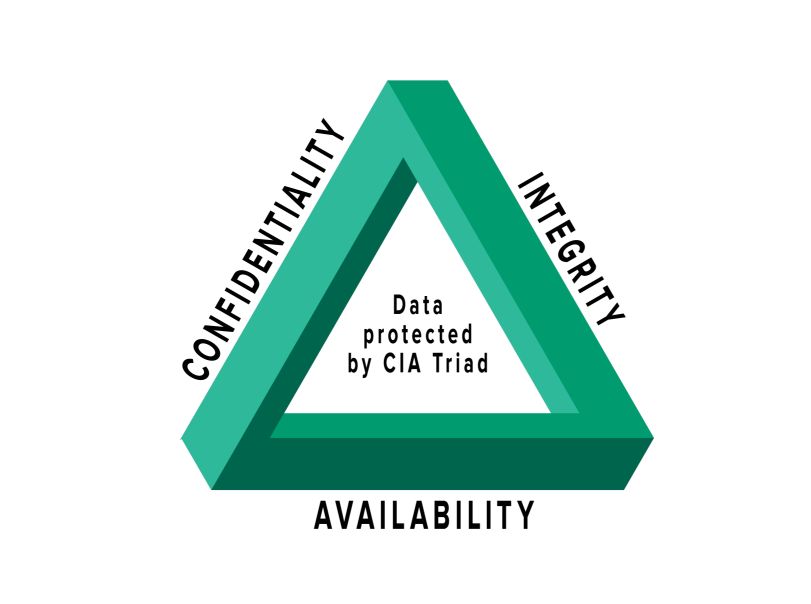
El ransomware Maze pone en riesgo los tres principios de protección de datos (disponibilidad, confidencialidad e integridad). La disponibilidad está en riesgo porque sus datos están cifrados y usted no tiene la clave. Una estrategia de copias de seguridad sólida ayuda a la mayoría de las empresas a recuperarse de un ataque de ransomware en cuestión de días, o incluso horas. Sin embargo, MAZE y sus autores lo han reconocido y, por lo tanto, ahora están poniendo en riesgo la confidencialidad de los datos exportándolos y publicándolos en línea si no paga a tiempo.
MAZE exporta tus datos a internet, lo que permite a los hackers divulgarlos al público. Además, podrían manipularlos, lo que podría comprometer su integridad. ¿Podemos estar seguros de que los datos publicados en línea son correctos y veraces?
MAZE representa una triple amenaza para los datos de la empresa. Los datos confidenciales pueden quedar expuestos públicamente. Pueden ser alterados, dañando su integridad. Sin copias de seguridad sólidas, puede perder sus datos ( disponibilidad ).
Sí. Las pymes deberían preocuparse seriamente por el ransomware MAZE. Los hackers suelen optar por la vía más fácil para comprometer a las empresas objetivo. Si encuentran una VPN sin autenticación de dos factores , la explotarán buscando la contraseña de un empleado en la dark web, iniciando sesión e instalando el ransomware MAZE en el sistema. Si esto no es posible, recurrirán a sofisticados ataques de phishing . Consulta el artículo de CyberHoot que detalla los despiadados ataques de phishing relacionados con la COVID-19 aquí.
Las mejores prácticas de ciberseguridad, como se describe a continuación, le ayudarán a reducir los riesgos de MAZE y muchas otras amenazas en línea. Actúe ahora antes de que sea demasiado tarde y se vea comprometido.
Si tienes un negocio, necesitas hacer estas cosas:
Todas estas recomendaciones están integradas en CyberHoot. Con CyberHoot, puede gestionar, capacitar, asegurar y evaluar a sus empleados. Visite CyberHoot.com y regístrese hoy mismo. Como mínimo, continúe aprendiendo suscribiéndose a nuestros boletines mensuales sobre ciberseguridad.
Lectura relacionada: Ciudad de Alabama paga rescate de 300,000 dólares a hackers
https://youtube.com/watch?v=MTed3ffpmNY
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: “El poder tiende a corromper,...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Durante años hemos entrenado...
LEER MÁS
La mayoría de las pruebas de phishing mienten a tus empleados. ¡Esta dice hola primero! HootPhish les dice a las personas de antemano: esto es...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.

