Este artículo explica los pasos a seguir inmediatamente ante este tipo de ataque, al que he llamado "Ataque Dominó". Este ataque consta de distintas fases que los hackers explotan secuencialmente. Interrumpa la secuencia lo antes posible con acciones evasivas y una buena formación para sus empleados, utilizando herramientas como CyberHoot para ayudarles a detectar ataques de phishing y a proteger sus contraseñas rigurosamente. Si le interesa capacitar a sus empleados, visite el sitio web de formación CyberHoot.com y le conectaremos con uno de nuestros distribuidores.
Fase 1 de la 'Brecha en cadena' :
Un cliente, Finance@IronCladCookware.com, recibió un correo electrónico de un proveedor con el que trabaja habitualmente, solicitándole que revisara una factura protegida con contraseña en Google Docs, Dropbox u otra ubicación en línea. Aunque inusual, se trataba de un proveedor importante con el que trabajamos con frecuencia, así que accedimos sin problema. Resultó que el dominio de correo electrónico del proveedor tenía un error de una sola letra (por ejemplo: el correo electrónico de Twirlstool.com podría provenir de Twrlstool.com, al que le falta una "i"). El sitio web al que accedimos robó el nombre de usuario y la contraseña de uno de nuestros empleados. Los hackers ahora buscaban todas las direcciones de correo electrónico únicas en todas las carpetas de ese buzón comprometido en nuestra empresa.
Fase 2: El segundo dominó cae (se registra un nombre de dominio similar)
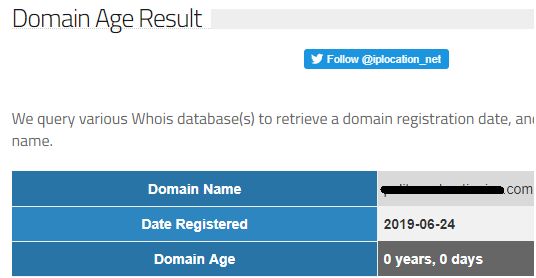
En la captura de pantalla a continuación, los piratas informáticos registraron hoy un nombre de dominio similar para usar en la Fase 3. Este dominio parece muy similar al dominio de la empresa objetivo y se utilizará como base para estos ataques.
Fase 3: El tercer dominó: Explotación de relaciones de confianza
El hacker crea una variedad de correos electrónicos aparentemente inofensivos pero efectivos, diseñados para explotar la confianza que usted deposita en sus proveedores, clientes, familiares y amigos, enviándolos desde una cuenta de correo electrónico fraudulenta. En mi ejemplo ficticio: se utiliza Finance@IroncldCookware.com en lugar de Finance@IroncladCookware.com para enviar ataques de robo de credenciales a las direcciones de correo electrónico que se encuentran en la cuenta de correo electrónico original comprometida en IroncladCookware.com. La efectividad de este ataque radica en que el destinatario probablemente reconoce y acepta el nombre del remitente como un usuario legítimo. La carga útil del ataque tiene una mayor probabilidad de éxito debido a esta confianza implícita.
Fase 4: Múltiples fichas de dominó comienzan a caer entre tus contactos
Los hackers no se detendrán ahí. Que comiencen las filtraciones de cuentas de correo electrónico... la mayoría de la gente hará clic rápidamente en un correo electrónico similar al de alguien que reconoce sin pensarlo dos veces. Menos gente proporcionará credenciales para consultar una factura, un saldo pendiente o cualquier otra transacción financiera plausible, lo que provoca que cada vez más empresas sean atacadas. Esto se conoce como el efecto dominó.
¡Aquí le presentamos algunos consejos prácticos sobre cómo protegerse y cómo adelantarse a las consecuencias cuando su empresa sea parte de uno de estos eventos!
Paso n.° 1: Redacte un correo electrónico de respuesta rápida y envíelo inmediatamente a todos los contactos para informarles sobre el dominio falso y los ataques dirigidos.
Paso n.° 2: Investigue el ISP del nombre de dominio recientemente registrado y envíe una queja por abuso sobre un ataque de phishing desde un nombre de dominio similar y solicite que lo eliminen de inmediato.
El tiempo apremia. En la vida real, en cuanto un dominio similar se registra y está listo para usar, los correos electrónicos de ataque comienzan a llegar a todos sus proveedores, clientes, amigos y familiares. La ficha de dominó empieza a caer a medida que las personas que confían en usted y en su nombre hacen clic en la factura falsa o la solicitud de inicio de sesión y se ven comprometidas.
Enviar esa nota de advertencia a todas las personas que puedas imaginar es un primer paso fundamental y urgente.
El resto de estos pasos deben tomarse en orden creciente de protección. No todas estas medidas cuestan dinero. Algunas son una protección extremadamente eficaz (como el Acuerdo Multifibras ).
Protección básica:
Protección mejorada:
Protección Avanzada:
Llamada a la acción:
La protección básica es fundamental para todas las empresas. Contacte hoy mismo con CyberHoot para conectarse con un distribuidor que capacite a sus empleados y les ayude a prevenir el ataque Domino. Más vale prevenir que curar. Para aprender a protegerse contra amenazas similares mediante el hackeo de correo electrónico, haga clic aquí.
Sigue estas instrucciones de CyberHoot sobre cómo recuperar tu cuenta de correo electrónico comprometida.
Craig, cofundador de CyberHoot
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Lo sabemos desde hace tiempo...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Tengo la suerte de tener...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Recuerdo los primeros días de...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.