Ένα Ερωτηματολόγιο Αυτοαξιολόγησης (SAQ) χρησιμοποιείται συχνότερα στον χώρο του Προτύπου Ασφάλειας Δεδομένων του Κλάδου Καρτών Πληρωμών (PCI-DSS) για να προσδιοριστεί εάν ένας έμπορος ή πάροχος υπηρεσιών συμμορφώνεται με τα πρότυπα PCI-DSS. Υπάρχουν 8 διαφορετικοί τύποι SAQ, ο καθένας για διαφορετικούς τύπους οργανισμών που χειρίζονται πληροφορίες PCI. Οι 8 διαφορετικοί τύποι βρίσκονται παρακάτω:
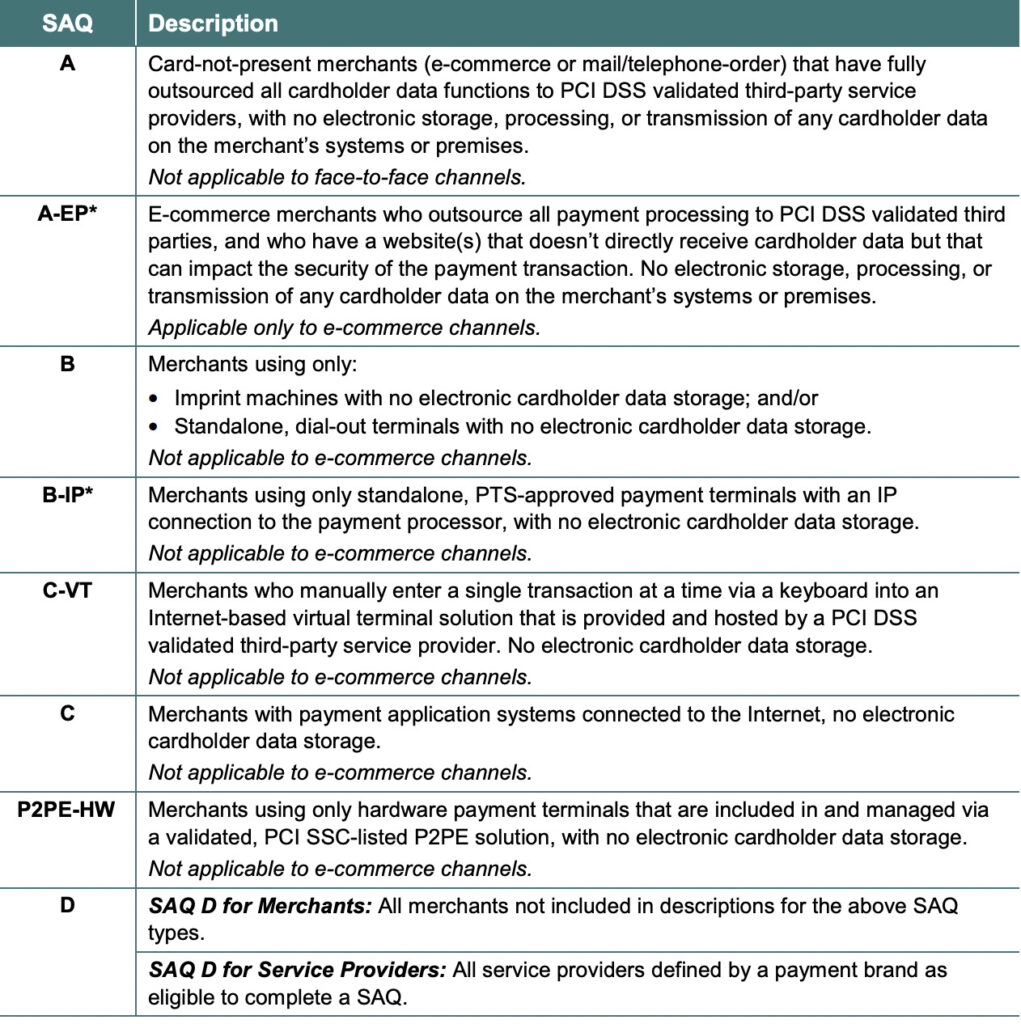
Ο τρόπος με τον οποίο επεξεργάζεστε πιστωτικές κάρτες και χειρίζεστε τα δεδομένα των κατόχων καρτών καθορίζει ποιο SAQ πρέπει να συμπληρώσει η επιχείρησή σας. Για παράδειγμα, εάν δεν έχετε βιτρίνα και όλα τα προϊόντα σας πωλούνται ηλεκτρονικά μέσω τρίτου μέρους, πιθανότατα πληροίτε τις προϋποθέσεις για SAQ A ή SAQ A-EP. Εάν έχετε ένα κατάστημα που επεξεργάζεται πιστωτικές κάρτες μέσω Διαδικτύου και αποθηκεύετε επίσης δεδομένα πιστωτικών καρτών πελατών, πιθανότατα είστε έμπορος SAQ D.
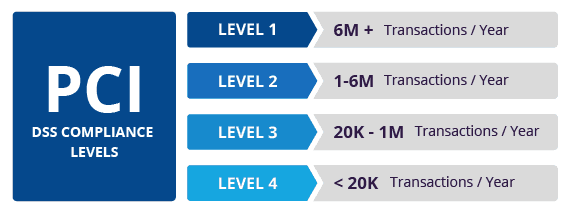
Πέρα από την ολοκλήρωση ενός ερωτηματολογίου ασφαλείας (SAQ) για τις ανάγκες συμμόρφωσης με το πρότυπο PCI, υπάρχει ένα δευτερεύον μέτρο που οι ΜΜΕ θα πρέπει να λάβουν υπόψη - δηλαδή τους όγκους συναλλαγών. Το PCI-DSS έχει επίσης εύρη όγκων συναλλαγών που υπαγορεύουν εάν μπορείτε να αυτοαξιολογήσετε (κάτω από 20,000 συναλλαγές με πιστωτική κάρτα ετησίως) και εάν πρέπει να προσλάβετε έναν εξωτερικό αξιολογητή ασφαλείας (QSA) σε περίπτωση που βρίσκεστε σε επίπεδο συμμόρφωσης Επιπέδου 2 ή Επιπέδου 1, για να πραγματοποιήσει έλεγχο της εταιρείας σας.
Το SAQ ή Ερωτηματολόγιο Αυτοαξιολόγησης δεν είναι απλώς ένας οδικός χάρτης για τη συμμόρφωση. Είναι ένας οδικός χάρτης για καλύτερη κυβερνοασφάλεια. Η συμπλήρωση ενός PCI SAQ είναι ένας από τους καλύτερους τρόπους για να βεβαιωθείτε ότι δεν παραλείπετε καμία απαίτηση ασφάλειας της επιχείρησης. Επιπλέον, οι επεξεργαστές εμπορικών συναλλαγών δεν θέλουν να συνεργάζονται με μη ασφαλείς επιχειρήσεις, επομένως συνήθως απαιτούν από κάθε έμπορο να παρέχει ένα PCI SAQ ως απόδειξη ασφάλειας πληρωμών. Εάν ο οργανισμός σας εργάζεται με δεδομένα PCI, τότε πιθανότατα έχετε συμπληρώσει ή πρέπει να συμπληρώσετε ένα SAQ, ανατρέξτε στον παραπάνω πίνακα για το ποιο SAQ ισχύει για την επιχείρησή σας. Η επεξεργασία του SAQ σας θα σας βοηθήσει να προσδιορίσετε τι πρέπει να κάνετε, αλλά οι παρακάτω πληροφορίες θα σας βοηθήσουν να βελτιώσετε ακόμη περισσότερο την υγιεινή σας στον κυβερνοχώρο.
Πρόσθετες συστάσεις για την κυβερνοασφάλεια
Επιπλέον, οι παρακάτω συστάσεις θα βοηθήσουν εσάς και την επιχείρησή σας να παραμείνετε ασφαλείς απέναντι στις διάφορες απειλές που ενδέχεται να αντιμετωπίζετε καθημερινά. Όλες οι παρακάτω προτάσεις μπορούν να αξιοποιηθούν προσλαμβάνοντας τις υπηρεσίες ανάπτυξης του προγράμματος vCISO της CyberHoot.
Όλες αυτές οι συστάσεις είναι ενσωματωμένες στο προϊόν CyberHoot ή στις υπηρεσίες vCISO της CyberHoot. Με το CyberHoot μπορείτε να διαχειρίζεστε, να εκπαιδεύετε, να αξιολογείτε και να δοκιμάζετε τους υπαλλήλους σας. Επισκεφθείτε το CyberHoot.com και εγγραφείτε στις υπηρεσίες μας σήμερα. Τουλάχιστον, συνεχίστε να μαθαίνετε, εγγράφοντας στα μηνιαία ενημερωτικά δελτία μας για την κυβερνοασφάλεια , για να παραμένετε ενημερωμένοι για τις τρέχουσες ενημερώσεις στον κυβερνοχώρο.
Πηγές:
Πρόσθετες Πληροφορίες:
Μια επισκόπηση της συμμόρφωσης με το PCI
Οι MSP θα πρέπει να απαιτούν αξιολογήσεις κινδύνου
Σχετικοί Όροι:
Το CyberHoot διαθέτει και άλλους πόρους διαθέσιμους για χρήση από εσάς. Παρακάτω θα βρείτε συνδέσμους προς όλους τους πόρους μας, μη διστάσετε να τους ελέγξετε όποτε θέλετε:
Σημείωση: Αν θέλετε να εγγραφείτε στο ενημερωτικό μας δελτίο, επισκεφθείτε οποιονδήποτε σύνδεσμο παραπάνω (εκτός από τα infographics) και εισαγάγετε τη διεύθυνση email σας στη δεξιά πλευρά της σελίδας και κάντε κλικ στην επιλογή « Αποστολή ενημερωτικών δελτίων».
Ανακαλύψτε και μοιραστείτε τις τελευταίες τάσεις, συμβουλές και βέλτιστες πρακτικές στον τομέα της κυβερνοασφάλειας – μαζί με νέες απειλές που πρέπει να προσέξετε.

Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Ακόμα και πριν ο Claude Code φτιάξει...
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Ξέρουμε εδώ και καιρό...
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Ένα CAPTCHA θα πρέπει να ελέγχει εάν...
Διαβάστε περισσότεραΑποκτήστε πιο οξυδερκή εικόνα των ανθρώπινων κινδύνων, με τη θετική προσέγγιση που υπερτερεί των παραδοσιακών δοκιμών ηλεκτρονικού "ψαρέματος" (phishing).