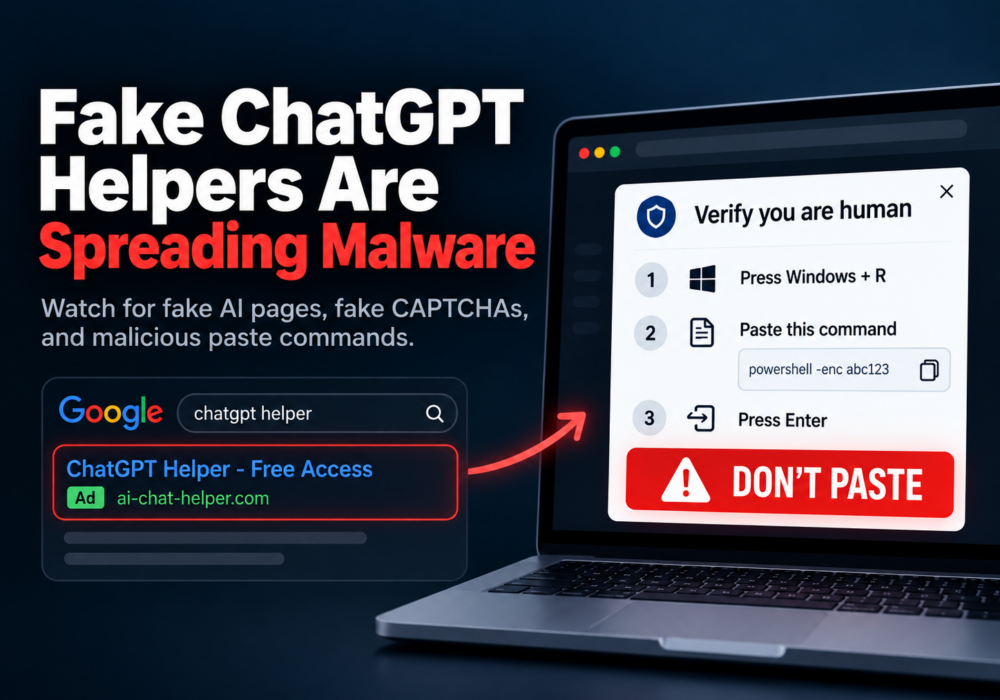
Συγγραφέας : Κέιτι Μποκέτι | Επιμέλεια : Κρεγκ Τέιλορ
Ένα CAPTCHA θα πρέπει να ελέγχει αν είστε άνθρωπος. Δεν θα πρέπει να σας κάνει οντισιόν για το τμήμα πληροφορικής.
Αν η φράση "αποδείξτε ότι είστε άνθρωπος" σημαίνει άνοιγμα του PowerShell, η μόνη εντολή που χρειάζεστε είναι: κλείστε την καρτέλα.
Οι εγκληματίες αποκαλούν τις οδηγίες τους «διόρθωση». Οι ερευνητές ασφαλείας αποκαλούν το κόλπο ClickFix . Ένα ψεύτικο CAPTCHA ή μήνυμα σφάλματος σας κάνει να εκτελέσετε μια εντολή που μεταφέρει κακόβουλο λογισμικό.
Γνωρίζετε ήδη αυτό το κόλπο; Βοηθήστε στην προστασία του επόμενου ατόμου που δεν το γνωρίζει. Ενημερώστε την ομάδα IT σας και, στη συνέχεια, χρησιμοποιήστε το σωστό κανάλι αναφοράς:
Επίσης, επισημάνετε το ψεύτικο GPT, την παραπλανητική διαφήμιση και τη φιλοξενούμενη σελίδα μέσω των εργαλείων αναφοράς κατάχρησης των πλατφορμών τους.
Αναφέρετε την ακριβή ύποπτη σελίδα ή διεύθυνση URL ωφέλιμου φορτίου. Μην αναφέρετε ολόκληρο τον νόμιμο τομέα φιλοξενίας.
Χρησιμοποιήστε αποδεικτικά στοιχεία που έχετε ήδη. Μην εκτελέσετε την εντολή, μην επισκεφθείτε ξανά τον ιστότοπο ή μην κατεβάσετε κακόβουλο λογισμικό για να το διερευνήσετε. Το έχετε ήδη εκτελέσει; Αποσυνδεθείτε από το δίκτυο και επικοινωνήστε πρώτα με το τμήμα IT.
Η κυβερνοασφάλεια είναι ένα ομαδικό άθλημα. Μια γρήγορη ενημέρωση μπορεί να βοηθήσει τους υπερασπιστές να προστατεύσουν το επόμενο πολυάσχολο άτομο που προσπαθεί να τελειώσει τη δουλειά.
Για όλους όσους συναντούν το ClickFix για πρώτη φορά, να θυμάστε: ποτέ μην εκτελείτε εντολή για να αποδείξετε ότι είστε άνθρωπος. Το να διαλέγετε ποδήλατα είναι ενοχλητικό. Το να δίνετε τον υπολογιστή σας σε εγκληματίες είναι πολύ χειρότερο.
— Κρεγκ
Στα τέλη Σεπτεμβρίου 2026, η Huntress διερεύνησε τα χορηγούμενα αποτελέσματα της Google για αναζητήσεις όπως «chatgpt». Αυτά οδήγησαν σε προσαρμοσμένα GPT που δημιουργήθηκαν από εισβολείς με την ονομασία «Plus 5.6» στο chatgpt.com.
Μια ψεύτικη ειδοποίηση υπηρεσίας κατεύθυνε τους επισκέπτες σε μια «εφεδρική» σελίδα του Google Sites. Το ψεύτικο Cloudflare CAPTCHA τους έδινε οδηγίες να επικολλήσουν και να εκτελέσουν μια εντολή PowerShell. Αυτή η εντολή ξεκίνησε μια μόλυνση από trojan απομακρυσμένης πρόσβασης.
Η Huntress ανέφερε τουλάχιστον 40 σχετικά περιστατικά που αφορούσαν αυτόν τον τομέα Google Sites. Δύο επιβεβαιώθηκαν ότι είχαν εισέλθει μέσω ενός Custom GPT.
Ένα trojan απομακρυσμένης πρόσβασης, ή RAT, δίνει στους εισβολείς τον έλεγχο ενός μολυσμένου υπολογιστή. Αυτό το RAT θα μπορούσε να έχει πρόσβαση σε κάμερες και μικρόφωνα, να αναζητήσει αρχεία και να εγκαταστήσει επιπλέον κακόβουλο λογισμικό.
Δεν χρειάζεται να απομνημονεύσετε τα εσωτερικά του στοιχεία. Η αναγνώριση ενός απροσδόκητου αιτήματος για την εκτέλεση εντολών είναι μια χρήσιμη δεξιότητα του εργαζομένου.
Ακολουθούν πέντε βασικά μαθήματα για τους αναγνώστες, τα οποία έχουν ως στόχο να σας κρατήσουν ασφαλείς στο διαδίκτυο.
Τα προσαρμοσμένα GPT είναι εξατομικευμένες εκδόσεις του ChatGPT. Μπορούν να περιλαμβάνουν οδηγίες, αρχεία αναφοράς και εργαλεία χωρίς να απαιτείται η σύνταξη κώδικα από τον δημιουργό.
Τα GPT που δημιουργούνται από χρήστες και οι σελίδες των Ιστότοπων Google μπορούν να βρίσκονται σε γνωστούς τομείς. Ένας αξιόπιστος πάροχος φιλοξενίας δεν καθορίζει την ταυτότητα ή τις προθέσεις του δημιουργού.
Η κίνησή σας: εξετάστε τι σας ζητά να κάνετε η σελίδα. Να είστε προσεκτικοί όταν ένας υποτιθέμενος βοηθός ζητά διαπιστευτήρια, λήψεις ή εντολές.
Ένα αποτέλεσμα με την ένδειξη «Χορηγούμενο» είναι μια πληρωμένη διαφήμιση. Οι εγκληματίες αγοράζουν επίσης διαφημίσεις.
Η κίνησή σας: πληκτρολογήστε μόνοι σας chatgpt.com, χρησιμοποιήστε έναν αξιόπιστο σελιδοδείκτη ή ανοίξτε την επίσημη εφαρμογή. Κάντε το ίδιο για τραπεζικά εργαλεία, μισθοδοσία και καθημερινά επιχειρηματικά εργαλεία.
Ένας σελιδοδείκτης σάς βοηθά να φτάσετε στην επιθυμητή υπηρεσία. Θα πρέπει επίσης να αξιολογήσετε το περιεχόμενο που δημιουργήθηκε από τον χρήστη μόλις φτάσετε.
Ένας έλεγχος επαλήθευσης από άνθρωπο δεν θα πρέπει ποτέ να απαιτεί την εκτέλεση εντολών στα Windows Run, PowerShell ή Terminal.
Η κίνησή σας: κλείστε την καρτέλα και αναφέρετε το αίτημα. Μην ακολουθήσετε τις οδηγίες για να πατήσετε τα Windows + R, να επικολλήσετε μια εντολή και να την εκτελέσετε.
Η νόμιμη τεχνική τεκμηρίωση παρέχει μερικές φορές εντολές. Οι μη αναμενόμενες οδηγίες αντιμετώπισης προβλημάτων εξακολουθούν να χρειάζονται επαλήθευση μέσω του καθιερωμένου καναλιού υποστήριξης IT.
Ποτέ μην εκτελείς εντολή για να αποδείξεις ότι είσαι άνθρωπος.
Μια υπερφορτωμένη υπηρεσία και μια άμεση συντόμευση μπορούν να κάνουν μια επικίνδυνη εντολή να ακούγεται χρήσιμη. Κάντε παύση όταν αυτή η συντόμευση σας στέλνει σε ένα άγνωστο σημείο. Κάντε παύση όταν προτρέπει σε άμεση δράση, επιβεβαιώνει την εξουσία της να επιβάλει δράση ή επιδιώκει σιωπηλή εφαρμογή αντί να ακολουθήσει μια διαδικασία «για λόγους ταχύτητας».
Η κίνησή σας: ανοίξτε ξανά την επίσημη υπηρεσία μόνοι σας. Επαληθεύστε το πρόβλημα μέσω του επίσημου καναλιού υποστήριξης, της ομάδας IT σας ή ενός αριθμού εμπιστοσύνης που καλείτε.
Τα λάθη συμβαίνουν σε έξυπνους, προσεκτικούς ανθρώπους. Η γρήγορη αναφορά δίνει στους ανταποκριτές καλύτερες πιθανότητες να περιορίσουν τη ζημιά.
Η κίνησή σας: αποσυνδέστε το Wi-Fi και αποσυνδέστε οποιοδήποτε καλώδιο δικτύου. Χρησιμοποιήστε μια άλλη συσκευή για να επικοινωνήσετε αμέσως με το τμήμα IT ή τον πάροχο διαχειριζόμενων υπηρεσιών σας.
Μοιραστείτε τον ιστότοπο, την κατά προσέγγιση ώρα και τι επικολλήσατε ή εκτελέσατε. Μην εκτελέσετε ξανά την εντολή και μην επιχειρήσετε κάποια άλλη επιδιόρθωση που παρέχεται από τον ιστότοπο.
Ακολουθήστε τις οδηγίες του τμήματος IT σχετικά με την ανάκτηση και τυχόν απαραίτητες αλλαγές κωδικού πρόσβασης ή ανάκληση περιόδου σύνδεσης. Διατηρήστε τη συσκευή αποσυνδεδεμένη μέχρι να την διαγράψουν οι ανταποκριτές.
Ηγέτες: ευχαριστήστε το άτομο που το αναφέρει και δώστε στον εαυτό σας επιπλέον πόντους αν το αναγνωρίζετε δημόσια. Διευκολύνετε το αίτημα βοήθειας. Ο φόβος της αμηχανίας δεν πρέπει ποτέ να καθυστερεί μια χρήσιμη προειδοποίηση.
Αυτές οι συνήθειες λειτουργούν καλύτερα σε συνδυασμό με την τεχνική προστασία. Η επίγνωση δίνει στους ανθρώπους μια χρήσιμη στιγμή. Οι τεχνικοί έλεγχοι παρέχουν πρόσθετες ευκαιρίες για την πρόληψη ή την ανίχνευση μιας επίθεσης.
Οι ψεύτικοι βοηθοί του ChatGPT διαδίδουν κακόβουλο λογισμικό. Μπορείτε να βοηθήσετε την ομάδα σας να αναγνωρίσει την παγίδα χωρίς να γίνετε αναλυτής κακόβουλου λογισμικού.
Διδάξτε μια συνήθεια αυτή την εβδομάδα: μην εκτελείτε ποτέ μια εντολή για να αποδείξετε ότι είστε άνθρωπος. Γιορτάστε τους ανθρώπους που σταματούν και αναφέρουν.
Τα σύντομα, αισιόδοξα μαθήματα και οι προσομοιώσεις ηλεκτρονικού "ψαρέματος" με θετική ενίσχυση του CyberHoot βοηθούν τις ομάδες να λαμβάνουν ασφαλέστερες αποφάσεις. Ξεκινήστε με ένα μάθημα και μοιραστείτε το με έναν συνάδελφο.
Γέλα, μάθε και ξεφάντωσε!
Το ClickFix είναι μια τεχνική κοινωνικής μηχανικής που χρησιμοποιεί ψεύτικα σφάλματα ή αιτήματα επαλήθευσης για να ξεγελάσει άτομα ώστε να εκτελέσουν κακόβουλες εντολές. Ποτέ μην εκτελείτε εντολή για να αποδείξετε ότι είστε άνθρωπος. Επαληθεύστε τις απροσδόκητες οδηγίες αντιμετώπισης προβλημάτων με την ομάδα IT σας.
Ένα Custom GPT είναι μια εξατομικευμένη έκδοση του ChatGPT με οδηγίες, αρχεία αναφοράς ή εργαλεία. Μπορεί να δημιουργηθεί χωρίς κωδικοποίηση. Τα GPT που δημιουργούνται από χρήστες μπορούν να εμφανιστούν στο chatgpt.com. Το γεγονός ότι φιλοξενούνται εκεί δεν σημαίνει ότι το OpenAI έχει συντάξει ή εγκρίνει τις οδηγίες τους.
Πληκτρολογήστε μόνοι σας chatgpt.com, χρησιμοποιήστε έναν αξιόπιστο σελιδοδείκτη ή ανοίξτε την επίσημη εφαρμογή. Αποφύγετε τη χρήση χορηγούμενων αποτελεσμάτων ως συντόμευση. Η πρόσβαση στον επίσημο ιστότοπο δεν καθιστά κάθε GPT που δημιουργείται από χρήστη αξιόπιστο.
Εάν το εκτελέσατε ή δεν είστε σίγουροι αν εκτελέστηκε, αποσυνδέστε τη συσκευή από το δίκτυο. Επικοινωνήστε αμέσως με το τμήμα IT ή τον πάροχο διαχειριζόμενων υπηρεσιών σας από μια άλλη συσκευή. Κοινοποιήστε από πού προήλθε η εντολή και πότε συνέβη αυτό. Μην την εκτελέσετε ξανά ή μην την επανασυνδέσετε μέχρι το τμήμα IT να διαγράψει τη συσκευή.
Η προβολή μιας σελίδας ή η αντιγραφή κειμένου δεν αποδεικνύει ότι εκτελέστηκε κακόβουλο λογισμικό. Κλείστε τη σελίδα και αναφέρετέ την. Ενημερώστε το τμήμα IT εάν κάνατε επίσης επικόλληση στο Run ή σε ένα τερματικό, εάν κατεβάσατε ή ανοίξατε ένα αρχείο ή εάν εισαγάγατε διαπιστευτήρια. Εάν δεν είστε σίγουροι, ζητήστε βοήθεια.
Ενημερώστε πρώτα την IT. Η Ασφαλής περιήγηση Google διαθέτει ξεχωριστές φόρμες ηλεκτρονικού "ψαρέματος" (phishing) και κακόβουλου λογισμικού. Το Microsoft SmartScreen δέχεται αναφορές μη ασφαλών ιστότοπων. Οι έμπειροι υπερασπιστές μπορούν να υποβάλουν ενεργές, άμεσες διευθύνσεις URL διανομής κακόβουλου λογισμικού στο URLhaus. Αναφέρετε το κυβερνοέγκλημα στις ΗΠΑ στο FBI IC3. Χρησιμοποιήστε τους συνδέσμους στην αρχή αυτού του άρθρου.
Ξεκινήστε με σαφείς οδηγίες, αξιόπιστους σελιδοδείκτες, θετική εκπαίδευση και εύκολη αναφορά. Διατηρήστε ενεργοποιημένες τις προστασίες του προγράμματος περιήγησης και των τελικών σημείων. Ρωτήστε το τμήμα IT ποια στοιχεία ελέγχου και παρακολούθησης εφαρμογών ταιριάζουν στην επιχείρησή σας. Το κόστος ποικίλλει. Η ευαισθητοποίηση και τα τεχνικά στοιχεία ελέγχου θα πρέπει να λειτουργούν από κοινού.
Πολιτική υποβολής URLhaus · Οδηγίες αναφοράς ασφαλούς περιήγησης Google · Οδηγίες αναφοράς μη ασφαλών ιστότοπων της Microsoft · Κέντρο Παραπόνων Διαδικτυακού Εγκλήματος του FBI.
Huntress: Οι εισβολείς κάνουν κατάχρηση των προσαρμοσμένων GPT του ChatGPT για την παροχή RAT μέσω ClickFix — κύρια έρευνα καμπάνιας.
Τα Νέα των Χάκερ: Οι εισβολείς κάνουν κατάχρηση των προσαρμοσμένων GPT του ChatGPT για την παροχή RAT μέσω ClickFix Lures — Κάλυψη 30 Σεπτεμβρίου 2026.
Microsoft: Σκεφτείτε πριν κάνετε κλικ (Διόρθωση) — τεχνική και τεχνικές άμυνες.
Ανακαλύψτε και μοιραστείτε τις τελευταίες τάσεις, συμβουλές και βέλτιστες πρακτικές στον τομέα της κυβερνοασφάλειας – μαζί με νέες απειλές που πρέπει να προσέξετε.

Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Για χρόνια έχουμε εκπαιδεύσει...
Διαβάστε περισσότερα
Τα περισσότερα τεστ ηλεκτρονικού "ψαρέματος" (phishing) ψεύδονται στους υπαλλήλους σας. Αυτό λέει πρώτα ένα γεια! Το HootPhish λέει στους ανθρώπους ευθέως: αυτό είναι...
Διαβάστε περισσότερα
Σοβαρότητα: ΚΡΙΣΙΜΗ (CVSS 9.2) | Έκδοση: 22 Οκτωβρίου 2026 Στις 21 Οκτωβρίου, εντοπίστηκαν δύο κρίσιμα ελαττώματα στην PHP,...
Διαβάστε περισσότεραΑποκτήστε πιο οξυδερκή εικόνα των ανθρώπινων κινδύνων, με τη θετική προσέγγιση που υπερτερεί των παραδοσιακών δοκιμών ηλεκτρονικού "ψαρέματος" (phishing).

