Συγγραφέας : Κέιτι Μποκέτι | Επιμέλεια : Κρεγκ Τέιλορ
Γνωρίζαμε εδώ και καιρό εδώ στο CyberHoot ότι η κωδικοποίηση που βασίζεται στην τεχνητή νοημοσύνη (μερικές φορές ονομάζεται vibe coding) θα άνοιγε περισσότερες πόρτες για hacking από όσες θέλαμε. Αυτό το κακόβουλο λογισμικό Corp MDM φαίνεται να έχει κωδικοποιηθεί χρησιμοποιώντας τεχνητή νοημοσύνη από τους εισβολείς, δεδομένου του αριθμού των σφαλμάτων που βρέθηκαν στο τελικό προϊόν. Η χρήση εργαλείων κωδικοποίησης τεχνητής νοημοσύνης υπονοεί μία από τις πολλές πιθανότητες: οι χάκερ έσπευσαν με λίγο χρόνο για δοκιμές ή δεν ήταν αρκετά τεχνικοί για να δοκιμάσουν σωστά ή ίσως ήταν νέοι στον προγραμματισμό γενικά (πιθανώς vibe coding ). Ενώ αυτό που οδήγησε στα σφάλματα είναι αβέβαιο, αυτό που είναι σαφές είναι ο συγκεκριμένος στόχος των εισβολέων να στοχεύσουν εταιρείες logistics για να κλέψουν μηνύματα κειμένου (συμπεριλαμβανομένων κωδικών SMS MFA), να προωθήσουν τηλεφωνικές κλήσεις και να θέσουν σε κίνδυνο συσκευές. Αυτά τα κλεμμένα δεδομένα μπορούν να βοηθήσουν τους εισβολείς να κλέψουν το φορτίο σας, τα χρήματά σας και το καλό σας όνομα. Αυτοί οι εισβολείς φιλοξένησαν επίσης ψεύτικες ιστοσελίδες σύνδεσης που θα επέτρεπαν στους χρήστες να εισάγουν κωδικούς ελέγχου ταυτότητας για να οδηγήσουν στην κλοπή τους. Αυτός είναι ένας ακόμη λόγος για τον οποίο είμαι τόσο γοητευμένος με μια πιο ανθεκτική μέθοδο MFA που ονομάζεται passkeys , καθώς αυτές δεν θα είχαν καμία αξία σε ψεύτικες σελίδες σύνδεσης ιστότοπων.
Το άρθρο ιστολογίου αυτής της εβδομάδας περιέχει απλά, σαφή μηνύματα που μπορείτε να μοιραστείτε με την ομάδα σας: μην φορτώνετε ποτέ εφαρμογές από το πλάι, υιοθετήστε ανθεκτικές μεθόδους ελέγχου ταυτότητας πολλαπλών παραγόντων και διδάξτε στο προσωπικό πώς να αναφέρει γρήγορα πιθανές επιθέσεις όπως αυτή, ώστε να σημάνει συναγερμός και να κοινοποιηθούν λεπτομέρειες σε όλα τα μέλη του προσωπικού.
— Κρεγκ
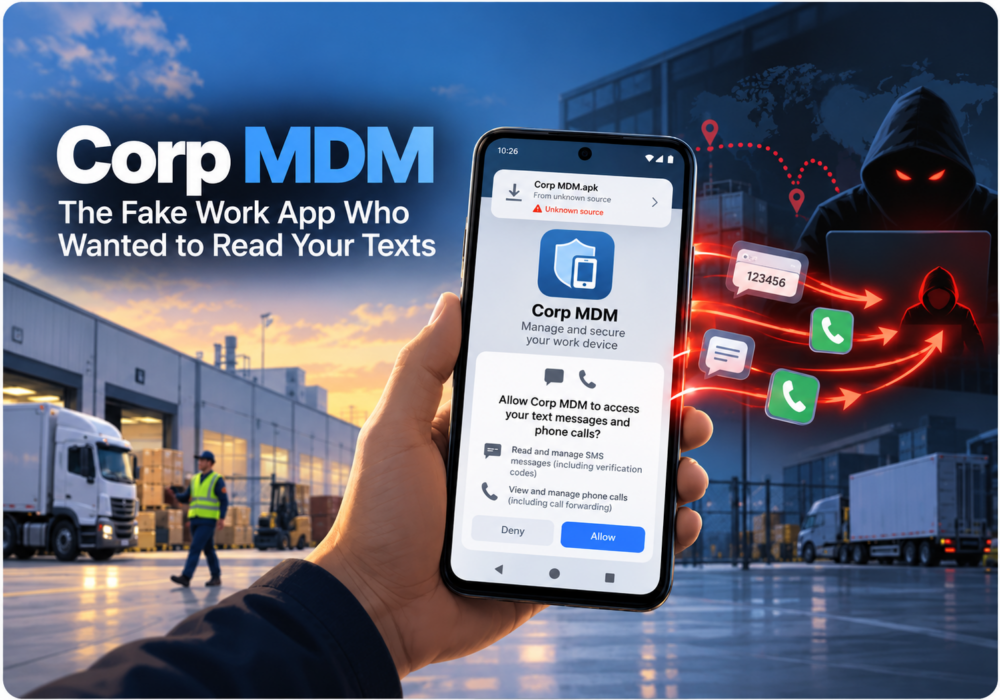
Οι ομάδες logistics διατηρούν φορτηγά, πλοία και αποστολές σε κίνηση με αυστηρά χρονοδιαγράμματα και μια νέα καμπάνια spyware για Android προσπαθεί να εκμεταλλευτεί αυτές τις πολυάσχολες ημέρες. Ερευνητές ασφαλείας στο Have I Been Squatted βρήκαν μια κακόβουλη εφαρμογή που ονομάζεται Corp MDM , η οποία προσποιείται ότι είναι λογισμικό διαχείρισης συσκευών εταιρείας. Μόλις εγκατασταθεί μέσω sideloading , αντιγράφει νέα μηνύματα κειμένου και προωθεί τηλεφωνικές κλήσεις σε εγκληματίες. Τα καλά νέα είναι ότι μερικές απλές συνήθειες σταματούν αυτήν την επίθεση πριν ξεκινήσει και δεν χρειάζεστε μεγάλο προϋπολογισμό ασφαλείας για να τις εφαρμόσετε.
Οι εγκληματίες δημιούργησαν ψεύτικες σελίδες στο Google Play χρησιμοποιώντας τα ονόματα και την επωνυμία δύο πραγματικών εταιρειών logistics, της CEVA Logistics και της TKW Logistics. Οι υπάλληλοι που επισκέπτονται αυτές τις σελίδες βλέπουν μια εφαρμογή που ονομάζεται Corp MDM, η οποία έχει το όνομά της ώστε να μοιάζει με το λογισμικό διαχείρισης συσκευών που πολλές εταιρείες ζητούν από το προσωπικό να εγκαταστήσει στα τηλέφωνα της εργασίας. Δεδομένου ότι το αρχείο δεν προέρχεται από το πραγματικό Google Play Store, το θύμα πρέπει να το εγκαταστήσει χειροκίνητα, μια διαδικασία που ονομάζεται sideloading (πολλές κόκκινες σημαίες εδώ). Μετά την εγκατάσταση, η εφαρμογή ζητά άδεια για την ανάγνωση μηνυμάτων κειμένου, τη διαχείριση τηλεφωνικών κλήσεων και την εμφάνιση ειδοποιήσεων. Στη συνέχεια, κρύβει το εικονίδιό της από την αρχική οθόνη και συνεχίζει να εκτελείται στο παρασκήνιο. Συμβουλή : Οι πραγματικές εφαρμογές της εταιρείας φτάνουν μέσω επίσημων καταστημάτων εφαρμογών ή μέσω της επαφής IT σας, επομένως ένας σύνδεσμος προς μια ειδική σελίδα λήψης είναι το σύνθημά σας για να σταματήσετε και να ρωτήσετε πριν εγκαταστήσετε οτιδήποτε.
Το Corp MDM ελέγχει τον διακομιστή του εισβολέα κάθε 30 δευτερόλεπτα και περιμένει εντολές. Η εφαρμογή στέλνει κάθε νέο εισερχόμενο μήνυμα στον εγκληματία, συμπεριλαμβανομένου του ποιος το έστειλε, τι λέει και πότε έφτασε. Ενεργοποιεί την προώθηση κλήσεων, επομένως όλες οι εισερχόμενες κλήσεις χτυπούν στο τηλέφωνο του εισβολέα αντί για το δικό σας. Επίσης, διαγράφεται μόνο του κατόπιν εντολής για να αφαιρέσει αποδεικτικά στοιχεία. Ένα καλό νέο είναι ότι το κακόβουλο λογισμικό συλλαμβάνει μόνο τα μηνύματα που φτάνουν μετά την εγκατάσταση, επομένως τα παλαιότερα μηνύματά σας παραμένουν ιδιωτικά. Οι ερευνητές βρήκαν επίσης πολλά σφάλματα στον κώδικα και πιστεύουν ότι ο δημιουργός του κακόβουλου λογισμικού πιθανότατα χρησιμοποίησε εργαλεία τεχνητής νοημοσύνης για να τον γράψει. Ακόμη και οι εγκληματίες στέλνουν λογισμικό με σφάλματα. Ο αδέξιος κώδικά τους εξακολουθεί να λειτουργεί αρκετά καλά για να κλέψει μηνύματα, επομένως οποιαδήποτε εφαρμογή που ζητά να διαβάσει τα μηνύματά σας και να διαχειριστεί τις κλήσεις σας αξίζει μια δεύτερη ματιά πριν πατήσετε "Να επιτρέπεται".
Πολλές τράπεζες, πάροχοι email και επιχειρηματικές εφαρμογές εξακολουθούν να στέλνουν κωδικούς πρόσβασης μίας χρήσης μέσω SMS. Οι επαναφορές κωδικών πρόσβασης και οι κωδικοί ανάκτησης λογαριασμού συχνά φτάνουν με τον ίδιο τρόπο. Όταν ένας εγκληματίας διαβάζει αυτά τα μηνύματα, ένας κλεμμένος κωδικός πρόσβασης μετατρέπεται σε πλήρη κατάληψη του λογαριασμού. Η προώθηση κλήσεων προσθέτει μια άλλη διαδρομή, καθώς ορισμένες υπηρεσίες σας επαληθεύουν με μια αυτοματοποιημένη τηλεφωνική κλήση. Στην εφοδιαστική, τα μηνύματα κειμένου περιέχουν επίσης στοιχεία αποστολής και παράδοσης, τα οποία βοηθούν τους εγκληματίες να ανακατευθύνουν τιμολόγια ή να κλέβουν φορτίο. Συμβουλή: Οι κωδικοί μηνυμάτων κειμένου είναι καλύτεροι από το να μην έχετε δεύτερο βήμα κατά τη σύνδεση, αλλά η μετάβαση σε μια εφαρμογή ελέγχου ταυτότητας ή η χρήση κλειδιού πρόσβασης σας παρέχει ισχυρότερη προστασία από κόλπα όπως αυτό.
Ο ίδιος διακομιστής πίσω από το Corp MDM φιλοξενεί επίσης ψεύτικες σελίδες σύνδεσης και κακόβουλο λογισμικό των Windows που στοχεύει στον κλάδο της εφοδιαστικής. Οι ερευνητές βλέπουν σημάδια αρμενικής ή ρωσικής σύνδεσης, αν και κανείς δεν έχει επιβεβαιώσει ποιος εκτελεί την επιχείρηση. Στα τέλη του 2025, η Proofpoint ανέφερε ότι εγκληματίες εγκαθιστούσαν εργαλεία απομακρυσμένης πρόσβασης σε εταιρείες φορτηγών για να κλέψουν φορτίο. Νωρίτερα το 2026, οι ερευνητές περιέγραψαν μια ομάδα που ονομάζεται Diesel Vortex, η οποία χρησιμοποίησε μια υπηρεσία ηλεκτρονικού "ψαρέματος" (phishing) που ονομάζεται MC Profit Always για να κλέψει περισσότερες από 1,600 συνδέσεις από τον τομέα. Ο στόχος κάθε φορά ήταν τα χρήματα, μέσω ανακατευθυνόμενων τιμολογίων, ψεύτικων μεσιτών και κλεμμένων εμπορευμάτων. Ο κλάδος της εφοδιαστικής προσελκύει εγκληματίες επειδή οι εργασίες εφοδιαστικής μετακινούν χρήματα και αγαθά, και γνωρίζοντας αυτό βοηθά τις ομάδες να εντοπίζουν κόλπα νωρίτερα.
Ξεκινήστε εκπαιδεύοντας την ομάδα σας από πού προέρχονται οι πραγματικές εφαρμογές της εταιρείας. Ένα μήνυμα μιας γραμμής, όπως "Δεν θα σας στείλουμε ποτέ σύνδεσμο για την εγκατάσταση λογισμικού εργασίας", θέτει έναν σαφή κανόνα που όλοι θυμούνται. Στη συνέχεια, απενεργοποιήστε τις εγκαταστάσεις από άγνωστες πηγές σε τηλέφωνα Android εργασίας, τις οποίες τα περισσότερα τηλέφωνα εμφανίζουν στις ρυθμίσεις Ασφάλειας ή Εφαρμογών. Εάν χρησιμοποιείτε ήδη ένα εργαλείο διαχείρισης κινητών συσκευών, ελέγξτε για μια ρύθμιση που να αποκλείει τις εγκαταστάσεις παράπλευρης φόρτωσης για όλους. Στη συνέχεια, μετακινήστε τους πιο σημαντικούς λογαριασμούς σας, ξεκινώντας από το email και τις τραπεζικές συναλλαγές, από κωδικούς μηνυμάτων κειμένου σε κλειδιά πρόσβασης (ή εάν τα κλειδιά πρόσβασης δεν είναι διαθέσιμα, σε μια εφαρμογή ελέγχου ταυτότητας ) ή διακριτικό υλικού. Τέλος, ρωτήστε τον πάροχο κινητής τηλεφωνίας σας πώς να επιβεβαιώσετε ότι η προώθηση κλήσεων είναι απενεργοποιημένη και ελέγξτε τα δικαιώματα εφαρμογών μία φορά το μήνα για οτιδήποτε διαβάζει μηνύματα κειμένου ή διαχειρίζεται κλήσεις χωρίς σαφή λόγο.
Διαλέξτε μια συνήθεια από αυτό το άρθρο και δοκιμάστε την αυτήν την εβδομάδα. Μοιραστείτε τον κανόνα "μόνο επίσημες εφαρμογές" με την ομάδα σας στην επόμενη συνάντησή σας ή μεταφέρετε την πρόσβαση στον λογαριασμό email της εταιρείας σας σε (1) κλειδιά πρόσβασης ή (2) εφαρμογές ελέγχου ταυτότητας. Τα μικρά βήματα αθροίζονται και κάθε ασφαλέστερη επιλογή σήμερα σας βάζει μπροστά από το χθες. Τα σύντομα, φιλικά εκπαιδευτικά βίντεο και οι προσομοιώσεις ηλεκτρονικού "ψαρέματος" του CyberHoot βοηθούν ολόκληρη την ομάδα σας να αναπτύξει αυτές τις συνήθειες χωρίς φόβο ή ντροπή. Γελάστε, μάθετε και "ξεκινήστε"!
Ε: Τι είναι το Corp MDM;
A: Το Corp MDM είναι ένα spyware για Android που μεταμφιέζεται σε λογισμικό διαχείρισης εταιρικών συσκευών. Αντιγράφει νέα μηνύματα κειμένου και προωθεί τηλεφωνικές κλήσεις σε εγκληματίες.
Ε: Ποιους στοχεύουν οι επιτιθέμενοι;
A: Υπάλληλοι σε εταιρείες logistics και μεταφορών. Οι ψεύτικες σελίδες λήψης χρησιμοποιούν τα ονόματα CEVA Logistics και TKW Logistics.
Ε: Εμφανίζεται το Corp MDM στο πραγματικό Google Play Store;
A: Όχι. Οι εγκληματίες το φιλοξενούν σε ψεύτικες σελίδες του Google Play και τα θύματα πρέπει να το εγκαταστήσουν χειροκίνητα. Χρησιμοποιήστε μια πραγματική λύση MDM για να αποκλείσετε εγκαταστάσεις που φορτώνονται παράπλευρα για να σταματήσετε αυτήν την επίθεση. Δεν υπάρχει MDM; Πείτε στο προσωπικό να πατήσει Άκυρο σε οποιαδήποτε ερώτηση «Εγκατάσταση άγνωστων εφαρμογών».
Ε: Γιατί οι εγκληματίες θέλουν τα γραπτά μου μηνύματα;
A: Πολλές υπηρεσίες στέλνουν κωδικούς σύνδεσης, επαναφορά κωδικών πρόσβασης και κωδικούς ανάκτησης μέσω SMS. Η ανάγνωση αυτών των μηνυμάτων επιτρέπει σε έναν εγκληματία να αναλάβει λογαριασμούς που προστατεύονται από αυτούς τους κωδικούς.
Ε: Πώς μπορώ να ελέγξω αν το τηλέφωνό μου έχει μολυνθεί;
A: Αναζητήστε μια εφαρμογή που δεν αναγνωρίζετε με άδεια ανάγνωσης μηνυμάτων κειμένου και διαχείρισης κλήσεων, μια ειδοποίηση στο παρασκήνιο που δεν έχετε ρυθμίσει ποτέ ή κλήσεις που σταματούν να φτάνουν σε εσάς. Σημείωση: αυτή η εφαρμογή κρύβει το εικονίδιό της, επομένως ελέγξτε Ρυθμίσεις > Εφαρμογές. Εάν κάτι δεν πάει καλά, ενημερώστε την επαφή IT σας, καταργήστε την εφαρμογή, απενεργοποιήστε την προώθηση κλήσεων (στις περισσότερες εταιρείες κινητής τηλεφωνίας, η κλήση *#21# ελέγχει την προώθηση κλήσεων και η κλήση ##21# την απενεργοποιεί, αλλά ζητήστε από την εταιρεία κινητής τηλεφωνίας σας να βεβαιωθεί) και αλλάξτε τους κωδικούς πρόσβασης για τους λογαριασμούς χρησιμοποιώντας κωδικούς μηνυμάτων κειμένου. Η έγκαιρη αναφορά προστατεύει ολόκληρη την ομάδα σας και δεν είναι ντροπή να ζητήσετε βοήθεια.
Τα νέα των χάκερ: Το λογισμικό κατασκοπείας Corp MDM στοχεύει εταιρείες logistics, κλέβει νέα SMS και ανακατευθύνει κλήσεις
Ανακαλύψτε και μοιραστείτε τις τελευταίες τάσεις, συμβουλές και βέλτιστες πρακτικές στον τομέα της κυβερνοασφάλειας – μαζί με νέες απειλές που πρέπει να προσέξετε.

Φανταστείτε τον εαυτό σας στον αυτοκινητόδρομο, να κινείστε με περίπου 20 δευτερόλεπτα πάνω από το όριο μαζί με την υπόλοιπη κυκλοφορία. Μπροστά, φρενάρετε...
Διαβάστε περισσότερα
Τι συμβαίνει Την Πέμπτη, 12 Νοεμβρίου 2026, γύρω στις 11 π.μ. ανατολική ώρα, το Microsoft Outlook σταμάτησε να λειτουργεί...
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: «Η εξουσία τείνει να διαφθείρει,...»
Διαβάστε περισσότεραΔώστε στους ανθρώπους σας πιο οξυδερκή μάτια, με τη θετική προσέγγιση που ξεπερνά τα παραδοσιακά τεστ ηλεκτρονικού "ψαρέματος" (phishing).

