Η Υπηρεσία Κυβερνοασφάλειας και Ασφάλειας Υποδομών των ΗΠΑ (CISA) συνεργάστηκε με το Κέντρο Κυβερνοασφάλειας της Αυστραλίας (ACSC), το Εθνικό Κέντρο Κυβερνοασφάλειας του Ηνωμένου Βασιλείου (NCSC) και το Ομοσπονδιακό Γραφείο Ερευνών των ΗΠΑ (FBI) για να συντάξει μια έκθεση που περιγράφει λεπτομερώς τις τρέχουσες κορυφαίες ευπάθειες που μπορούν να εκμεταλλευτούν οι χάκερ . Κάθε ευπάθεια έχει καταγραφεί σχολαστικά στη βάση δεδομένων Common Vulnerabilities and Exposures (CVEs) , μια κορυφαία πηγή πληροφοριών για απειλές που χρησιμοποιείται από επαγγελματίες του infosec.
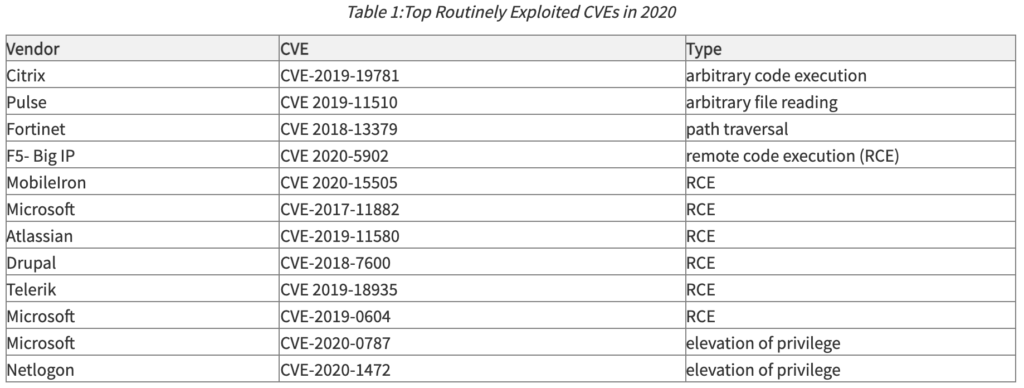
Το 2020, η ραγδαία στροφή στην εξ αποστάσεως εργασία που προκλήθηκε από την πανδημία μετατράπηκε σε άνθηση για τους χάκερ. Συστήματα που επαναφέρθηκαν βιαστικά στο σπίτι έχασαν την πρόσβαση στην υποδομή επιδιορθώσεων, η οποία απαγόρευε τις άμεσες ενημερώσεις της Microsoft, υπέρ μιας ελεγχόμενης διάθεσης ενημερώσεων σε συσκευές που ανήκουν στην εταιρεία. Το πρόβλημα είναι ότι, σε ορισμένες περιπτώσεις, χρειαζόταν να μιλήσετε με έναν ελεγκτή τομέα στο εταιρικό γραφείο για να λάβετε τις ενημερώσεις σας. Η εξ αποστάσεως εργασία για 6 έως 9 μήνες σήμαινε ότι ορισμένοι υπολογιστές δεν έλαβαν ενημερώσεις για έξι έως εννέα μήνες. Τέσσερα από τα πιο συχνά στοχευμένα τρωτά σημεία το 2020 επηρέασαν τα μη ενημερωμένα τρωτά σημεία της Microsoft.
Παρακάτω είναι ένας πίνακας που περιγράφει τα CVE που εκμεταλλεύτηκαν συχνότερα οι χάκερ κατά τη διάρκεια του 2020:
Οι επιχειρήσεις πρέπει να σχεδιάσουν την υποδομή ενημέρωσης κώδικα (patching) ώστε να προσαρμόζεται στις νέες πραγματικότητες των απομακρυσμένων εργαζομένων. Είτε επιτρέπουν τις άμεσες ενημερώσεις της Microsoft είτε πρέπει να αναπτυχθεί νεότερη υποδομή που βασίζεται στο cloud, στην οποία θα έχουν πρόσβαση οι απομακρυσμένοι εργαζόμενοι. Τα συστήματα δεν μπορούν να μείνουν χωρίς ενημέρωση κώδικα σε απομακρυσμένες τοποθεσίες εργασίας.
Οι χάκερ συνέχισαν να επιτίθενται σε μη ενημερωμένα συστήματα το 2021 με μια ποικιλία ευπαθειών της Microsoft (φαίνεται παρακάτω), καθώς και με τις λύσεις τείχους προστασίας που παρατηρήθηκαν το 2020 (Fortinet με προσθήκη Accellion το 2021) και λύσεις απομακρυσμένης πρόσβασης (το Pulse παρέμεινε στη λίστα, ενώ το VM Ware αντικατέστησε το Citrix).
Ο πιο αποτελεσματικός τρόπος για την αντιμετώπιση πολλών ευπαθειών είναι η ενημέρωση των εκδόσεων λογισμικού μόλις γίνουν διαθέσιμες οι ενημερώσεις κώδικα (patches). Συχνά, κατά τη δημιουργία μιας ενημέρωσης κώδικα, ο προμηθευτής παρέχει οδηγίες για προσωρινές λύσεις ώστε να παραμείνει ασφαλής μέχρι την κυκλοφορία της. Για να παραμένετε ενημερωμένοι σε περιόδους πανδημίας, αναπτύξτε μια λύση διαχείρισης ενημερώσεων κώδικα που βασίζεται στο cloud για την αυτόματη ενημέρωση του λογισμικού όποτε και όπου είναι απαραίτητο.
Συνήθεις λύσεις διαχείρισης ενημερώσεων κώδικα για μικρές έως μεσαίες επιχειρήσεις περιλαμβάνουν το ManageEngine και το Automox. Το ManageEngine περιλαμβάνει ακόμη και δωρεάν υπηρεσίες ενημέρωσης κώδικα για έως και 25 συσκευές.
Εκτός από την υιοθέτηση ενός συστήματος διαχείρισης ενημερώσεων κώδικα, η CyberHoot συνιστά τις ακόλουθες βέλτιστες πρακτικές για την προστασία ατόμων και επιχειρήσεων από διαδικτυακές κυβερνοεπιθέσεις και τον περιορισμό των ζημιών που προκαλούν:
https://youtube.com/watch?v=_zWJEsV4uV4
Πηγές:
Επιπλέον αναγνώσεις:
Επίκειται διακομματικό νομοσχέδιο για την κυβερνοασφάλεια
Ποιο ήταν το πιο ακριβό κυβερνοέγκλημα του 2020;
Ανακαλύψτε και μοιραστείτε τις τελευταίες τάσεις, συμβουλές και βέλτιστες πρακτικές στον τομέα της κυβερνοασφάλειας – μαζί με νέες απειλές που πρέπει να προσέξετε.

Τι συμβαίνει Την Πέμπτη, 12 Νοεμβρίου 2026, γύρω στις 11 π.μ. ανατολική ώρα, το Microsoft Outlook σταμάτησε να λειτουργεί...
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: «Η εξουσία τείνει να διαφθείρει,...»
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Για χρόνια έχουμε εκπαιδεύσει...
Διαβάστε περισσότεραΑποκτήστε πιο οξυδερκή εικόνα των ανθρώπινων κινδύνων, με τη θετική προσέγγιση που υπερτερεί των παραδοσιακών δοκιμών ηλεκτρονικού "ψαρέματος" (phishing).

