Όπως πολλοί γνωρίζουν, οι Ηνωμένες Πολιτείες διεξήγαγαν την δεκαετή (κάθε δέκα χρόνια) απογραφή τους το 2020, βοηθώντας στον προσδιορισμό και την καταγραφή στατιστικών στοιχείων πληθυσμού σε όλη τη χώρα μας. Συλλέχθηκαν ερωτήσεις σχετικά με τη φυλή, το φύλο και το μέγεθος του νοικοκυριού, μεταξύ πολλών άλλων δημογραφικών δεδομένων. Το Ηνωμένο Βασίλειο (ΗΒ) επίσης διενεργεί την απογραφή του ανά δεκαετία, αλλά η δική του πραγματοποιήθηκε στις αρχές του 2021. Η κύρια διαφορά μεταξύ των απογραφών των ΗΠΑ και του Ηνωμένου Βασιλείου είναι ότι στις ΗΠΑ, οι πολίτες μπορούν να αρνηθούν να συμμετάσχουν, ενώ στο Ηνωμένο Βασίλειο, ο νόμος απαιτεί συμμετοχή. Με οποιαδήποτε απαίτηση, οι πολίτες είναι έτοιμοι για μια επίθεση με απειλές ηλεκτρονικού "ψαρέματος" (phishing) ως την κύρια τακτική κοινωνικής μηχανικής που χρησιμοποιήθηκε. Διαβάστε παρακάτω για να μάθετε τι συνέβη στο Ηνωμένο Βασίλειο.
Στις ΗΠΑ, μπορούμε να αρνηθούμε να απαντήσουμε στην δεκαετή έρευνα χωρίς ποινή. Ωστόσο, στο Ηνωμένο Βασίλειο, υποχρεούνται να συμπληρώσουν και να στείλουν πίσω το έγγραφο ή να αντιμετωπίσουν πρόστιμο 1,000 λιρών μαζί με ποινικό μητρώο. Ευτυχώς για τους κατοίκους του Ηνωμένου Βασιλείου, το έχουν κάνει εξαιρετικά εύκολο, στέλνοντας 16ψήφιους κωδικούς σε κάθε κατοικία, ώστε να μπορούν να τη συμπληρώσουν ηλεκτρονικά κατά τη διάρκεια της πανδημίας. Οι κάτοικοι ήταν υποχρεωμένοι να συμπληρώσουν τη φόρμα έως τις 21 Μαρτίου 2021 ή να αντιμετωπίσουν αυτές τις κυρώσεις.
Γνωρίζοντας ότι οι πολίτες του Ηνωμένου Βασιλείου έχουν αυτές τις κυρώσεις, ιδίως οικονομικές, οι χάκερ προσπάθησαν να εκμεταλλευτούν τους χρήστες με κάποια ασυνήθιστη κακόβουλη πρακτική κοινωνικής μηχανικής. Δείτε πώς.
Αν είστε ανάμεσα σε εκείνους που δεν έχουν ολοκληρώσει ακόμη τις υποβολές τους στην απογραφή, βεβαιωθείτε ότι δεν πέφτετε θύμα δόλιων μηνυμάτων «υπενθύμισης απογραφής» που αποστέλλονται από χάκερ. Οι κυβερνοεγκληματίες εκμεταλλεύονται το γεγονός ότι η απογραφή είναι διαδικτυακή, προσπαθώντας να υποκλέψουν από τους χρήστες δεδομένα που διαφορετικά δεν θα έδιναν.
Ακολουθεί ένα παράδειγμα απάτης απογραφής που στάλθηκε στην ομάδα κυβερνοασφάλειας , ένα δόλιο μήνυμα κειμένου (SMS) με «ειδοποίηση» σχετικά με την οριστικοποίηση της υποβολής της απογραφής σας:
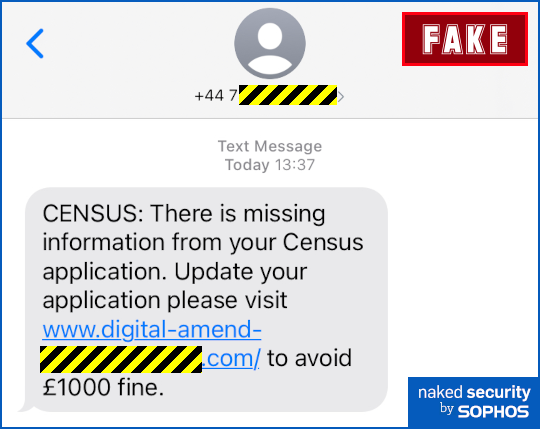
Η πρώτη συμβουλή είναι να ελέγξετε τη διεύθυνση URL όλων των μηνυμάτων κειμένου πριν κάνετε κλικ. Εδώ θα παρατηρήσετε ότι η διεύθυνση URL δεν τελειώνει σε '.gov.UK', που είναι ο αναμενόμενος τομέας ιστότοπου που ελέγχεται από την κυβέρνηση του Ηνωμένου Βασιλείου. Οι διευθύνσεις URL που τελειώνουν σε '.com' είναι εξαιρετικά εύκολο να αποκτηθούν, συχνά κοστίζοντας μερικά δολάρια το μήνα. Η αγορά τομέων που τελειώνουν σε '.Gov.UK' είναι πολύ δύσκολη ( αλλά όχι αδύνατη ), όπως συμβαίνει με τους περισσότερους κυβερνητικούς τομείς. Αυτό που είναι δύσκολο είναι ότι αν δεν δίνετε προσοχή στη διεύθυνση URL, μπορείτε εύκολα να εξαπατηθείτε, ανεξάρτητα από το πόσο τεχνικά καταρτισμένοι μπορεί να είστε. Δείτε παρακάτω τα παραδείγματα που παρέχονται:
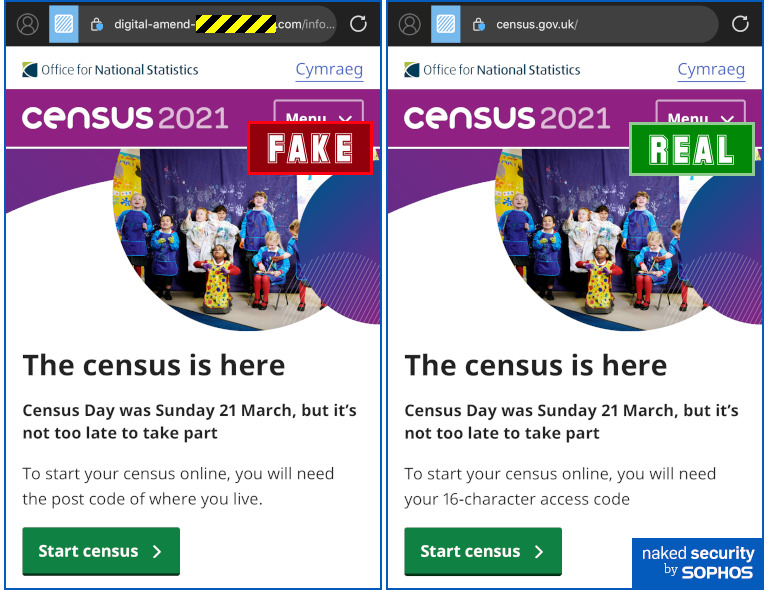
Αντί για τον κωδικό των 16 χαρακτήρων, η ψευδής φόρμα ζητά έναν ταχυδρομικό κώδικα. Οι ερωτήσεις που σας κάνουν οι χάκερ αν εισάγετε έναν ταχυδρομικό κώδικα μοιάζουν ακριβώς με πραγματικές ερωτήσεις απογραφής, σε έναν ιστότοπο που μοιάζει με την πραγματική. Το πρόβλημα είναι ότι όλα όσα αποκαλύπτετε για τον εαυτό σας και το νοικοκυριό σας πηγαίνουν απευθείας στους κλέφτες, όχι στην Εθνική Στατιστική Υπηρεσία.
Οι εγκληματίες έκαναν κάποια γραμματικά λάθη στις φόρμες τους, τα οποία ένας φυσικός ομιλητής της αγγλικής γλώσσας θα μπορούσε να παρατηρήσει, και αυτά θα ήταν μια ακόμη πρόφαση, μαζί με το ψεύτικο όνομα τομέα, αλλά οι απατεώνες έχουν μιμηθεί την «εμφάνιση και την αίσθηση» της Εθνικής Στατιστικής Υπηρεσίας του Ηνωμένου Βασιλείου πολύ πιστά. Δυστυχώς, αν απαντήσετε σε μερικές ερωτήσεις πριν συνειδητοποιήσετε ότι πρόκειται για απάτη, οι χάκερ θα έχουν ακόμα όλες τις απαντήσεις που έχετε εισάγει μέχρι εκείνο το σημείο. Αξίζει να αφιερώσετε επιπλέον χρόνο για να ελέγξετε το διαδικτυακό σας περιβάλλον πριν εισάγετε οποιαδήποτε δεδομένα.
Οι επιθέσεις ηλεκτρονικού "ψαρέματος" (phishing) και "συζητητικών" (smishing) δεν πρόκειται να εξαφανιστούν σύντομα, είναι ζωτικής σημασίας να παραμένετε ασφαλείς τόσο στην επαγγελματική σας όσο και στην προσωπική σας ζωή. Η CyberHoot συνιστά να παραμένετε ασφαλείς στην καθημερινή σας ζωή στο διαδίκτυο:
Πηγές:
Επιπλέον αναγνώσεις:
Ανακαλύψτε και μοιραστείτε τις τελευταίες τάσεις, συμβουλές και βέλτιστες πρακτικές στον τομέα της κυβερνοασφάλειας – μαζί με νέες απειλές που πρέπει να προσέξετε.

Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: «Η εξουσία τείνει να διαφθείρει,...»
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Για χρόνια έχουμε εκπαιδεύσει...
Διαβάστε περισσότερα
Τα περισσότερα τεστ ηλεκτρονικού "ψαρέματος" (phishing) ψεύδονται στους υπαλλήλους σας. Αυτό λέει πρώτα ένα γεια! Το HootPhish λέει στους ανθρώπους ευθέως: αυτό είναι...
Διαβάστε περισσότεραΑποκτήστε πιο οξυδερκή εικόνα των ανθρώπινων κινδύνων, με τη θετική προσέγγιση που υπερτερεί των παραδοσιακών δοκιμών ηλεκτρονικού "ψαρέματος" (phishing).

