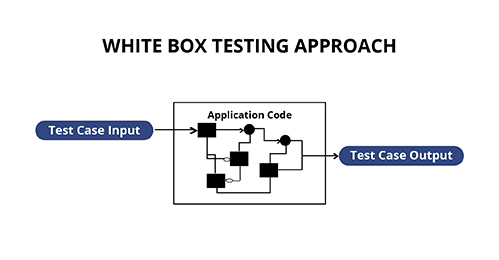
White-Box-Testing ist eine Form des Penetrationstests , die die internen Strukturen einer Anwendung prüft, im Gegensatz zu deren Funktionalität (auch Black-Box-Testing genannt ). Programmierkenntnisse werden typischerweise zur Erstellung von Testfällen eingesetzt. Der Tester wählt Eingaben, um verschiedene Pfade durch den Code zu durchlaufen und die erwarteten Ausgaben zu ermitteln. White-Box-Testing kann an drei Stellen im Softwaretest angewendet werden: auf Unit-, Integrations- und Systemebene.
Obwohl traditionelle Tester dazu neigten, White-Box-Tests als auf Einheitenebene durchgeführt anzusehen, werden sie heute häufiger für Integrations- und Systemtests verwendet.
Quelle: „ White-Box-Testing“
Weiterführende Lektüre: Banken greifen auf Selbsthacks zurück, um ihre Abwehrmechanismen zu stärken.
Verwandte Begriffe: Black-Box-Test , Penetrationstest
White-Box-Tests können von jedem Unternehmen zum Testen seiner Anwendungen eingesetzt werden. Diese Art von Tests sollte Bestandteil jedes leistungsstarken Softwareentwicklungsprogramms sein. Es ist immer besser, wenn ein ethischer Hacker eine kritische Schwachstelle in Ihren Softwaresystemen findet, als ein böswilliger Hacker, der diese ausnutzt, um sich System- oder Netzwerkzugriff zu verschaffen. Penetrationstests können zwar kostspielig sein, sparen Ihrem Unternehmen aber langfristig Geld, indem sie die Wahrscheinlichkeit einer kostspieligen Datensicherheitsverletzung verringern.
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Was geschah am Donnerstag, dem 12. November 2026, gegen 11 Uhr Ostküstenzeit? Microsoft Outlook funktionierte nicht mehr...
Weiterlesen
Autorin: Katie Boquetti | Leitartikel: Craig Taylor Leitartikel von Craig Taylor: „Macht korrumpiert oft …“
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor Redaktionelle Mitteilung von Craig Taylor: Seit Jahren trainieren wir...
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.

