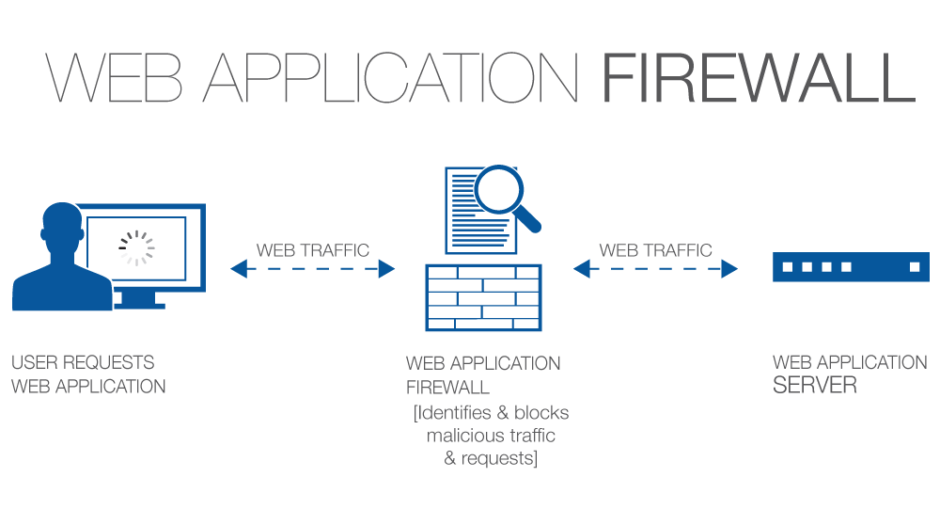
Eine Web Application Firewall (WAF) schützt Webanwendungen, indem sie den HTTP-Verkehr zwischen der Webanwendung und dem Internet filtert und überwacht. Sie schützt Webanwendungen typischerweise vor Angriffen wie Cross-Site-Forgery (CSF), Cross-Site-Scripting (XSS), File Inclusion (FI) und SQL-Injection (SQL-Injection). Diese Schutzmethode ist jedoch nicht darauf ausgelegt, jede Angriffsform zu verhindern. Wie bei den meisten Schutzmaßnahmen sind mehrere Systeme erforderlich, um einen wirksamen Schutz gegen verschiedene Angriffsvektoren zu gewährleisten.
Wenn Sie eine Web Application Firewall einsetzen, wird diese vor die Webanwendung eingefügt und bildet dort einen Schutzschild zwischen der Webanwendung und dem Internet. Der Zweck einer WAF besteht darin, schädlichen Datenverkehr herauszufiltern und sicheren Datenverkehr durchzulassen.
Quelle: Cloudflare
Weiterführende Lektüre: Webanwendungssicherheit ohne organisatorischen Widerstand
Verwandte Begriffe: Anwendungsproxy , Firewall , Reverse-Proxy
Wenn Sie es sich leisten können, sollten Sie eine Web Application Firewall implementieren. Bedenken Sie, dass WAFs unverschlüsselten Datenverkehr verarbeiten müssen. Sie benötigen daher ein weiteres Gerät, um den SSL-Datenverkehr zu entschlüsseln und den HTTP-Datenverkehr durch Ihre WAF zu leiten, bevor er an Ihren Webserver weitergeleitet wird. WAFs erhöhen die Komplexität von Websites erheblich und sind nichts für schwache Nerven. Laut Sicherheitsexperten ist der Einsatz einer Web Application Firewall jedoch die beste Methode, um Ihre Website und Ihre Webanwendung vor verschiedenen Hackerangriffen zu schützen. Eine WAF fungiert als Proxy und überwacht den ein- und ausgehenden Datenverkehr Ihrer Website, um sicherzustellen, dass Hacker nicht auf geschützte Inhalte zugreifen oder, schlimmer noch, mit speziell gestalteten Angriffspaketen in Ihre Website eindringen können. Darüber hinaus schützt eine WAF vor Schwachstellen Ihrer Website, die Ihren Entwicklern möglicherweise entgangen sind. Hacker zielen zunehmend auf kleine und mittlere Unternehmen (KMU) ab, da ihnen die grundlegenden Cybersicherheitsmaßnahmen fehlen. Daher müssen KMU-Betreiber die Kontrolle über ihre Websites übernehmen und deren Sicherheit erhöhen. Eine Randbemerkung für KMUs: Wenn Sie Kreditkarten direkt in Ihrer Webanwendung verarbeiten, ohne sie zur Verarbeitung an einen Drittanbieter weiterzuleiten, sind Sie verpflichtet, eine WAF-Lösung zur Einhaltung von PCI/DSS einzusetzen.
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Das wissen wir hier schon länger...
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor | Kommentar von Craig Taylor: Ein CAPTCHA sollte prüfen, ob …
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Ich bin gesegnet, …
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.

