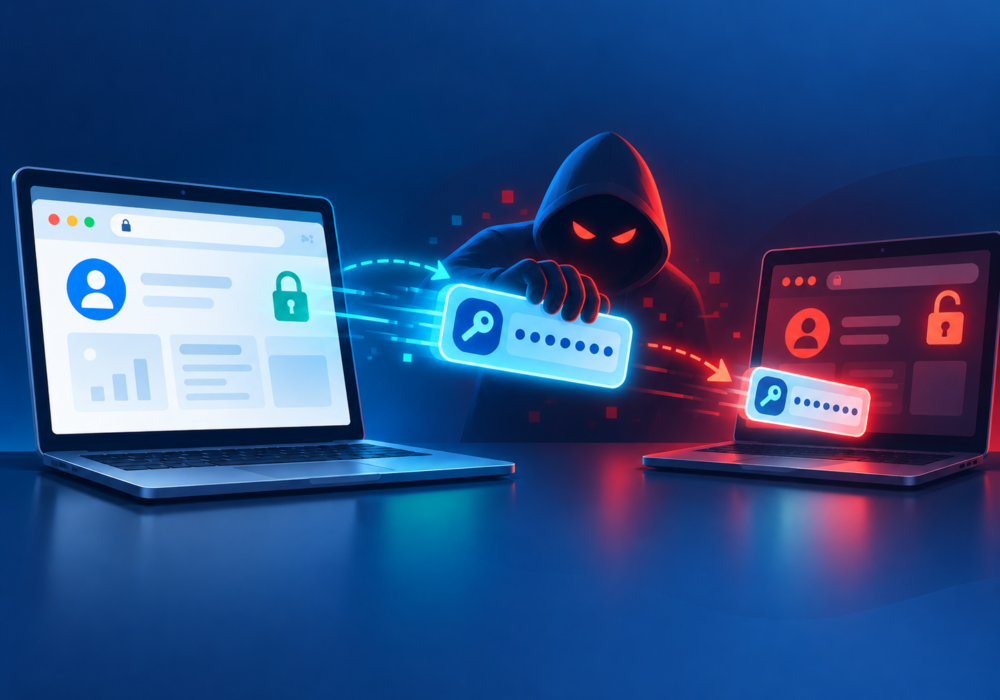
Tokendiebstahl ist der unbefugte Diebstahl eines digitalen Authentifizierungstokens, das die Berechtigung eines Benutzers, Geräts oder einer Anwendung zum Zugriff auf ein System repräsentiert.
Moderne Anwendungen verwenden häufig Tokens anstelle der wiederholten Übertragung von Benutzernamen und Passwörtern. Nach erfolgreicher Authentifizierung oder Autorisierung ermöglichen Tokens den fortgesetzten Zugriff auf Dienste oder Daten.
Anwendungen:
Wenn ein Angreifer ein gültiges Token stiehlt, kann er sich möglicherweise als der legitime Benutzer oder die legitime Anwendung ausgeben.
Microsoft nennt Malware und Adversary-in-the-Middle-Angriffe als Beispiele für Techniken, mit denen Angreifer Authentifizierungstoken erlangen können.
Der Diebstahl von Token verändert eine wichtige Annahme bezüglich der Kontosicherheit: Ein Angreifer benötigt möglicherweise nicht immer Ihr Passwort.
Organisationen sollten die Geräte und Anwendungen schützen, auf denen Authentifizierungstoken erstellt, gespeichert und verwendet werden.
KMU sollten:
Den Mitarbeitern sollte außerdem bewusst sein, dass ein erfolgreiches Login keine Garantie für die dauerhafte Sicherheit eines Kontos ist.
Managed Service Provider (MSPs) verwalten häufig Identitätsanbieter, Cloud-Plattformen, SaaS-Anwendungen und Administratorkonten für mehrere Organisationen. Daher ist der Schutz von Authentifizierungstoken besonders wichtig.
Ein kompromittiertes privilegiertes Token könnte einem Angreifer den Zugriff auf Kundensysteme ermöglichen, ohne dass dieser einen normalen Anmeldeprozess durchlaufen muss.
Managed Service Provider (MSPs) sollten die Token-Widerrufung, die Sitzungsprüfung, die OAuth-Anwendungsprüfung und die Geräteuntersuchung in ihre Reaktionsverfahren bei Kontokompromittierungen einbeziehen.
Die Überwachung auf ungewöhnliches Authentifizierungsverhalten und anomale Tokenverwendung kann ebenfalls zur Identifizierung potenzieller Angriffe beitragen.
Passwörter dienen dem Nachweis Ihrer Identität beim Anmelden. Tokens dienen oft dem Nachweis Ihrer Identität im Nachhinein.
Moderne Identitätssicherheit erfordert daher von Unternehmen den Schutz sowohl der Anmeldeinformationen als auch der nach erfolgreicher Authentifizierung erstellten Token. Starke Endpunktsicherheit, moderne Authentifizierung und ein effektiver Sitzungswiderruf sind wichtige Schutzmaßnahmen.
Weitere Leseempfehlungen:
CyberHoot stellt Ihnen weitere Ressourcen zur Verfügung. Nachfolgend finden Sie Links zu allen unseren Ressourcen. Schauen Sie sich diese jederzeit gerne an:
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Stellen Sie sich vor, Sie fahren auf der Autobahn, etwa 20 km/h über dem Tempolimit, wie der übrige Verkehr. Vor Ihnen bremsen Sie...
Weiterlesen
Was geschah am Donnerstag, dem 12. November 2026, gegen 11 Uhr Ostküstenzeit? Microsoft Outlook funktionierte nicht mehr...
Weiterlesen
Autorin: Katie Boquetti | Leitartikel: Craig Taylor Leitartikel von Craig Taylor: „Macht korrumpiert oft …“
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.