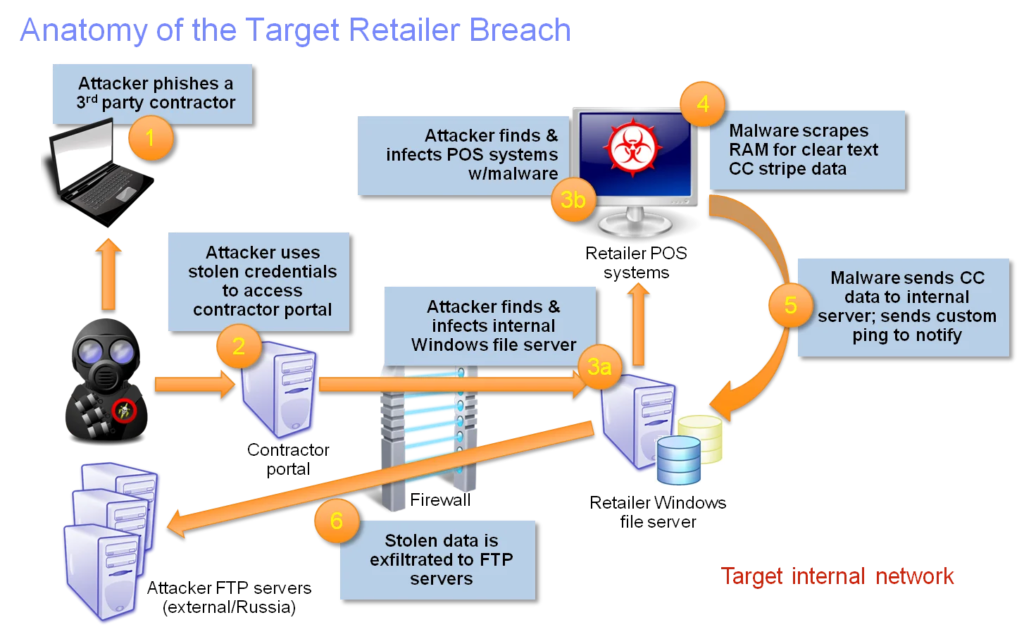
Ein POS-Einbruch ist ein Angriff auf das Kassensystem. Die POS-Geräte im Einzelhandel verarbeiten Kreditkartenzahlungen an der Kasse. Neuere Geräte ermöglichen das kontaktlose Bezahlen mit Kreditkarte. Ältere POS-Terminals erfordern weiterhin das Durchziehen des Magnetstreifens. Die meisten POS-Geräte laufen mit einer Windows- oder Unix-Variante. Schadsoftware kann auf beiden Betriebssystemen ausgeführt werden und ermöglicht es Hackern, Ihre Kreditkarteninformationen zu stehlen.
Moderne POS-Geräte (Tippen und Einstecken) verschlüsseln die vom Chip Ihrer Kreditkarte empfangenen Daten, bevor sie vom POS-Gerät selbst an einen Händler-Versicherungsanbieter gesendet werden, der die Gültigkeit der Karte bestätigt und eine Ja-Nachricht (genehmigt) oder Nein-Nachricht (abgelehnt) an die Kassensoftware des Einzelhandelsgeschäfts zurücksendet, die die Transaktion aufzeichnet und einen Beleg druckt.
Ältere POS-Geräte lesen den Magnetstreifen auf der Kartenrückseite, verschlüsseln die erfassten Informationen nicht und senden sie zur Genehmigung oder Ablehnung. Diese POS-Geräte sind deutlich leichter zu stehlen als die moderneren Tap-and-Insert-Geräte.
Apple Pay und Google Pay gehen noch einen Schritt weiter und übermitteln dem Kassensystem eine Dummy-Kreditkartennummer, die zur Verrechnung an einen Händler weitergeleitet wird. Dieser Händler speichert die Original-Kreditkartennummer zur Verarbeitung und verwendet Tabellen, um die gefälschte oder Dummy-Kartennummer dem jeweiligen Käufer zuzuordnen. Diese komplizierte Methode für Kreditkartentransaktionen ist die sicherste, da sie verhindert, dass die tatsächliche Kartennummer des Karteninhabers bei einer Kreditkartentransaktion im Geschäft sichtbar wird. So wird verhindert, dass Hacker die Kreditkartennummer stehlen.
Quelle: Trend Micro
Weiterführende Lektüre: Ein erster Blick auf Target Intrusion, Malware
Warum Google Pay und Apple Pay sicherer sind als herkömmliche Kreditkarten
Verwandte Begriffe: Malware , Verschlüsselung
POS-Einbrüche stellen ein großes Problem für Einzelhändler dar, die während und nach einem solchen Vorfall erhebliche Umsatzeinbußen hinnehmen müssen. Einzelhändler sollten ihre POS-Systeme auf kontaktlose (RFID-fähige) Geräte umrüsten, die die Kreditkarteninformationen verschlüsseln, bevor sie das POS-Gerät verlassen und zur Genehmigung an einen Händler-Underwriter senden. Seit Oktober 2018 liegt die Haftung nicht mehr bei den Händler-Underwritern, sondern bei Einzelhändlern, die ihre POS-Geräte nicht auf Tap-, Chip- und Pin-fähige Geräte umgerüstet haben. Verbraucher sollten ihre Kreditkartenabrechnungen regelmäßig auf Betrug überprüfen. Viele Kreditkartenunternehmen, beispielsweise Capital One, verfügen über Tools zur Überwachung von Identitätsdiebstahl, die Sie sofort benachrichtigen, wenn ein Kauf getätigt wird, der nicht Ihrem Kaufverhalten entspricht. Wachsamkeit hilft Ihnen, Probleme schnell zu erkennen und sofort zu beheben. Im Gegensatz zu Debitkarten, bei denen die Wiederherstellung gestohlenen Geldes Wochen dauern kann, verfolgen Kreditkartenanbieter die Strategie „Zuerst das Geld wiederherstellen und dann den Betrug nachweisen“. Verbraucher können Betrugsfälle daher ganz einfach mit einem kurzen Telefonanruf beheben. Kreditkarten bieten zwar eine höhere Sicherheit bei der Betrugsaufdeckung, verleiten aber möglicherweise zu höheren Ausgaben als Debitkarten. CyberHoot kann Sie bei dieser Entscheidung nicht beraten.
https://www.youtube.com/watch?v=n6zixRxBeGs
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Was geschah am Donnerstag, dem 12. November 2026, gegen 11 Uhr Ostküstenzeit? Microsoft Outlook funktionierte nicht mehr...
Weiterlesen
Autorin: Katie Boquetti | Leitartikel: Craig Taylor Leitartikel von Craig Taylor: „Macht korrumpiert oft …“
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor Redaktionelle Mitteilung von Craig Taylor: Seit Jahren trainieren wir...
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.


