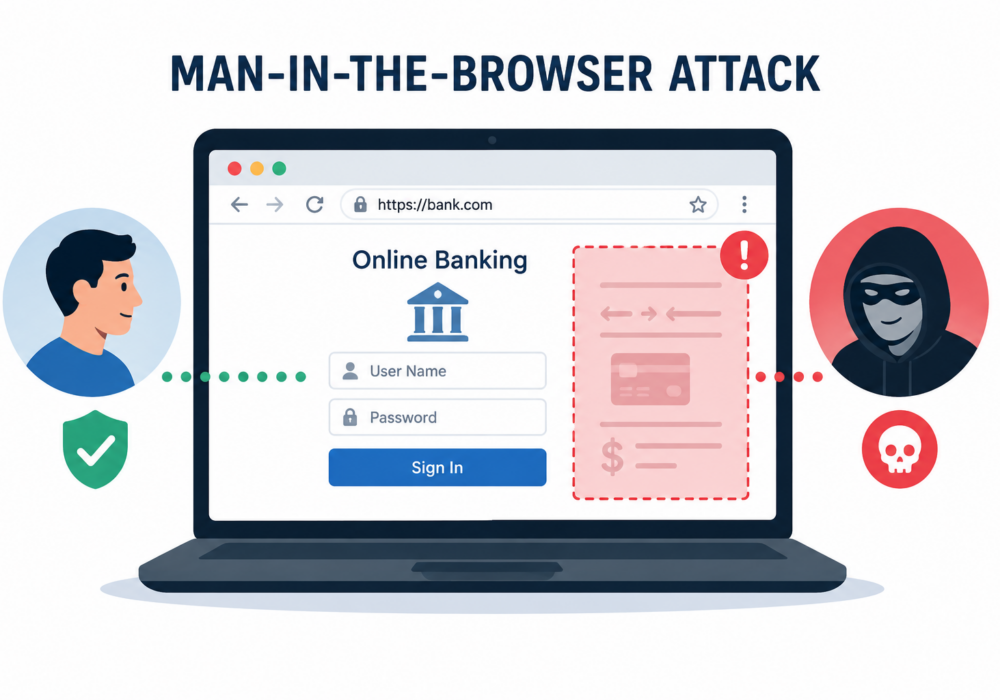
Ein Man-in-the-Browser-Angriff (MitB-Angriff) ist eine Art Cyberangriff, bei dem Schadsoftware (Malware) den Webbrowser eines Nutzers infiziert und Informationen, die eingegeben oder angezeigt werden, heimlich abfängt oder verändert. Im Gegensatz zu Phishing-Angriffen, die Nutzer zur Preisgabe ihrer Zugangsdaten verleiten, operiert ein MitB-Angriff direkt im Browser und ermöglicht es Angreifern, Transaktionen zu manipulieren, selbst nachdem sich ein Nutzer erfolgreich angemeldet hat.
Da der Browser scheinbar normal funktioniert, haben die Opfer oft keinen Hinweis darauf, dass ihre Daten oder Transaktionen verändert werden.
Ein typischer Angriff läuft in folgenden Schritten ab:
Da der Angriff erfolgt, nachdem die Verbindung bereits durch Verschlüsselung (HTTPS) gesichert ist, können herkömmliche Netzwerksicherheitstools ihn oft nicht erkennen.
Man-in-the-Browser-Angriffe zielen üblicherweise auf folgende Ziele ab:
Kleine und mittlere Unternehmen wickeln Bankgeschäfte, Lohn- und Gehaltsabrechnungen sowie Lieferantenzahlungen häufig über Webbrowser ab. Ein erfolgreicher Man-in-the-Box-Angriff kann folgende Folgen haben:
Da es kleinen und mittleren Unternehmen oft an einer dedizierten Sicherheitsüberwachung mangelt, bleiben diese Angriffe möglicherweise unbemerkt, bis Gelder transferiert oder Konten kompromittiert wurden.
Managed Service Provider (MSPs) haben privilegierten Zugriff auf Kundenumgebungen, wodurch Administrator-Workstations attraktive Ziele darstellen.
Ein erfolgreicher Man-in-the-B-Angriff könnte Angreifern Folgendes ermöglichen:
Da ein einziges kompromittiertes Technikerkonto zahlreiche Kunden beeinträchtigen kann, ist der Schutz von Browsersitzungen für die Sicherheit von Managed Service Providern unerlässlich.
Organisationen können ihr Risiko reduzieren, indem sie:
Obwohl ihre Namen ähnlich klingen, handelt es sich bei diesen Angriffen um unterschiedliche Dinge:
| Mann im Browser | Man-in-the-Middle |
|---|---|
| Malware infiziert den Browser des Opfers | Angreifer fängt Netzwerkverkehr ab |
| Funktioniert innerhalb des Browsers | Funktioniert zwischen Benutzer und Server. |
| Transaktionen können nach dem Login geändert werden. | Erfasst oder verändert Kommunikationen während der Übertragung |
| Oft unsichtbar für Netzwerksicherheitstools | Oftmals durch HTTPS und sichere Netzwerke gemildert. |
Ein Man-in-the-Browser-Angriff ist eine ausgeklügelte Form von Schadsoftware, die den Browser eines Nutzers kapert, um Zugangsdaten zu stehlen, Transaktionen zu manipulieren und herkömmliche Sicherheitsvorkehrungen zu umgehen. Für kleine und mittlere Unternehmen (KMU) kann dies zu Finanzbetrug und Kontokompromittierung führen. Für Managed Service Provider (MSPs) stellt er ein noch größeres Risiko dar, da kompromittierte Administrator-Browser Angreifern Zugriff auf mehrere Kundensysteme ermöglichen können. Daher sind ein starker Endpunktschutz und Browsersicherheit unerlässlich.
Weitere Leseempfehlungen:
CyberHoot stellt Ihnen weitere Ressourcen zur Verfügung. Nachfolgend finden Sie Links zu allen unseren Ressourcen. Schauen Sie sich diese jederzeit gerne an:
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Was geschah am Donnerstag, dem 12. November 2026, gegen 11 Uhr Ostküstenzeit? Microsoft Outlook funktionierte nicht mehr...
Weiterlesen
Autorin: Katie Boquetti | Leitartikel: Craig Taylor Leitartikel von Craig Taylor: „Macht korrumpiert oft …“
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor Redaktionelle Mitteilung von Craig Taylor: Seit Jahren trainieren wir...
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.