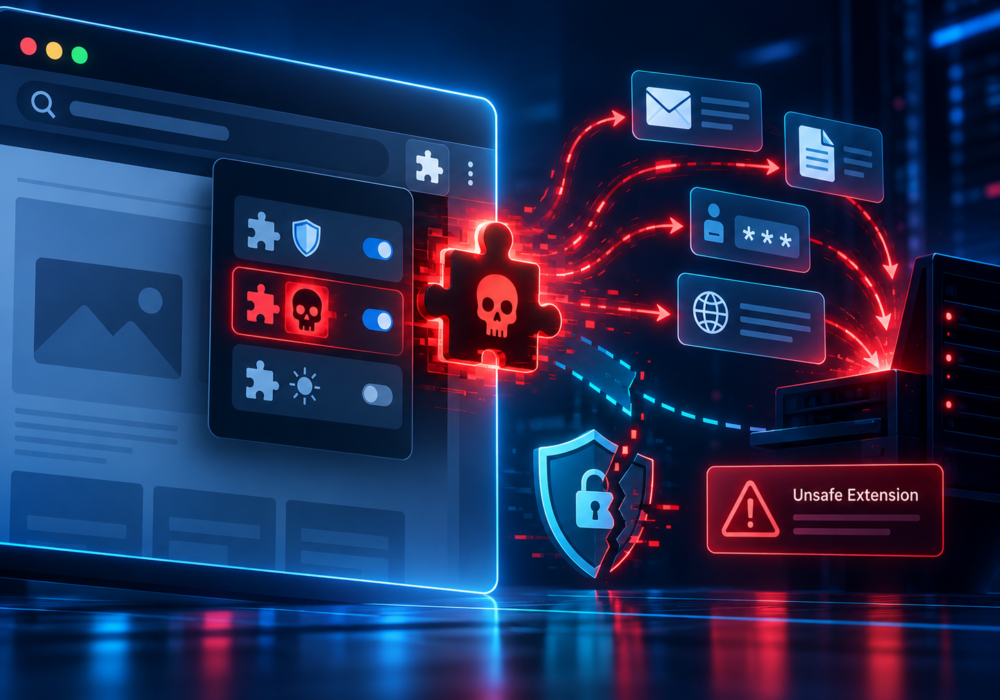
Eine bösartige Browsererweiterung ist ein Browser-Add-on, das dazu bestimmt ist, schädliche Aktionen auszuführen, oder eine legitime Erweiterung, die kompromittiert und so verändert wurde, dass sie sich bösartig verhält.
Browsererweiterungen können sehr mächtig sein, da Benutzer ihnen die Berechtigung erteilen können, mit Websites und Browseraktivitäten zu interagieren.
Abhängig von den verfügbaren Berechtigungen kann eine bösartige Erweiterung Folgendes versuchen:
Manche bösartige Erweiterungen geben sich absichtlich als beliebte Tools oder Dienste aus. Andere beginnen als legitime Produkte und werden später nach einem Eigentümerwechsel oder einem bösartigen Update riskant.
Browsererweiterungen sollten als Software und nicht als harmlose Browserdekorationen betrachtet werden.
Mitarbeiter sollten nur solche Erweiterungen installieren, die sie wirklich benötigen, und sich vergewissern, dass die Erweiterung von einem vertrauenswürdigen Entwickler stammt.
Unternehmen sollten Folgendes berücksichtigen:
Mitarbeiter sollten auch vorsichtig sein mit Erweiterungen, die über Suchergebnisse, soziale Medien, Pop-ups oder unaufgeforderte Nachrichten beworben werden.
Managed Service Provider (MSPs) können Kunden bei der Browserverwaltung durch zentralisierte Richtlinien unterstützen, die genehmigte Erweiterungen zulassen, blockieren oder automatisch installieren.
Organisationen, die Chrome, Edge oder andere Unternehmensbrowser verwalten, sollten Browsererweiterungen als Teil der Endpunktverwaltung betrachten.
Managed Service Provider (MSPs) sollten auch die installierten Erweiterungen bei Untersuchungen im Zusammenhang mit Anmeldeinformationsdiebstahl, Session-Hijacking, verdächtigen Weiterleitungen oder unerklärlichem Browserverhalten überprüfen.
Eine Browsererweiterung kann manchmal weit mehr sehen, als die Benutzer erwarten.
Installieren Sie Erweiterungen nur, wenn sie notwendig sind, überprüfen Sie, wer sie erstellt hat, und entfernen Sie diejenigen, die Sie nicht mehr verwenden.
Weitere Leseempfehlungen:
CyberHoot stellt Ihnen weitere Ressourcen zur Verfügung. Nachfolgend finden Sie Links zu allen unseren Ressourcen. Schauen Sie sich diese jederzeit gerne an:
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Autorin: Katie Boquetti | Redaktion: Craig Taylor Redaktionelle Mitteilung von Craig Taylor: Seit Jahren trainieren wir...
Weiterlesen
Die meisten Phishing-Tests täuschen Ihre Mitarbeiter. Dieser hier begrüßt Sie zuerst! HootPhish sagt gleich zu Beginn: Das ist...
Weiterlesen
Schweregrad: KRITISCH (CVSS 9.2) | Ausgestellt: 22. Oktober 2026. Am 21. Oktober wurden zwei kritische Sicherheitslücken in PHP entdeckt…
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.